
スパイウェアメーカーは前ポーランド政府が収集したデータにアクセス可能だった、現首相が明らかに
ポーランドの捜査当局は、スパイウェアメーカーが同国の野党指導者らをはじめとする被害者のデータを収集し、イスラエルに送信していたことを示す証拠を見つけたと発表しました。 捜査を命じたドナルド・トゥスク首相は月曜日、前与党が主導した大規模なスパイウェア作戦を「共産主義崩壊以降のポーランド史上、最大級のスキャンダルの一つ
ポーランドの捜査当局は、スパイウェアメーカーが同国の野党指導者らをはじめとする被害者のデータを収集し、イスラエルに送信していたことを示す証拠を見つけたと発表しました。 捜査を命じたドナルド・トゥスク首相は月曜日、前与党が主導した大規模なスパイウェア作戦を「共産主義崩壊以降のポーランド史上、最大級のスキャンダルの一つ
ポーランドの大手オンライン請求書発行プラットフォームがデータ侵害を受け、ユーザーやその顧客、取引先の情報が流出した可能性があります。 Fakturowniaは今週初め、身元不明の攻撃者が同社システムの脆弱性を悪用し、サーバーに不正アクセスしたと発表しました。同社のサービスは60万社以上の事業者が利用しており、影響を
ポーランドの医療ソフトウェア開発企業Qbusoftから、ハッカーが患者データを盗み出しました。同国では数週間前にも別のベンダーで侵害が発生し、約1900万人分の記録が流出したばかりです。 流出したのは、同社が診療所やクリニック向けに販売している「Medyc」のデータです。Medycは患者の受付登録、
ハッカーがポーランドの医療ソフトウェア事業者から個人データを盗み出しました。同国の医療分野を狙ったサイバー攻撃は、ここ数か月で相次いでおり、今回もその一例です。 医療記録・診療管理プラットフォーム「Medyc」を開発するQbusoftは、8月に攻撃者からSQLインジェクションの脆弱性を突かれ、侵害を受けました。今回
ポーランド当局は、医療ソフトウェア提供会社MyDrを標的としたサイバー攻撃を捜査しています。この攻撃により、約1900万人分の個人データと1万2000カ所を超える医療機関の情報が流出した可能性があります。 MyDrは医師や診療所などの医療提供者向けにソフトウェアを供給するポーランドの民間企業です。同社は金曜日、発表
ポーランドのCERT(CERT.PL)は、2026年1月に発生したとみられるロシアによるサイバーキャンペーン中に、同国のエネルギーインフラに対して実行されたもう一つの攻撃の詳細を公表しました。 この攻撃に関する事後調査は完了までに3か月を要したため、2026年1月に公表された当初の報告書には含まれていませんでし
脅威アクターは、プライベートセルラーアクセスポイント名(APN)ネットワークを利用して、侵害した風力発電所からOT(運用技術)環境へと横展開しました。 標的となったのはポーランドの熱電併給発電所で、攻撃者はシーメンス製プログラマブルロジックコントローラー(PLC)を妨害し、コジェネレーション(熱電併給)運転を一時的に
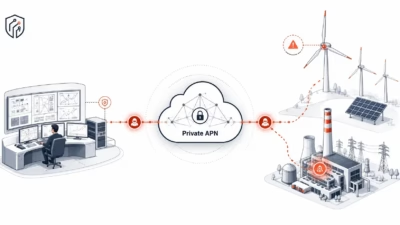
攻撃者らは設定に不備があったプライベートモバイルAPNネットワークを悪用し、風力発電所の環境からポーランドの熱電併給(CHP)発電所の運用技術(OT)ネットワークへと侵入を拡大し、蒸気タービンと水処理システムを停止させました。 CERT Polskaが調査したこの事案は、風力発電所ネットワークへのアクセスから始まり、
CERT Polskaによると、12月29日にポーランドの熱電併給(CHP)プラントを狙って発生したサイバー攻撃は、攻撃者が専用APN(プライベートAPN)経由でOTネットワークへのアクセスを獲得した初の確認事例でした。 プライベートAPNとは、地域の電力網を運営する配電事業者(DSO)が携帯キャリア
ハッカーは、専用のモバイルゲートウェイを使用して、昨年ポーランドのエネルギー部門を襲った破壊的サイバー攻撃の際に2番目の施設を侵害しました。 2番目の標的となったのは、約50,000人の住民に熱を供給する小規模なコージェネレーション(CHP)発電所で、この攻撃により蒸気タービンと水処理システムが停止に追い込まれました
すべての記事を読み込みました