イランが関与したとみられるVPN-over-DNS通信が、前例のない規模で急増していることが新たに明らかになりました。あるドメイン1つだけで、数日のうちに400億件のパッシブDNS観測が記録されています。
2026年10月9日に公開された調査によると、軍事衝突のさなかに100を超えるドメインへインフラが拡大していました。一方で、運用者、送信された内容、目的はいずれも確認されていません。
この通信は2026年3月1日の協定世界時(UTC)7時ごろに始まり、正午までに急激に拡大しました。DomainToolsの取り込みサーバーで発生した輻輳を調べていたエンジニアは、処理遅延の原因がsupaghost[.]ccであることを突き止めました。同ドメインは最大で毎秒50万件の観測を生成していました。
イラン発のVPN-over-DNS通信が400億件のDNS観測を生成
DomainToolsは通常、毎秒およそ100万件の観測を処理し、重複排除と検証を行っています。つまり、このドメイン1つだけで取り込み量が約50%増加したことになります。エンジニアがトラフィックのフィルタリングを始めるまでに、観測件数は最終的に400億件に達しました。
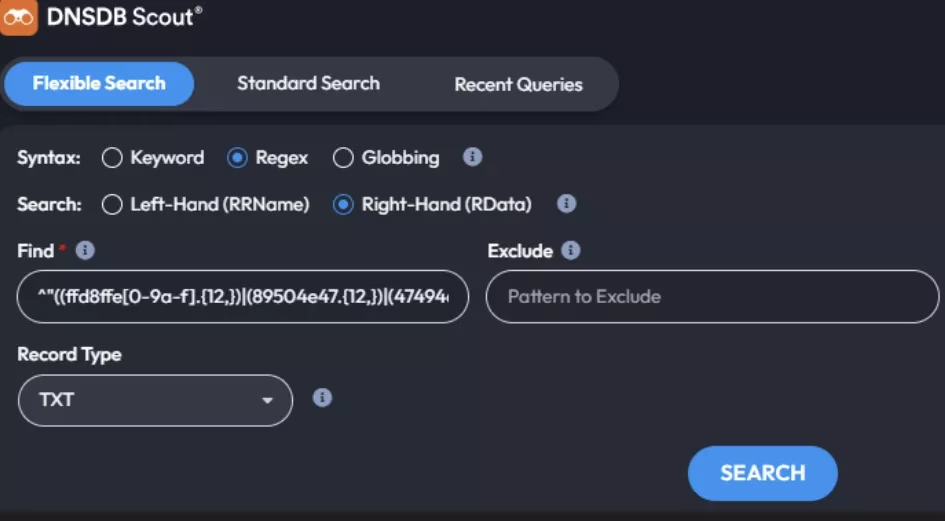
観測の大半はTXTレコードで、VPN-over-DNSトランスポートと整合するペイロード構造を含んでいました。この手法では、DNSのクエリとレスポンスを使ってネットワーク境界を越える双方向通信を行います。名前解決のインフラを、データの伝送路に転用する仕組みです。
TXTレスポンスには任意のデータを格納できます。アルゴリズムで生成したサブドメインのラベルも、情報を運ぶもう一つの手段になります。
研究者のIan Campbell氏は、観測されたTXTペイロードに複数のバイナリパケットが多重化されて含まれ、効率を高めている可能性が高いと分析しています。この解釈に立てば、出口ノードがカプセル化されたトラフィックをデコードして転送することになります。
ただし、DomainToolsは観測したデータのデコードまでは行っていません。提示されたパケット処理の仕組みは構造面からの評価にとどまり、通信やその内容を検証済みの形で再構築したものではありません。
委任パターンも、双方向トンネリングを裏付ける材料となりました。第3レベルラベルのslsa1.supaghost[.]ccはsa1.supaghost[.]ccに委任されており、slsa6まで同様の対応関係が続いていました。
ネームサーバーのホストは、安価な別々の仮想専用サーバー(VPS)に解決されることが多く見られました。DomainToolsはこれらをCloudflareで保護されていると説明しており、複数のエンドポイントにトラフィックを分散させていたとみられます。
この通信はその後、100を超えるドメインに広がりました。なかでもイランの国別コードドメインである.irの割合が際立っています。
大半のドメインは2025年9月から11月にかけて登録され、休眠状態にありました。それが3月の観測期間中に、同様のスパイクを示しました。元のドメインのスループットに迫るものも複数ありましたが、ピークに達したものはありません。
ユーラシアや南アジアにある既存のDNSトンネリングサービスでも、通信が活発化しました。DomainToolsによると、通信の急増は米国とイスラエルによる爆撃作戦の開始から約24時間後に起きました。外部の指標からは、発信元がイラン国内またはその近辺にあることがうかがえます。ただし、時期の一致だけでは帰属を特定できません。
Campbell氏は、考えられる説明の一つとして、緊急時のオフサイトバックアップ活動を挙げました。イラン政権の活動や核開発計画に関するデータ転送だとする見方は、あくまで推測であり、確認された調査結果ではないと明確にしています。
400億件という数字は、パッシブDNSの観測件数です。ユニークなファイル数、デコードしたパケット数、盗まれたデータの実測量を示すものではありません。DomainToolsは3月から観測結果を水面下で開示し始め、同様の通信を把握できる他組織からの裏付けを促すため、今回の公開に踏み切りました。
ANY.RUNを導入する1万6000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。 チームで試してみる
翻訳元: https://gbhackers.com/iranian-vpn-over-dns-activity-generates-40-billion/