
イラン発とみられる大規模なVPN over DNSトンネリングの異常トラフィックを確認
DomainToolsのインフラは、前例のない規模のDNSトラフィックに圧迫されました。単一のドメインがピーク時には毎秒最大50万件もの新規観測データを生み出していたためです。ドメイン「supaghost[. ]cc」は数日間で約400億件のレコードを蓄積しており、そのトラフィックの構造には、DN
DomainToolsのインフラは、前例のない規模のDNSトラフィックに圧迫されました。単一のドメインがピーク時には毎秒最大50万件もの新規観測データを生み出していたためです。ドメイン「supaghost[. ]cc」は数日間で約400億件のレコードを蓄積しており、そのトラフィックの構造には、DN
イランが関与したとみられるVPN-over-DNS通信が、前例のない規模で急増していることが新たに明らかになりました。あるドメイン1つだけで、数日のうちに400億件のパッシブDNS観測が記録されています。 2026年10月9日に公開された調査によると、軍事衝突のさなかに100を超えるドメインへインフラが拡大していまし
イランによるものとみられるVPN-over-DNS活動が、これまでにない規模で急増していたことが新たに明らかになりました。あるドメイン1つだけで、わずか数日のうちに400億件のパッシブDNS観測データが生成されています。 2026年10月9日に公開された調査によると、このインフラは紛争期間中に100を超えるドメインへ
Partisan Zmiyによる医療機関への長期的な侵入が明らかになりました。調査では、Telegramによるコマンドチャネル、DNSトンネリング、スケジュール実行されるペイロードを組み合わせた、更新版のマルウェアツールキットが確認されています。 調査チームは2025年12月に対応へ加わり、最も古い侵害の痕跡を202
「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。 このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わ
新たに解析されたWindows向けバックドア「SLEEPWALKER」は、従来型のビーコン通信に基づく検知手法を回避するよう設計された、パッシブ型のC2(コマンド&コントロール)モデルを採用しています。 生パケットによるアクティベーション、DNSベースのタスク配信への対応、VMware VMCI通信、名前付きパイプ機
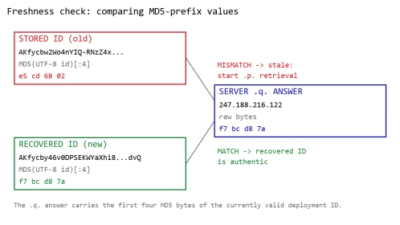
イスラエル国内の組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、洗練された新たなコマンド&コントロール(C2)設計が追加されたことが判明しました。この設計では、直接的なHTTPS通信とGoogle Apps Scriptを経由する中継通信を動的に組み合わせています。 今回の
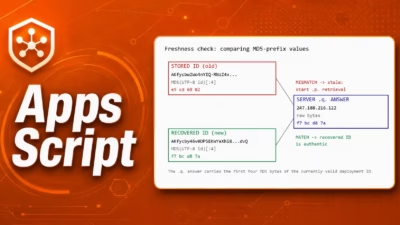
イスラエルの組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、Google Apps Scriptの裏に通信を隠す新たなコマンド&コントロール(C2)設計が追加されたことが分かりました。 このマルウェアはDNSのAレコード応答を利用し、各リクエストをGoogleのリレー経由に
npmレジストリを狙った大規模なサプライチェーン攻撃が発生し、ロシア系とみられる脅威アクターがわずか48時間で700件以上の悪性パッケージを公開しました。 研究者のPaul McCarty氏がこのキャンペーンを文書化しており、WEL1DROPPERの名で追跡されているこの攻撃キャンペーンでは、パッケージ数がその後1,
保護的DNSは、安価な選択肢でも十分に優れた性能を発揮する数少ない対策分野です。そこで本比較記事は、コストパフォーマンスを軸に構成しています。 結論から言うと、ほとんどの組織にとって公開価格ベースで最良のPDNSはDNSFilterです。Cloudflare Gatewayは無料プランからエンタープライズ向けまで幅広
すべての記事を読み込みました