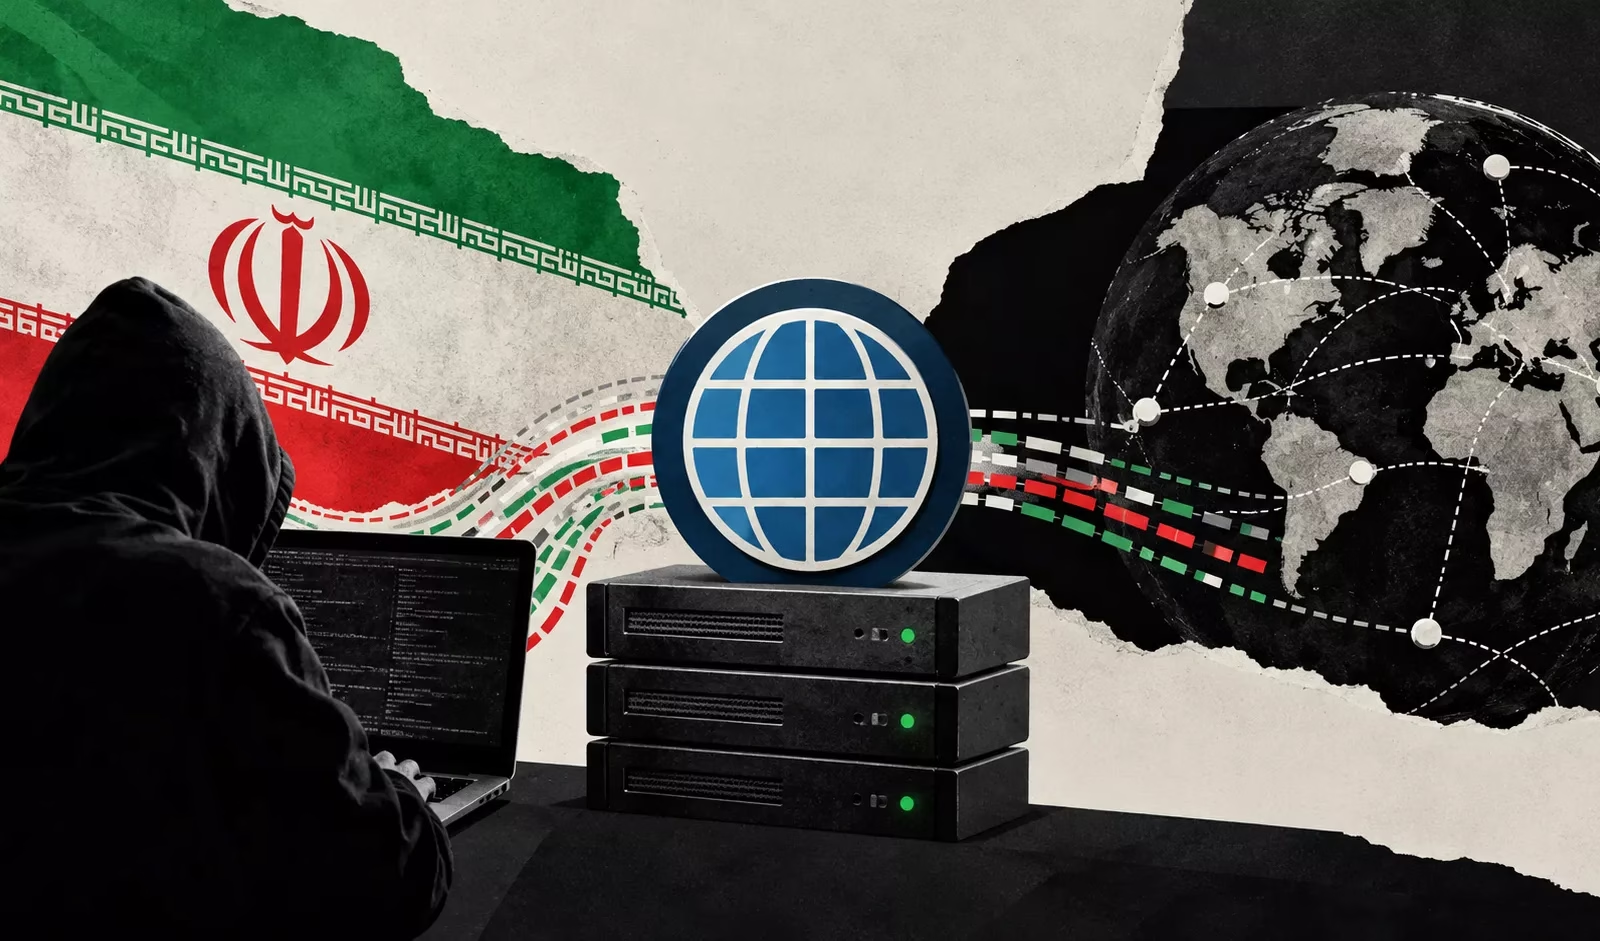
イランによるものとみられるVPN-over-DNS活動が、これまでにない規模で急増していたことが新たに明らかになりました。あるドメイン1つだけで、わずか数日のうちに400億件のパッシブDNS観測データが生成されています。
2026年10月9日に公開された調査によると、このインフラは紛争期間中に100を超えるドメインへ拡大しました。Ian Campbell氏は状況証拠からこのトラフィックをイランと関連付けていますが、運用者の特定、通信内容の解読、目的の確認には至っていません。
急増は3月1日の協定世界時(UTC)午前7時ごろに始まり、正午までに急激に拡大しました。DomainToolsのデータ取り込みサーバーで発生した輻輳を調べていたエンジニアは、処理の滞留の原因がsupaghost[.]ccであることを突き止めました。このドメインは最大で毎秒50万件の観測データを生み出していました。
同ネットワークの通常の処理速度は毎秒約100万件です。このドメイン1つだけで、取り込み量がおよそ50%増加した計算になります。
大量に流れ込んだデータの大半はTXTレコードで、ペイロードの構造からはVPN-over-DNSによる通信が示唆されていました。この手法は、DNSのクエリとレスポンスを利用して、ネットワークの境界をまたぐ双方向の通信を運びます。
TXTレスポンスの中には任意のデータを格納でき、アルゴリズムで生成したサブドメイン名も別の伝送手段になります。これによりDNSインフラは、単なる名前解決の仕組みではなく、通信用のトンネルとして機能します。
Ian Campbell氏は、観測されたTXTペイロードには、効率化のために複数のバイナリパケットが多重化されて含まれている可能性が高いと分析しています。想定されるアーキテクチャでは、リゾルバーがレコードを受け取ってカプセル化されたトラフィックをデコードし、出口ノードを経由して転送します。
DomainToolsは、観測したデータをデコードしていないと強調しています。したがって、この解釈は通信構造に基づく評価であり、送信された内容を検証したうえで再構築したものではありません。
DNSの委任パターンも、双方向トンネリングを裏付ける追加の証拠となりました。トラフィックは第3レベルのラベルによって分割されており、slsa1.supaghost[.]ccはsa1.supaghost[.]ccに委任され、同様の対応付けがslsa6まで続いていました。
これらのネームサーバーホストは、多くの場合、安価な別々の仮想プライベートサーバー(VPS)に解決されていました。DomainToolsは、それらがCloudflareで保護されていると説明しています。この構成は、複数のエンドポイントにトラフィックを分散させる意図で設計されたインフラであることを示唆しています。
その後、活動はsupaghost[.]ccにとどまらず100を超えるドメインへ広がり、イランの国別コードドメインである.irの割合が際立って高くなりました。
大半のドメインは2025年9月から11月にかけて登録され、しばらく休眠状態にありました。観測期間中に、同様のクエリの急増を示しました。
最初のドメインのスループットに迫るものもいくつかありました。ユーラシアや南アジアで確立されているトンネリングサービスでも、活動の活発化が見られました。
DomainToolsによると、この急増は米国とイスラエルによる爆撃作戦の開始から約24時間後に起きました。外部の指標からは、トラフィックの発信元がイラン国内またはその近傍であることがうかがえます。
研究者のIan Campbell氏は、考えられる説明の一つとして、緊急時のオフサイトバックアップ活動を挙げました。一方で、イラン政府の関与や核開発計画に関するデータ転送の可能性については、確認された事実ではなく推測であると明確に位置付けています。
DomainToolsは、調査結果を公開する前の3月から、これらの観測結果を水面下で開示していました。400億件という数字はパッシブDNSの観測件数を指します。ユニークなファイルの数や、デコードされたパケット数、盗まれた情報の実測量を示すものではありません。
ANY.RUNを導入する1万6,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームでの導入を検討する
翻訳元: https://cyberpress.org/iran-linked-dns-tunneling-activity-generates-40-billion/