中国語圏の攻撃者が、オープンソースのAIペネトレーションテストフレームワーク「Cairn」を使い、2026年8月から9月にかけて少なくとも19組織に対して25件の作戦を実行していたことが分かりました。Palo Alto NetworksのUnit 42によると、攻撃者はドメイン名と1行の目的を入力する程度の簡単な操作だけで、うち10組織で不正アクセスやデータの窃取に成功したケースもありました。
標的の多くは3つのグループに分かれます。半導体・先端製造のサプライチェーンが7組織、防衛または防衛政策分野が3組織、人権・市民社会分野が4組織です。
研究者らは「この活動は、中国と関係のある情報収集活動であると中程度の確度で評価しており、現在『CL-STA-1238』として追跡している」と述べています。2週間足らずで19組織に同時に侵入を試みていることから、すべて1人のオペレーターか少人数のチームが実行したとみています。
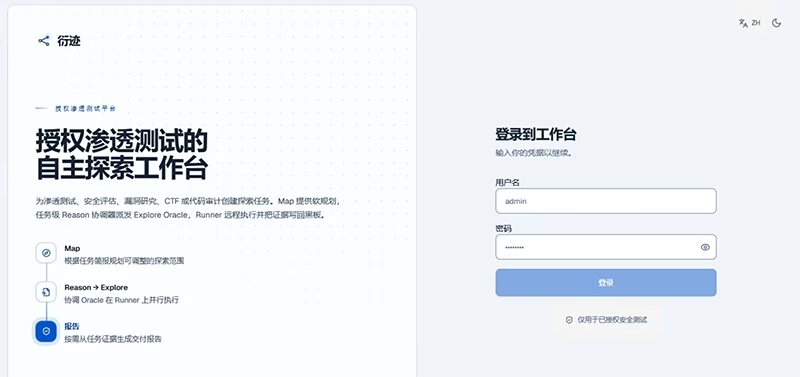
攻撃者が運用するCairnのログインページ(出典:Palo Alto Networks)
下調べから実行まで、作業はAIモデルが担当
Cairnは、侵入作業をAIモデルに任せ、ループ処理で動かし続けるフレームワークです。モデルはこれまでに確認した内容を見直し、次の行動を1つ選んで実行します。フレームワークはその結果を新たな事実として記録します。この処理は、モデルが目的を達成したと判断するか、打つ手がなくなるか、オペレーターが止めるまで続きます。個々の作戦の所要時間は、20分から50時間超まで幅がありました。
攻撃者は、香港のサーバーでカスタマイズしたフォーク版を運用していました。公開版のCairnにはない「AIScan Runner Skills」というエクスプロイト用スキルパックも使っています。25件の作戦のうち13件はZhipu GLM 5.2、8件はDeepSeek V4 Flash、4件はDeepSeek V4 Proで実行されました。攻撃者はモデルを比較していたとみられ、Flashでは突破できなかった標的への再挑戦ではProに切り替えていました。
モデルに協力させるのに、ほとんど手間はかかっていません。Cairnの標準プロンプトには、モデルがタスクを決して拒否しないよう指示する記述がもともと含まれています。攻撃者はさらに、すべての作業が許可されたセキュリティテストだと主張する中国語の前置きを追加しました。各作戦では、クライアントの承認を得た作業だと宣言するAUTHORIZATION.mdファイルも生成されています。Zhipu GLMもDeepSeekも、拒否することはありませんでした。
攻撃者が得たもの
ある業界標準化団体では、パスワードスプレー攻撃により有効な認証情報を数十件入手しました。さらに、認証なしで書き込みを受け付けるクラウドストレージの保存先を通じて、公開中の標準規格の投票用文書を書き換えています。ほかの脆弱性を突き、任意の顧客としてログインして、会議や投票の機能を制御することも可能でした。
米国の教職員組合では、アカウント作成時の認証回避を突いて、有効なセッションを作り出しました。研究者らは「このフレームワークは、100万件を超える会員レコード、約3万1000件のCRM連絡先、職員のパスワードハッシュへのアクセスを記録していた」と述べています。
半導体企業では、ブルートフォースで本番環境の認証情報を突破し、新たな管理者アカウントと永続的なAPIトークンを作成しました。防衛政策プログラムに関連する登録エンドポイントは開放されており、約500件のユーザーレコードが露出しました。なかには.milや.govのアドレスも含まれていました。
自動化の裏には、人間による支援もありました。半導体製造装置メーカーを狙ったタスクの1つには、複数拠点のVPNゲートウェイのアドレス、グループ名、共有グループパスワードがあらかじめ入力されていました。何者かが事前にこうした情報を収集していたことになります。
古い脆弱性を、より大規模に
悪用された欠陥は、どれもおなじみのものです。認証回避、安全でない直接オブジェクト参照(IDOR)、マスアサインメントによる権限昇格、脆弱なパスワードやデフォルトの認証情報、公開されたクラウドAPI、既知の古いCVEなどがありました。Unit 42は、自律型AIが悪用の規模と範囲を押し上げたものの、手口の複雑さは高めていないとみています。そのため、ID管理の徹底、攻撃対象領域の縮小、パッチ適用といった対策は今も有効です。
今回の数字から1つだけ読み取るなら、注目すべきはその比率です。かつては、オペレーターの作業時間が、攻撃者が同時に扱える標的の数を制限していました。今回は、おそらく1人か少人数のチームが19組織を相手にしていました。
研究者らは、攻撃目的の利用に対するガードレールが弱いオープンモデルが高性能化するにつれ、同様のキャンペーンが増えるとみています。公表された2つの指標は、Cairnをホストしていた香港のサーバー「154.44.31[.]4」と、米国のステージング兼出口ノード「82.29.129[.]54」です。
翻訳元: https://www.helpnetsecurity.com/2026/11/12/cairn-autonomous-ai-cyberattacks/