ロシア政府が支援するハッカーが、クラウドアカウントから盗んだ情報を使って信頼できる連絡先になりすまし、被害者の仕事上のつながりにいる人々を狙った新たなスパイ攻撃を仕掛けていることが、新たな調査で明らかになりました。
このハッキング集団は「Cold Relic」、またはColdRiverとして知られ、これまでに欧州や北米の政府関係者、防衛関連企業、非営利団体を標的にしてきました。米当局は、このグループがロシア連邦保安庁(FSB)と関係していると結びつけています。
Googleのサイバーセキュリティ部門Mandiantは水曜日に公開したレポートで、2025年後半に米国のある組織から盗んだデータを、2つ目の組織への侵害に利用した手口を説明しました。
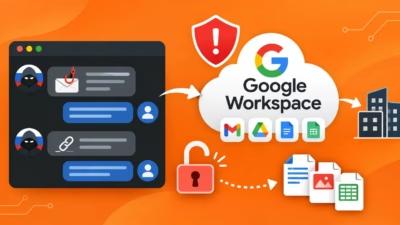
最初の攻撃で、ハッカーは管理者アカウントを乗っ取り、組織のクラウドドライブ全体と従業員ディレクトリをダウンロードしました。さらに、メールやパスワード、人事記録も検索しており、今後の作戦に使える情報を探していたとみられます。
ハッカーは数カ月にわたり、組織のシステム内にとどまりました。サードパーティ製アプリケーションを通じてメールを読み続け、組織がパスワードを変更してユーザーセッションをリセットした後も、再びアクセスを確保する方法を見つけていました。
ネットワークへのアクセスを失った後も、ハッカーは従業員から届いたように見えるメールを送り、この組織とその連絡先を標的にし続けました。
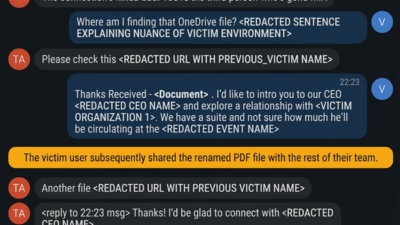
今年に入って起きた別の攻撃では、Cold Relicは先の侵害で盗んだ情報を使って従業員になりすまし、暗号化メッセージングアプリを通じて米国の別の組織の人物に接触しました。
ハッカーはまず標的と会話を始め、その後、Microsoftアカウントのログイン情報や認証トークンを盗むための悪意あるリンクを送りました。メッセージをより本物らしく見せるため、リンク先にはやり取りに関連する文書が用意されており、フィッシングを見抜きにくくしていました。
Googleによると、ハッカーは最終的に2つ目の組織のアカウントへのアクセスに成功し、そのユーザーのクラウドストレージから大量のデータをダウンロードしました。
研究者らは、被害に遭った米国の2つの組織を特定しておらず、どのような情報が盗まれたのかも明らかにしていません。
Googleは、Cold Relicが侵害したウェブサイトを頻繁に利用して標的をフィッシングページへ誘導していると指摘しています。これにより実際の接続先を隠すとともに、訪問者を見極めたうえで悪意あるコンテンツを表示できるといいます。
こうした手口は、被害者同士の関係を悪用するというCold Relicの広範な戦略を反映しています。レポートによると、同グループはフィッシングメールだけに頼らず、盗んだ通信内容や従業員情報、見慣れた身元を使って、その後の攻撃をより説得力のあるものにしています。
Googleは2015年からこのグループを追跡しており、今月に入ってからも新たなフィッシング作戦の痕跡を確認しました。Cold Relicは、ロシア政府が支援する他のハッキング集団ほど世間の注目を集めてはいませんが、活動のペースは着実に保たれているとGoogleは述べています。
翻訳元: https://therecord.media/russia-cyber-espionage-google