
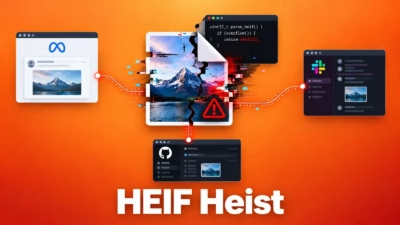
「HEIF Heist」画像処理の脆弱性、Meta・Slack・GitHub Enterpriseで攻撃者がRCEを取得可能に
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
AIコーディングエージェントを活用する開発者は、それぞれ独自のセッションに紐づいた複数のエディタウィンドウを同時に開いておくことがよくあります。Visual Studio Codeの1.129リリースでは、専用のエージェントホストによってこの構成が刷新されました。 エージェントセッション専用プロセス

3月上旬、GitHubが、数百万個のプライベートリポジトリへのアクセスを攻撃者に許可する可能性があった重大なリモートコード実行脆弱性(CVE-2026-3854)にパッチを当てました。 この脆弱性は2026年3月4日に、サイバーセキュリティ企業Wizの研究者によってGitHubのバグ報奨プログラムを通じて報告されま

現在修正済みの脆弱性により、認証されたユーザーは意図的に細工されたgit pushリクエストを通じて任意のコードを実行でき、GitHub.comおよびEnterprise Serverに影響を与えていました。 GitHubの重大なリ

ターゲットの現職および元従業員の複数名がBleepingComputerに連絡し...