中国政府の支援を受けているとみられる攻撃者が、BeyondTrust Remote Supportのインスタンスで、新たに公表された重大な脆弱性を悪用したことが分かりました。Googleが警告しています。
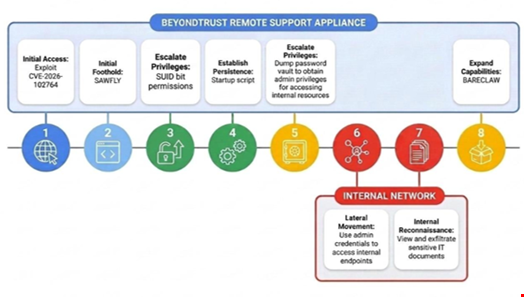
「Armory Castle」として追跡されているこの攻撃者は、2026年8月に脆弱性「CVE-2026-102764」を悪用し、侵害したBeyondTrust Remote Supportアプライアンスで権限を昇格させ、永続的なアクセスを確立していたことが確認されました。
BeyondTrustは10月15日、CVSSスコア9.3のこの脆弱性を公表しました。
パッチは10月8日に、SaaS(Software as a Service)版とセルフホスト版の顧客向けにリリースされています。同社は、脆弱性の技術的な詳細を公開していません。アプライアンスのパッチ適用が完了していない段階で詳細を明かせば、顧客のリスクが高まる恐れがあるためとしています。
Googleは10月15日に公開したブログで、影響を受けるBeyondTrustの顧客に対し、直ちにパッチを適用するよう促しました。
「今回の公表を受けて、広範な悪用が起きる可能性に備えるべきです。Armory Castleをはじめとする攻撃者は、脆弱性が公になると、無差別かつ日和見的な攻撃を幅広く仕掛けてきた実績があります」と、このテック大手は記しています。
Armory Castleは、2023年10月から活動しているスパイ集団です。中華人民共和国(PRC)のために、長期にわたる情報収集を行っていることで知られます。確認されている標的は、法律サービス、SaaSプロバイダー、ビジネスプロセスアウトソーシング事業者、テクノロジー企業、政府機関などです。
Googleは、Armory Castleが今後もエッジデバイスのゼロデイ脆弱性を悪用して標的環境に侵入し、スパイ目的の活動を続けると、高い確度で評価しています。
Armory Castleの侵入後の手口
CVE-2026-102764の悪用に成功した後、Armory Castleは被害環境で永続性を確保し、ラテラルムーブメント(横展開)を可能にするための手口を用いていました。Googleは、この手法がBeyondTrustのシステム向けに調整されていたと指摘しています。
活動の中心となったのが「Sawfly」の展開です。Sawflyは難読化された軽量なPHPウェブシェルで、双方向の暗号化されたコマンド&コントロール(C2)通信を実装しています。
Armory Castleはこのウェブシェルを使って権限を昇格させました。まずシステムのシェル実行ファイルを/usr/bin/dbus-authdにコピーし、所有者をrootに変更したうえで、SUID(Set User ID)権限を有効にしています。
これにより攻撃者は、ホストシステム上に、root権限を持つ永続的なバックドアを確保しました。さらにウェブサービスのアカウントから、アプライアンスホストのroot権限による制御へと権限を引き上げています。その結果、アプライアンスが保存または仲介するあらゆる認証情報にアクセスできるようになり、再起動や設定リセット後も残るファイルを改変できる状態になりました。
攻撃者は、アプライアンス内蔵のシークレット管理データベースから、認証情報を直接窃取しようとも試みました。その際に使われたのが/ns/sbin/bt-secretsバイナリです。これはBeyondTrustアプライアンス固有の管理用コマンドラインインターフェース(CLI)ユーティリティで、パスワード、APIキー、エンドポイントの認証情報を管理・保存・取得するために使われます。
永続的なアクセスは、BeyondTrustの設定テンプレートを標的にして実現しました。サイトのサービスアカウントにパスワード不要のroot権限を付与したのです。
研究者らは、攻撃者が侵害したアカウントの権限を直接書き換えていた点を指摘しています。ローカルのJump ItemsとTeamの権限を、いずれも「No Access」から「Administrator」へ引き上げていました。この設定変更により、攻撃者はアプライアンスのJump Itemリストに登録された下流のシステムに対して、恒久的かつ無制限にリモートセッションを開始できる権限を得ました。
Armory Castleは、BeyondTrust Remote Supportのネイティブなファイル転送サービスも利用しました。ユーザーのデスクトップ環境から、ソフトウェアのインベントリなど、ネットワーク偵察に役立つ機密性の高い社内文書をダウンロードし、外部に持ち出しています。
BeyondTrustのデバイス経由で通信を中継するため、「Bareclaw」というトンネリングツールも展開されました。
さらにArmory Castleは、システム、ウェブサーバー、アプリケーションの各レベルのログを組織的に削除し、検知を逃れようとしていました。
「侵入の間じゅう、Armory CastleはBeyondTrustアプライアンスの内部構造を深く理解したうえで行動していました。独自のCLIユーティリティ、起動時の設定テンプレート、ローカルのリバースプロキシのルーティングを悪用したことが、その証拠です」と、Googleの研究者らは記しています。
Armory Castleの侵入への対策
GoogleはCVE-2026-102764に対するBeyondTrustのパッチ適用に加え、Armory Castleの標的になっている可能性があると考える組織に向けて、複数の推奨事項を示しました。
また、こうした対応を実施する前にテレメトリを保全し、攻撃者の活動の可能性を追跡できる監査証跡を維持するよう、セキュリティチームに促しています。
推奨される対応は次のとおりです。
- アプライアンスのパブリックアドレスへのインバウンド通信を、/applianceではなくファイアウォールでブロックする
- BeyondTrustのアップデートおよびライセンス用エンドポイントへの通信を除き、アウトバウンド通信を拒否し、拒否した接続をすべてログに記録する
- /loginから、アクティブなサポートセッションを終了し、新規セッション、Jump Client、Jumpoint、APIアカウントを無効化する
- 侵害が確認された、または侵害の有無が不明なアプライアンスは、クリーンでパッチを完全に適用したイメージから再デプロイする
- /loginと/applianceの管理インターフェースへのアクセスを、アプライアンス側でIPまたはネットワークセグメントによって制限する
- アクティブなサポートセッションをすべて終了し、パッチ適用済みまたは再構築したアプライアンスから、Jump Client、Jumpoint、レプリゼンタティブコンソールを再デプロイして、既存のトークンを無効化する
- 依存関係の順序に従って認証情報をローテーションする
- コントロールプレーンの制限を適用する。内蔵の管理者(Admin)アカウントに多要素認証(MFA)が設定されていることの確認も含む
翻訳元: https://www.infosecurity-magazine.com/news/china-actor-beyondtrust-flaw-google/