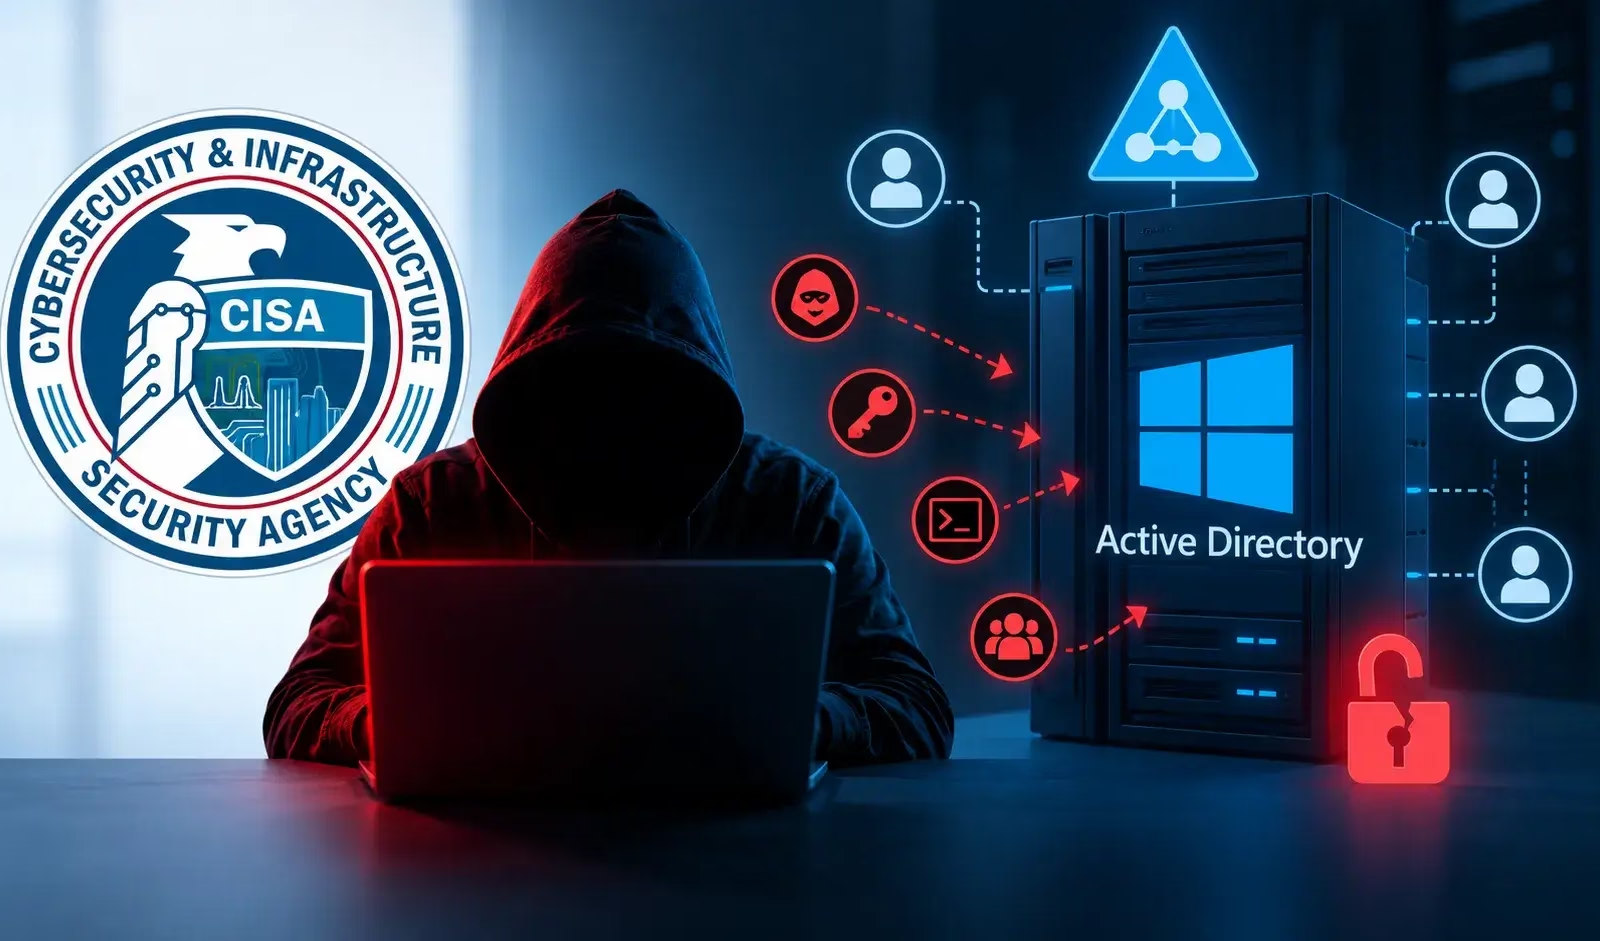
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、国際的なパートナー機関と協力し、Active Directory(AD)の防御に関するガイダンスを公開しました。攻撃者はID基盤を掌握するために、17種類の一般的な手法を悪用しているとして警鐘を鳴らしています。
Computersecurity consulting
このガイドは9月15日に公開され、オーストラリア信号総局傘下のオーストラリア・サイバーセキュリティセンター、CISA、NSA、カナダ・サイバーセンター、英国NCSC、ニュージーランドNCSCが共同で執筆しました。
ドメインの掌握に成功すると、侵入者はメール、ファイルサーバー、重要なアプリケーションなど、さまざまなシステムへの特権アクセスを得ることになります。ハイブリッド環境では、この侵入がMicrosoft Entra ID連携を通じてクラウドサービスにまで及ぶ可能性があります。
ハッカーが悪用する17種類のActive Directory攻撃手法
ADは認証・認可の基盤として機能しているため、攻撃者にとって格好の標的となっています。各機関は、緩すぎるデフォルト設定、レガシープロトコル、複雑な権限体系、オブジェクト間の不明瞭な関係性が脆弱性を生み出していると指摘しています。
攻撃者はドメイン構造、アカウント、設定、信頼関係を列挙し、弱点を突いて権限昇格やネットワーク内での横展開、永続化を図ることができます。
本ガイダンスは、Active Directory Domain Services、Certificate Services、Federation Servicesに関連する攻撃を網羅しています。特定された手法には、Kerberoasting、AS-REP roasting、パスワードスプレー、MachineAccountQuotaの悪用、非制約委任、グループポリシー設定(GPP)のパスワード漏えい、AD CSの悪用、DCSync、NTDS.ditダンプ、Golden TicketおよびSilver Ticket、Golden SAML、Entra Connectの侵害、信頼関係の迂回、SID履歴の悪用、Skeleton Key、Shadow Credentialsが含まれます。
単一の認証情報や設定上の弱点が、いくつかの経路をたどってフォレスト全体の掌握につながるケースも少なくありません。例えばKerberoastingは、サービスプリンシパル名(SPN)を持つサービスアカウントを標的とし、Kerberosサービスチケットを要求した上でオフラインでのパスワード解析を試みる手法です。
CISAとそのパートナー機関は、SPNを持つアカウント数を最小限に抑えること、可能な限りグループ管理サービスアカウント(gMSA)を利用すること、AES暗号化を強制すること、サービスアカウントには必要最小限の権限のみを付与することを推奨しています。
パスワードスプレー攻撃のリスクを軽減するため、本ガイダンスでは、長く一意で適切に管理された認証情報を導入すること、アカウントロックアウトのしきい値を認証失敗5回以内に設定すること、平文の秘密情報を検出するための月次スキャンを実施すること、可能な限りNTLMを無効化することを提案しています。
NTLMを完全に排除できない組織については、LDAPチャネルバインディング、認証の拡張保護(EPA)、SMB署名の導入を求めています。
防御側は、ドメインコントローラー、特権管理者アカウント、認証局、フェデレーション基盤、バックアップシステム、ID同期サーバーなど、ドメインを掌握しうる「Tier 0」の資産セキュリティを最優先で対応すべきとしています。
各機関は、ハイブリッド環境向けに階層型のエンタープライズアクセスモデルを採用し、フィッシング耐性のある多要素認証(MFA)、特権アクセス用ワークステーション、Kerberosアーマリング、ゼロトラストポリシーの徹底を推奨しています。
強化策と並行して、検知体制の整備も欠かせません。セキュリティチームはドメインコントローラーからのイベントを一元的に収集・分析する必要があります。
監視すべき主要なイベントIDとしては、Kerberoastingに関連するRC4暗号化されたチケット許可サービス要求を示すイベント4769、異常なチケット許可チケット要求を示すイベント4768、そしてパスワードスプレーの兆候を示すイベント4625、4771、2889が挙げられます。本ガイドはまた、不審なアクセス試行を検知するためのADカナリアの活用も推奨しています。
核心となるメッセージは「予防」です。ADの侵害からの復旧には、広範囲にわたるパスワードリセットやディレクトリの再構築が必要になる場合があります。したがって、侵害が発生してから対処するよりも、早期にID関連の攻撃経路を減らしておく方がはるかに影響が少なくて済みます。
活動中のマルウェアやフィッシングの発生から24時間以内に、SOCの最新情報を把握しましょう。 ANYRUNを試して早期検知でインシデントを防止。
Anti-malwaresoftware
翻訳元: https://gbhackers.com/cisa-warns-hackers-exploit-17-active-directory-techniques/