他省庁にツールや機能を提供する米サイバーセキュリティ・インフラセキュリティ庁(CISA)のプログラムは、各省庁自身がより迅速に対応できるよう後押しするためにも、さらなるスピードアップが必要だと、同庁の担当者が火曜日に述べました。
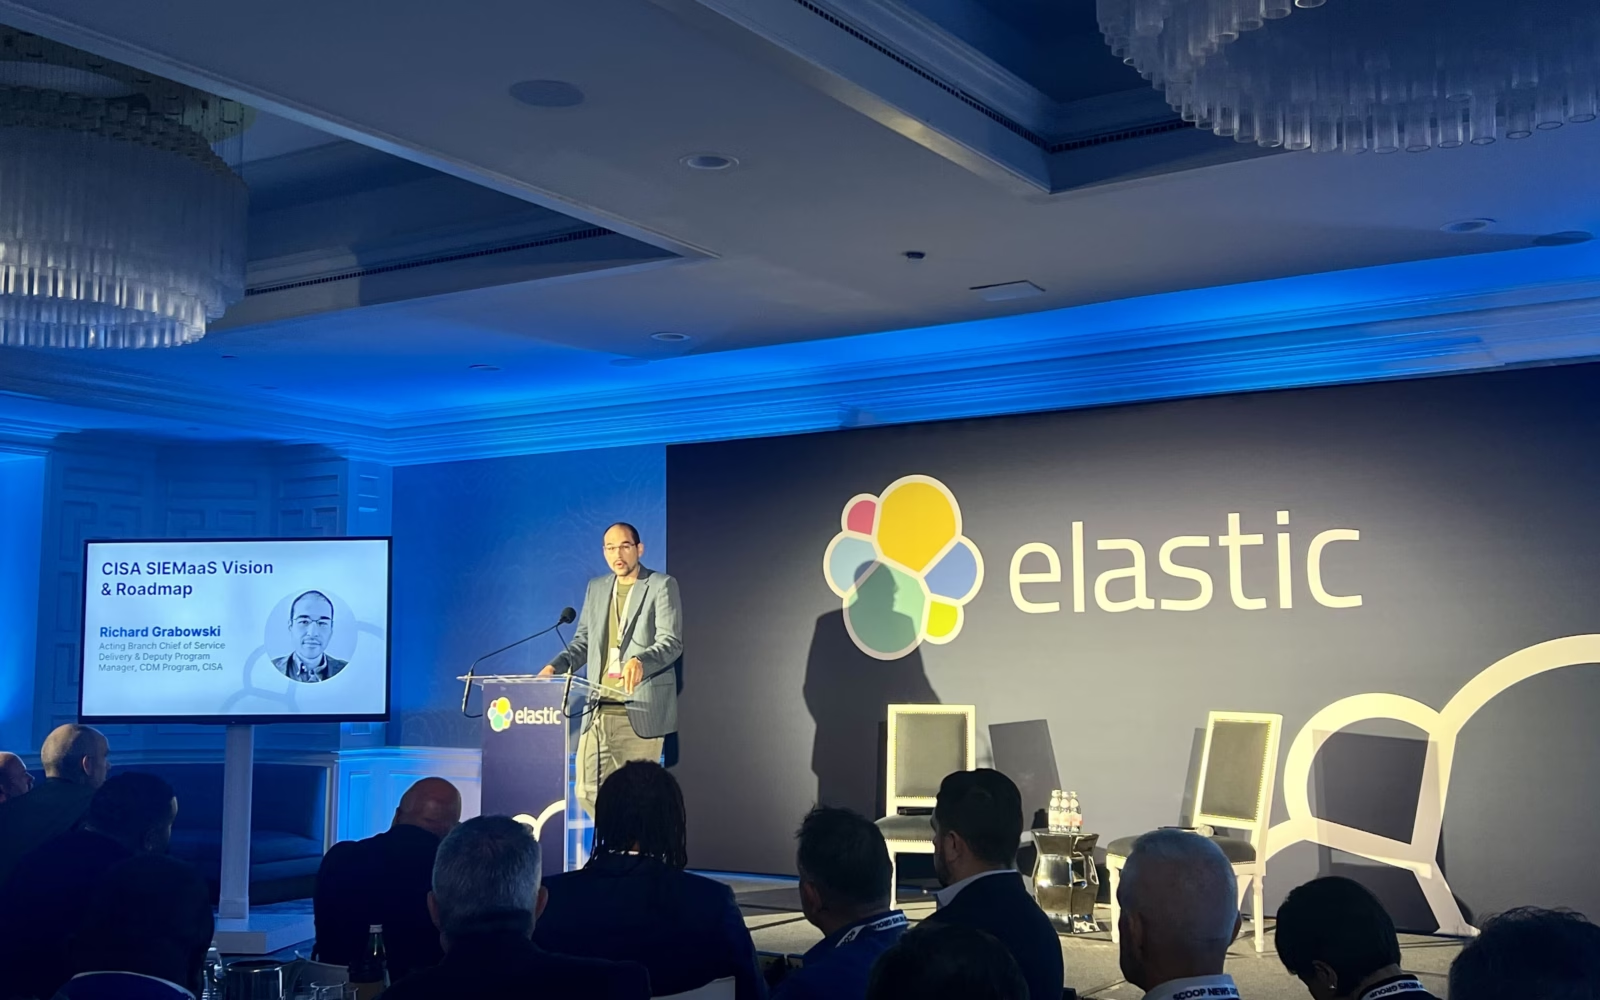
CISAで継続的診断・低減(CDM)プログラムのサービス提供部門長代理兼副プログラムマネージャーを務めるリチャード・グラボウスキー氏は、「私たちはもっと速くならなければなりません」と語りました。「これまでの連携のスピードでは昨日の脅威にすら対応しきれていませんでした。明日の脅威に対しては、なおさら間に合わないでしょう」
同氏によれば、これは大規模に展開可能な業務の責任ある自動化を推進することを意味するといいます。そうすることで専門家たちは「目新しい脅威への対処や、高度な技術の導入・チューニングにより多くの力を注げるようになり、日々のアラート対応に追われずに済む」としています。
グラボウスキー氏によれば、スピードはCDMプログラムが掲げる3つの中核目標の一つであり、他の2つは統合とデータ駆動型リスク管理だといいます。同氏はFedScoop主催の「Elastic Federal Cyber Defense Breakfast」でこの発言をしました。
統合とは、データをサイロ化させないことを意味するとグラボウスキー氏は説明します。「各展開を意味のある形でつなぎ合わせることで、再利用可能で実用的な教訓を本当の意味で引き出せるようにしています」。また、データ駆動型リスク管理とは、危機的な事態が発生した際に各省庁が「タイムリーで正確、かつ信頼できるデータをもとに何が起きているかを把握できる」ようにすることを意味し、これにより「何か重大事態が起きたときに、最初に駆けつける対応手段」となることを目指しているといいます。
CDMが提供するサービスの一つに、脅威分析やインシデント対応などを行うクラウドベースのプラットフォーム「SIEM(セキュリティ情報イベント管理)アズアサービス」があります。グラボウスキー氏によると、人員増強や研修の実施を含め、これを拡張・強化するための3カ年ロードマップが策定されているとのことです。
同じイベントで、連邦政府の最高情報セキュリティ責任者代理を務めるマイク・ダフィー氏は、CDMの今後の方向性を導くべき3つの原則があると述べました。1つ目は、共通の課題を抱える省庁間で需要を集約することです。「複数の省庁が同じ機能を必要としている場合、連邦規模のスケールメリットを活かしてセキュリティ、相互運用性、そして価値を高めるべきです」
2つ目として同氏が挙げたのは、「製品ではなく成果を買う」という考え方です。連邦政府が求める成果を明確にした上で、商業市場側にイノベーションを起こす余地を与えるというアプローチです。
ダフィー氏は3つ目の原則として「継続的改善のための調達設計」を挙げました。これは、調達モデルが競争を促進し、新しい機能が参入できる機会を確保するものであることを意味します。
「今は能力を固定して、この先10年放置しておけばよいという時期ではありません」と同氏は述べました。「私たちが目にしている脅威に基づいて機能を提供・展開し続け、連邦政府全体で大規模にリスクを低減していく——そうしたアジャイルな発想を推し進めることこそが、まさに鍵となります」
CDMは、少なくとも9つの連邦政府機関を侵害したSolarWinds侵害事件以降、進化を続けてきたと、CISAの副局長代理でCDMのプログラムマネージャーを務めるマット・ハウス氏は述べています。
「SolarWindsの事件後、政府が学んだことの一つは、連邦政府全体でのリスク評価と対応調整に必要な運用上の可視性という点で、いわゆる『共通の状況把握』が欠けていたということです」と、ハウス氏はイベントで語りました。