
新種のmacOSマルウェア、Chromeプロファイルを複製し被害者のログイン済みセッションでブラウジング
新たに報告されたmacOS向けインプラント「GhostProfile」は、ブラウザープロファイルを複製し、ChromeまたはFirefoxの隠しコピーを遠隔操作します。これにより攻撃者は、被害者の認証済みセッションを使ってブラウジングできます。 研究者らは、このマルウェアを被害者の画面をミラーリングしない「隠しVNC
新たに報告されたmacOS向けインプラント「GhostProfile」は、ブラウザープロファイルを複製し、ChromeまたはFirefoxの隠しコピーを遠隔操作します。これにより攻撃者は、被害者の認証済みセッションを使ってブラウジングできます。 研究者らは、このマルウェアを被害者の画面をミラーリングしない「隠しVNC
AmnesiaStealerは、Rustで書かれた多段階型のmacOS情報窃取マルウェアです。従来型の認証情報窃取にとどまらず、攻撃者が被害者の認証済みChromiumブラウザセッションを密かに操作できる点が特徴です。 このマルウェアは、偽のGitHubダウンロードページに誘導するClickFix型のソーシャルエンジ
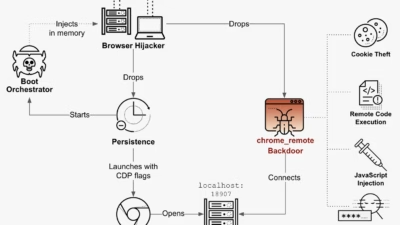
XCSSETの再来 数か月にわたり活動が沈静化していたものの、ソフトウェア開発者を標的とする悪名高いマルウェアファミリーが、ステルス性を高めた新バージョンとともに戻ってきました。このマルウェアは、ローカルディスクドライブにほとんど痕跡を残しません。Palo Alto Networksのセキュリティ
Cisco Talosは、Chaosランサムウェアグループの関与とみられるRust製リモートアクセス型トロイの木馬(RAT)を特定しました。バイナリ内に残されていた4つのバインディング名にちなみ「msaRAT」と名付けられています。このツールは感染端末上で独自のChromeまたはEdgeインスタンスを
stillepost と呼ばれるプロジェクトは、一般的なChromium系ブラウ...
thermopticは、攻撃的セキュリティオペレーション向けのHTTPステルスプ...