- 攻撃者が3つの国別コードドメインを乗っ取り、主要Webサイト向けの不正なHTTPS証明書を取得
- 偽の証明書により、対象ドメインに対する巧妙な通信傍受やフィッシングが可能になる恐れ
- Googleは証明書を失効させ、Chromeユーザーを保護するとともに、影響を受けた組織に警告
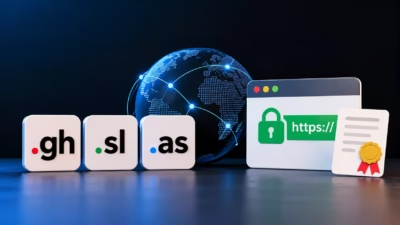
サイバー犯罪者がこのほど、3つの国別コードトップレベルドメイン(ccTLD)の乗っ取りに成功し、そのアクセス権を悪用して、複数のGoogleドメインや他組織のドメインを対象とするHTTPS証明書を生成していたことが分かりました。Googleによると、この攻撃で数千のWebサイトが危険にさらされましたが、証明書はすでに失効させたと強調しています。
Googleによれば、乗っ取られたドメインは.gh(ガーナ)、.sl(シエラレオネ)、.as(米領サモア)です。攻撃者は権威DNSレコードを改ざんし、Googleだけでなく他組織のドメインも対象とするHTTPS証明書を取得しました。
つまり、これらのドメイン上で運営されているWebサイトはすべて、訪問者ともども危険な状態にありました。権威DNSレコードを操作すれば、攻撃者は正規サイトへのトラフィックを自らの管理する悪意あるサイトへ誘導できます。その間も、南京錠アイコンを表示して正規サイトにアクセスしていると思い込ませることが可能です。訪問者がログイン情報や支払い情報などを入力すれば、容易に攻撃者へ渡ってしまいます。状況次第では、マルウェアをインストールさせられる恐れもありました。
Googleは「攻撃の性質上、影響を受けた証明書を発行した認証局(CA)に落ち度があったと考える理由はありません」としています。
主要ブランドにも影響
Googleは不正な証明書をChromeでブロックし、失効に向けて動きました。ただし、こうした対応では影響を受けたすべてのドメインを特定できていない可能性があり、他のブラウザのユーザーを保護できていない可能性もあると警告しています。
Googleは「通常のインシデント対応プロセスの一環として、CRLSetsを通じてChromeでGoogleのプロパティに対する不正な証明書の使用をブロックし、ただちにユーザーを保護しました」と説明しています。さらに「発行元のCAと連携し、Chrome以外のクライアントのユーザーも保護できるよう、証明書を確実に失効させました」と付け加えました。
Webサイトへのリスクは、理論上の話にとどまりません。Googleは「世界的な大手ブランドや広く使われているオンラインサービスが複数、これらの攻撃の影響を受けた」と述べ、攻撃に使われた証明書はすべてブロックしたと強調しています。
Googleは「可能な限り、影響を受けた組織に連絡し、調査結果と講じた措置を伝えました」と結んでいます。ただし、自社のどのドメインが影響を受けたかは明らかにしていません。被害企業の名前も公表しない方針です。影響を受けた組織の数も分かっていません。
Chromeユーザーは、保護のために何らかの対応を取る必要はないとのことです。一方、ドメインの所有者には対応が求められます。具体的には、自社の全ドメインについて証明書の透明性(Certificate Transparency)を継続的に監視することと、ACMEアカウントバインディングを指定した厳格なCAAレコードを公開することです。
過去にも前例
この種の攻撃は過去にも起きています。2011年には、サイバー犯罪者がオランダの認証局DigiNotarに侵入し、Google、Microsoft、Mozilla、Skypeなどのドメインを対象とする不正な証明書531枚を生成しました。こうした証明書の一部は、イランのインターネットユーザーの暗号化通信を傍受するために使われたとされています。この事件を受けて、主要ブラウザベンダーはDigiNotarへの信頼を取り消し、同社は廃業に追い込まれました。
同じ年の初めには、攻撃者がComodoと提携する登録機関のアカウントを盗み、Google、Yahoo、Microsoftなどが運営するドメイン向けに9枚の不正な証明書を取得しています。2015年にも似た事例がありました。SymantecのThawteブランドの認証局が、社内テスト中にGoogleのドメインを対象とする不正な証明書を不適切に発行していたことを、Googleが発見したのです。
ただし、この件は攻撃というより、内部の不備によるものでした。その後の調査では、誤発行された証明書がほかにも多数見つかっています。
Googleは「ドメイン所有者による防御策と並行して、一時的なルーティングやDNSの侵害がWebの安全性に与える影響を抑えるため、より広いコミュニティと引き続き連携していきます」と述べています。さらに「ユーザーの安全を守るため、Chromeルートプログラムと新しいChrome耐量子ルートプログラムを通じて、証明書の有効期間やDCV再利用の削減といった、HTTPSエコシステムの長期的な改善に取り組んでいます」と結んでいます。