
インドの認証局eMudhraの秘密鍵が漏えい、その1つは「4」という数字だった
セキュリティ
セキュリティ
攻撃者が3つの国別コードドメインを乗っ取り、主要Webサイト向けの不正なHTTPS証明書を取得偽の証明書により、対象ドメインに対する巧妙な通信傍受やフィッシングが可能になる恐れGoogleは証明書を失効させ、Chromeユーザーを保護するとともに、影響を受けた組織に警告サイバー犯罪者がこのほど、3つの国別コードト
攻撃者が3つの国別コードトップレベルドメイン(ccTLD)のレジストリを侵害し、複数のGoogleドメインや他組織のサイトを対象とするHTTPS証明書を不正に取得していたことがわかりました。 Googleの Chrome Secure Web and Networking Teamが10月6日に公開した投稿によ
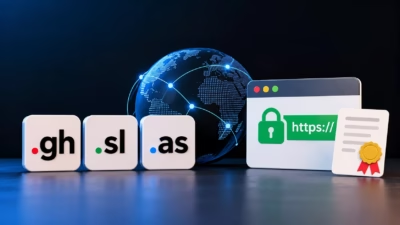
攻撃者が第三者の国別コードドメイン(ccTLD)のインフラを侵害し、権威DNSレコードを改ざんすることで、Googleの複数のドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 被害が確認されたのは、ガーナ、シエラレオネ、米領サモアに関連する.gh、.sl、.asの名前空間です。Googleは、自社
セキュリティ