
Google、主要サービスを装った偽のTLS証明書がハッカーに不正取得されたと発表
攻撃者が3つの国別コードドメインを乗っ取り、主要Webサイト向けの不正なHTTPS証明書を取得偽の証明書により、対象ドメインに対する巧妙な通信傍受やフィッシングが可能になる恐れGoogleは証明書を失効させ、Chromeユーザーを保護するとともに、影響を受けた組織に警告サイバー犯罪者がこのほど、3つの国別コードト
攻撃者が3つの国別コードドメインを乗っ取り、主要Webサイト向けの不正なHTTPS証明書を取得偽の証明書により、対象ドメインに対する巧妙な通信傍受やフィッシングが可能になる恐れGoogleは証明書を失効させ、Chromeユーザーを保護するとともに、影響を受けた組織に警告サイバー犯罪者がこのほど、3つの国別コードト
プレスリリース米カリフォルニア州サンフランシスコ、2026年9月29日 – コネクティビティクラウドのリーディングカンパニーであるCloudflare, Inc.(NYSE: NET)は本日、パブリック認証局(CA)事業に参入する意向を発表しました。CAは、Webサイトが通信を暗号化し、訪問者に身元を証明するために必要
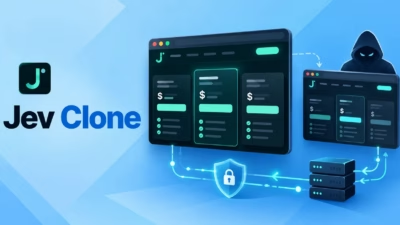
TypeSafe AIの「Jev」APIへのアクセスを販売しながら、リクエストを自社のプラットフォーム経由で中継する、そっくりなWebサイトが見つかりました。これらのサイトは実際に動作するサービスを提供していますが、公式価格の最大11.5倍を請求します。しかも、顧客とTypeSafeの間に第三者が入り込む形になります
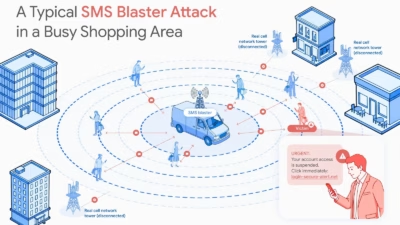
Android 17では、セルラーダウングレード攻撃を軽減し、ローカルネットワークを保護し、暗号化されたWebセッション中のメタデータ露出を制限する、新たなネットワークセキュリティ制御群が導入されています。 今回のアップデートには、公共の場でユーザーを標的にすることが増えているSMSブラスターキャンペーンに対抗するた
Googleは、プライバシー漏洩の低減、自宅Wi-Fiにおける不正な機器発見の制限、証明書検証の強化、そして不正な2G基地局を通じて配信されるフィッシングキャンペーンの抑止を目的とした、Android 17のネットワークセキュリティ制御機能を発表しました。 8月27日に発表されたこの変更は、ユーザーが暗号化アプリやH
GoogleはAndroid 17で一連のネットワークセキュリティ機能の変更を導入しました。これにより、ネットワーク事業者や盗聴者、詐欺師がスマートフォン上での行動を追跡することを難しくする狙いがあります。 「Webサイトを訪問したりアプリを使用したりする際、たとえその接続がHTTPSで暗号化されてい