研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。
2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼されたドメインとそっくりな偽ドメインを作成できることが示されました。
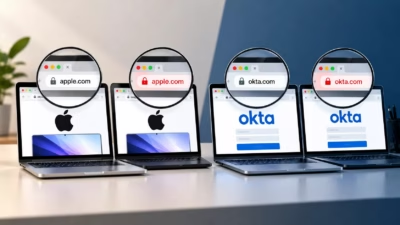
Have I Been Squattedの研究者Ian Muscat氏とLeanne Briffa氏は、apple.comに似たаррӏө.comや、okta.comに似たoƙta.comなど、概念実証用のドメインを20件登録しました。
macOS上のChrome 154では、Appleに似せたキリル文字のドメイン(аррӏө.com)が、有効な証明書を伴ってUnicodeのまま表示されました。この結果は、ドメインの表示や類似ドメイン検出の仕組みに懸念を生じさせるものですが、すべてのフィッシング対策システムを回避できることを示したわけではありません。
新たなドメイン偽装手法
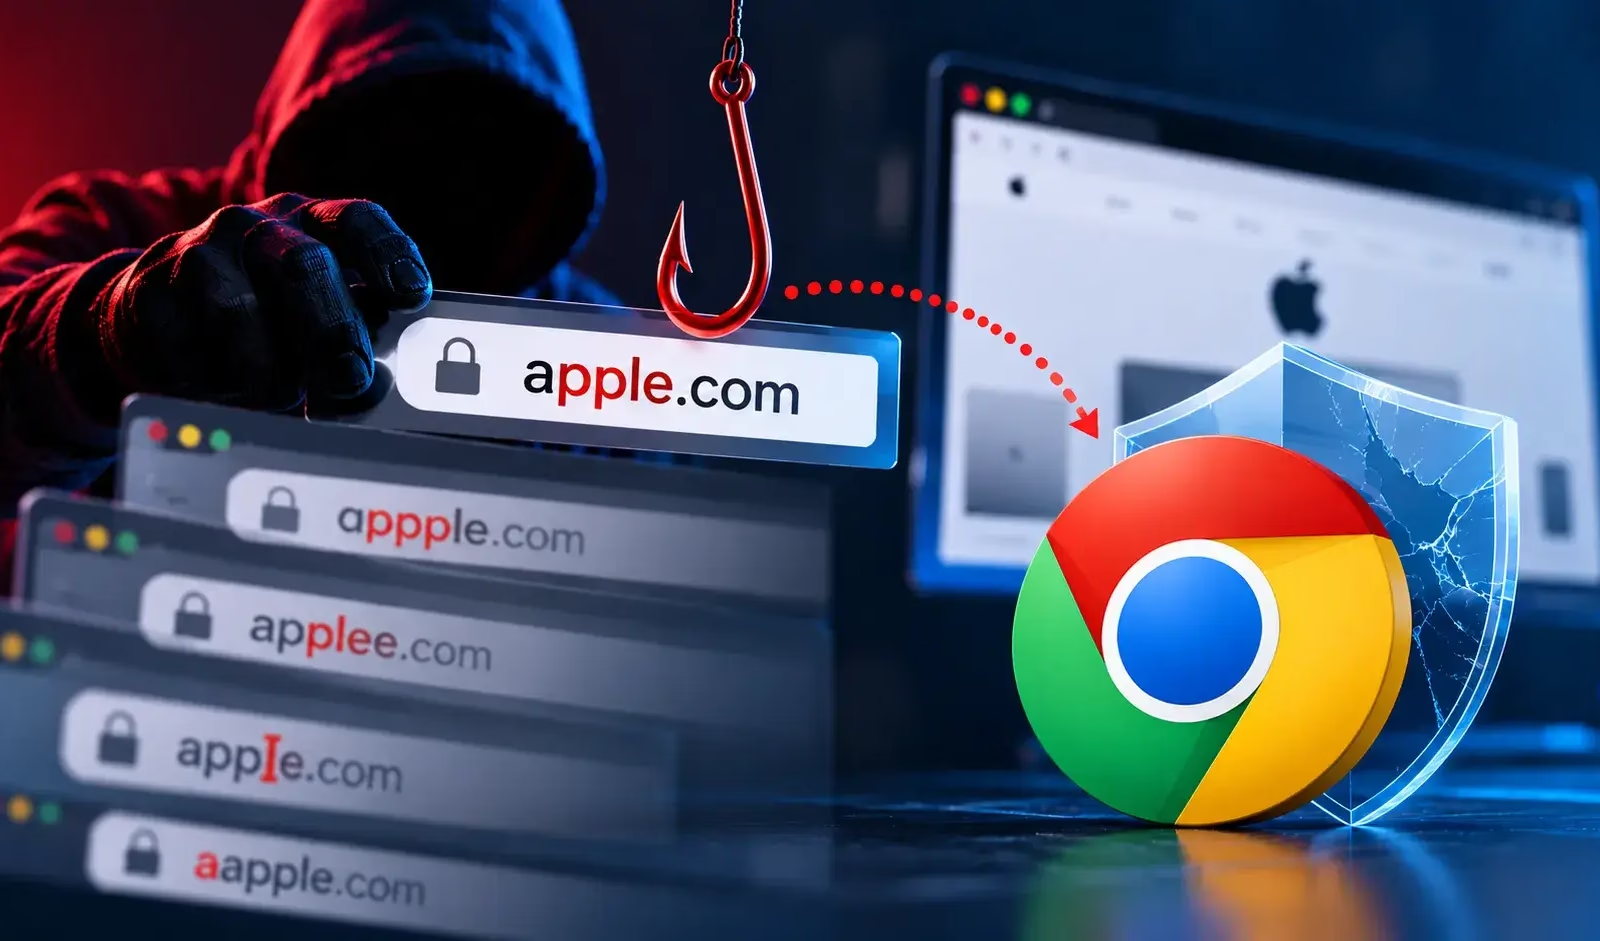
Chromiumは通常、疑わしいIDNを、xn--で始まるASCII表現のPunycodeに変換します。最初の検査段階であるSafeToDisplayAsUnicode()は、ドメインの各ラベルについて、使用禁止文字、安全でないスクリプトの組み合わせ、およびスクリプト全体による偽装を評価します。
スクリプト全体の紛らわしさを検査するチェックは、Xudong Zheng氏が2017年に、apple.comに似た全文字キリル文字のドメインаррӏе.comを実証したことを受けて導入されました。このつづりは、すべての文字がキリル文字の類似文字リストに該当するため、Chromiumはブロックします。
ところが、このルールは「すべて該当するか、そうでないか」という二者択一で動作します。末尾のキリル文字еをө(U+04E9)に置き換えると、結果が変わります。өは許可された文字である一方、類似文字リストには含まれていないため、аррӏө.comは検査を通過します。研究者らは、このような文字を「ブレーカー」と呼んでいます。
ブレーカーとして使える文字には、үやїもあります。ただし、偽装を成功させるには、残りの文字や後続のチェックも関係します。通常のラテン文字とキリル文字を混在させると、Chromiumの先行するスクリプト混在検査で、たいていは弾かれます。
Chromiumの第2段階であるGetSimilarTopDomain()は、正規化したホスト名の「スケルトン」を、組み込まれた8,462件のドメインと比較します。他のサイトと完全に一致した場合は、表示がPunycodeに切り替わります。
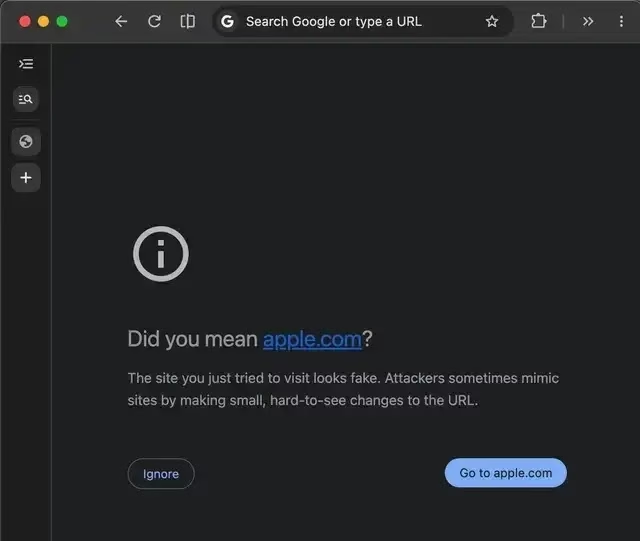
弱点は、変換処理の順序にあります。Chromiumは、紛らわしい文字のマッピングを適用する前に、ダイアクリティカルマークを取り除きます。そのため、後のマッピングで結合文字を含むことになる文字は、最終的なスケルトンにもその結合文字が残ります。
その結果、oƙta.comの文字ƙはラテン文字のkと結合文字に変わり、okta.comとの完全一致が成立しません。同様に、文字өは「o」と結合用の横棒に変わります。
このため、Appleに似せたドメインは、文字の置き換えとマークの追加の両方でapple.comと異なることになり、組み込みドメインとの比較をすり抜けます。
Chromiumは、人気のあるドメインや、ユーザーのエンゲージメントが十分にあるサイトを用いて、ナビゲーション時に類似ドメインを評価します。しかし、その近似一致のチェックには制約があり、今回の例に有利に働きます。
аррӏө.comのスケルトンはapple.comから2回の編集分離れており、1回の編集までを対象とする比較の範囲を超えています。さらにChromiumは、トップレベルドメインの前が5文字未満の対象ドメインについては近似一致のチェックを省略するため、okta.comは対象から外れます。その結果、検証した条件下では、どちらの例も類似ドメインの警告なしに読み込まれました。
これらのテストには、レピュテーションチェック、リモートの許可リスト、リダイレクトは含まれていません。したがって、この結果をフィッシング検出の普遍的な回避手法と解釈すべきではありません。
メールの表示も、もう一つの露出点となります。国際化された送信者20件を使ったテストでは、GmailはすべてのドメインをUnicodeで表示した一方、Outlook Webはエンコードされた A-label を表示しました。研究者らはメッセージを自分たちのメールボックスにインポートしましたが、スパムフィルタリング、レピュテーション、リンクスキャンについては評価していません。
Have I Been Squattedの研究者らは、保護対象のドメインから2回の編集以内にあるエンコード済みIDNの登録を監視すること、ゲートウェイの偽装対策機能を有効にすること、IDN対応のDNSおよびプロキシのポリシーを適用することを推奨しています。
さらに、フィッシング耐性のあるFIDO2認証やパスキーは、もう一つの防御層となります。正規ドメインに登録された認証情報では、類似ドメインに対して認証できないためです。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/researchers-discover-new-domain-spoofing-techniques/