
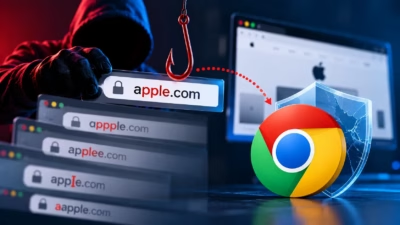
研究者ら、ChromeのフィッシングAnti対策を回避する新たなドメイン偽装手法を発見
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
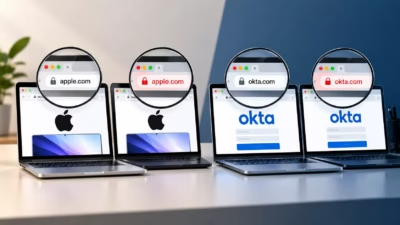
新たに確認されたUnicodeのエッジケースにより、見た目が酷似したドメインがChromiumのアドレスバー保護機能を回避できることが明らかになりました。 2026年10月3日に公開された調査で、Ian Muscat氏とLeanne Briffa氏は、キリル文字や鉤(かぎ)付きラテン文字を使うことで、Punycode
研究者らによると、タイポスクワッター(タイポスクワッティングを行う者)やフィッシング犯が利用できる2つの文字を使うと、Chromium系ブラウザに偽のURLを本物のWebアドレスのように表示させることができます。人気サイトによく似たドメイン名を取得する手口自体は目新しいものではありません。macrosoft[.]co
Bitrefillは、Amazon、Deliveroo、Apple、Nintendoをはじめとする数千の人気店舗向けギフトカードを販売している正規企業です。eSIMやモバイルのトップアップも取り扱っており、同社のウェブサイトではこれらすべてを暗号資産で購入できます。 今回の詐欺は、Bitrefillやその取り扱い

あなたがURLをさっと見て、よく知られたブランド名を認識してクリックすると、認証情報を直接ハッカーに渡してしまう。 ラテン文字の「o」をギリシャ文字のオミクロンに置き換えるなどの、この小さな視覚的な誤りは、ホモグリフ攻撃の核となっている。 キリル文字、ギリシャ文字、アルメニア文字などの異なる言語スクリプトの視覚的に同