Bitrefillは、Amazon、Deliveroo、Apple、Nintendoをはじめとする数千の人気店舗向けギフトカードを販売している正規企業です。eSIMやモバイルのトップアップも取り扱っており、同社のウェブサイトではこれらすべてを暗号資産で購入できます。
今回の詐欺は、Bitrefillやその取り扱い商品(ギフトカードなど)を検索しているユーザーを狙って設計されています。被害者は検索結果でBitrefillにつながるように見えるリンクを目にしますが、実際にはそっくりに作られた偽ドメインへ誘導されます。偽サイトはその後、通常の購入手続きに見せかけた画面へと被害者を導きます。これらの偽サイトはBitrefillが運営・関与しているものではなく、詐欺師がブランドと決済フローをそっくりコピーしたものです。
被害者は金額と暗号資産の種類を選択し、QRコードと支払い先アドレスを受け取ります。しかし実際にはBitrefillへ送金しているのではなく、詐欺師が管理するアドレスへ直接暗号資産を送金してしまうのです。見返りは何も得られず、支払った資金を取り戻せる可能性はほぼありません。
偽の暗号資産決済がこれほど巧妙に機能する理由
フィッシングには通常、いくつもの段階があります。まず攻撃者はパスワードを盗む必要があります。次に二要素認証(2FA)を突破し、不正検知に引っかからないようにログインし、アカウントへのアクセスを金銭に変える方法を見つけなければなりません。多くの詐欺はこの過程のどこかで頓挫します。
今回の決済詐欺は、被害者に詐欺師へ直接送金させることでこうしたハードルを回避しています。侵入すべきアカウントも、使うべき盗難カードも存在しません。被害者は詐欺師が管理するアドレスへ暗号資産をそのまま送金し、暗号資産の支払いは基本的に取り消しやチャージバックができません。
支払いの要求方法もこの状況に合致しています。多くのウェブサイトでは暗号資産による支払い要求は不審に見えるかもしれませんが、Bitrefillは実際に暗号資産による支払いを受け付けています。本物そっくりの決済画面では、暗号資産での支払いはごく普通のことに見えるのです。
こうした要素から、単発の1ページではなく偽サイト群が一連のクラスターとして存在し、最大1,990ドルまでの支払いが可能な決済ページが用意されている理由が説明できるかもしれません。
偽の決済画面の実態
今回調査したサイトは、ブランド名に単語を付け足しただけのドメインでホストされている、Bitrefillの決済画面を忠実に模倣したものです。顧客が期待するあらゆる要素がそこにはあります。ブランディングは本物そのままで、レイアウトも一致しており、ページの表示は速くて洗練されており、決済フローの挙動も本物とまったく同じです。
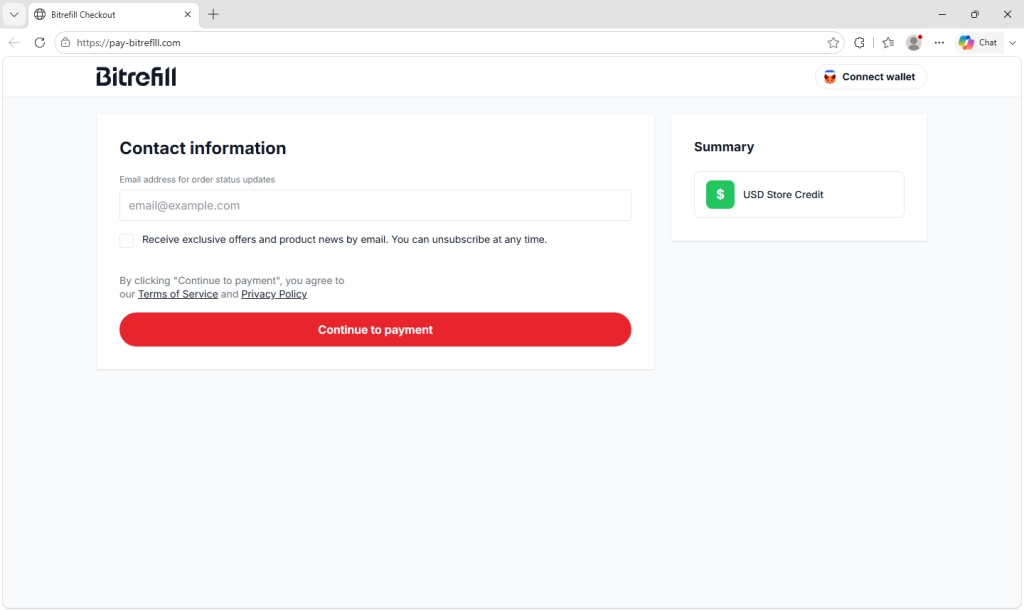
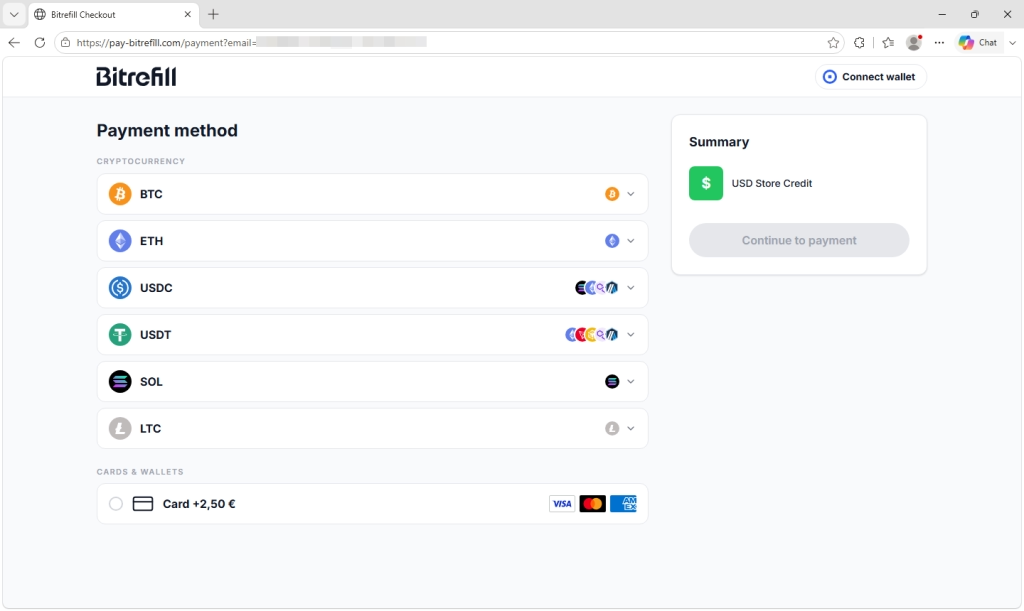
注文状況の通知用としてメールアドレスの入力を求められ、利用規約とプライバシーポリシーへのリンクも表示されます。続いて支払い方法を選択する画面になり、Bitcoin、Ethereum、USDC、USDT、Solana、Litecoinの一覧から選べます。このサイトではわずかな手数料を上乗せしたカード決済にも対応しているように見せています。
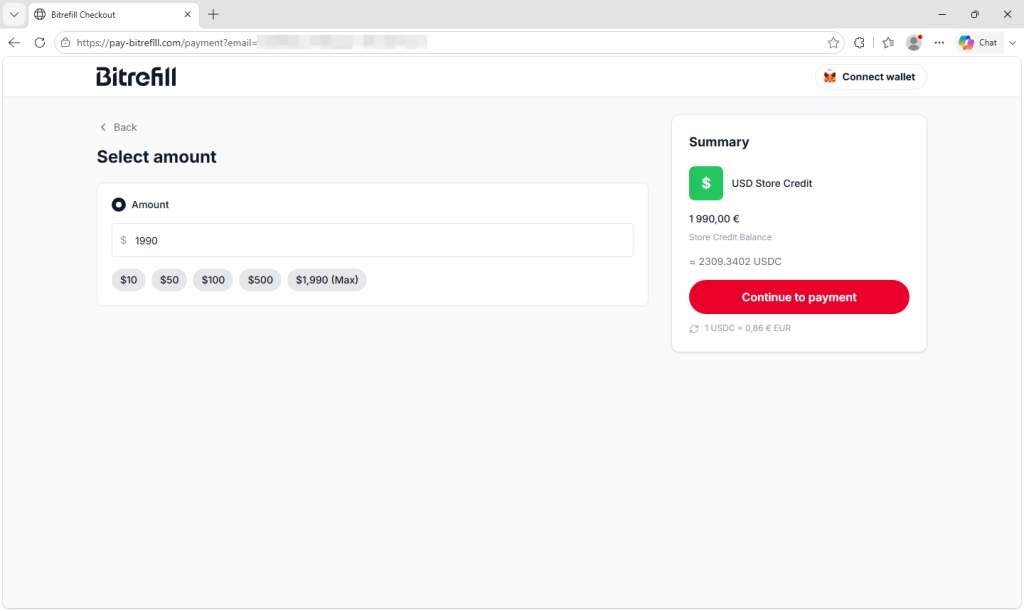
次に金額を選択する画面になり、あらかじめ用意されたボタンと最大1,990ドルまでの上限が表示されますが、通貨記号の表記が一貫していない点が、何かがおかしいと気づく小さな手がかりになります。
最後にたどり着く支払い画面には、QRコード、1回限りの使用と明記されたアドレス、選択した暗号資産に換算された金額、そして送金までの残り時間を示すカウントダウンタイマー(1時間弱)が表示されます。
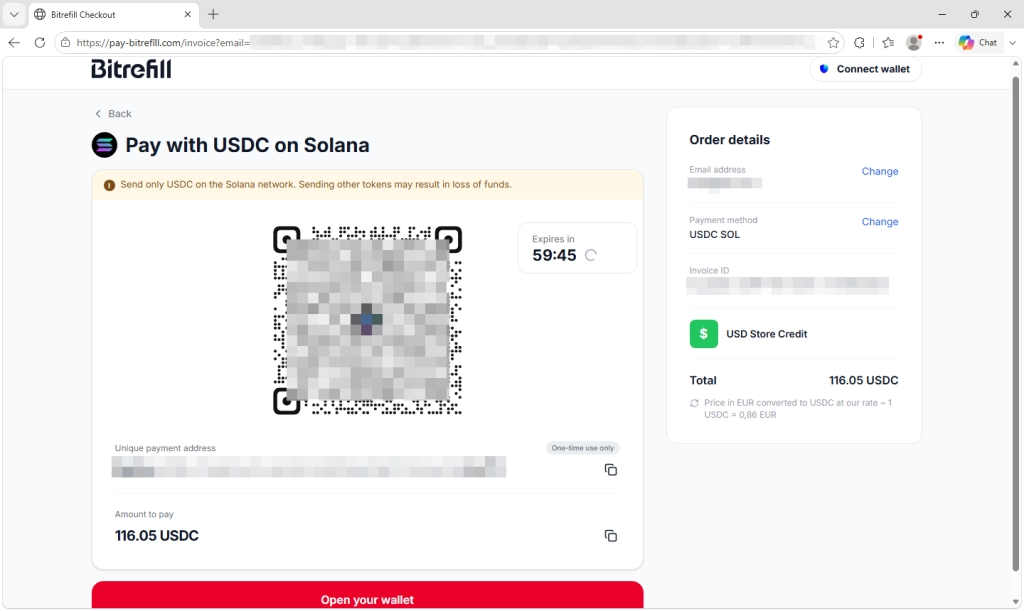
これらの要素は単体で見ればどれも危険信号とは言えません。ユニークなアドレス、有効期限タイマー、通貨換算はいずれも暗号資産決済では一般的なものであり、だからこそこのコピーサイトは説得力を持つのです。このページに用いられているあらゆる緊迫感の演出は、正規の決済システムからそのまま借用されたものです。
唯一の実質的な違いは送金先のアドレスであり、被害者が暗号資産を送金してしまった時点で、それを取り戻せる可能性はほぼありません。
どのようにこれらのページへたどり着くのか
この事例における拡散経路は、メールに依存しているようには見えません。Bitrefillは、自社の決済画面をコピーし類似の名称を使ったサイトが検索エンジンの結果に出現していること、そして同社のセキュリティチームがテイクダウン(削除対応)の専門家と協力してこれらのサイトの削除に取り組んでいることを公式に明らかにしています。
このサイトの構成もその内容を裏付けています。偽の決済画面は同じグループに属する2つ目のドメインへ訪問者を戻しますが、そこで使われているリンクには検索エンジン名を示すパラメータが含まれており、運営者が流入トラフィックを流入元別にタグ付けしていることがうかがえます。
ここには、通常あまり注目されない見逃せない点があります。この偽の決済ページには商用のアナリティクスソフトウェアが導入されており、これは正規のECチームがカート放棄率を測定するために使うのと同種の製品です。この存在は、運営者が支払いを完了させる訪問者の割合を測定し、改善しようとしていることを示唆しています。
これらのキャンペーンは、誰かが偶然の成果を期待して作った場当たり的な一発仕込みではありません。他のあらゆるビジネスのファネルと同様に測定・調整されながら、被害者を顧客の立場に置いて運営されているのです。
ブランド名だけでは行き先の証明にならない
このクラスターに属するドメインは、アドレスを本物らしく見せるためにいくつもの手口を使っています。一部は文字を視覚的に似た別の文字に置き換えており、よく見なければブランド名が正しいように見えます。また別のものはpayやgiftといったそれらしい単語を付け足し、公式の決済サイトを思わせるアドレスを作り出しています。この両方を組み合わせているものもあります。
いくつかは国際化ドメイン名(IDN)を使用しており、これには異なる文字体系の文字やラテン文字のアクセント付きバリエーションが含まれることがあります。ブラウザはこうしたドメインを、Punycodeと呼ばれるxn--で始まるASCII形式に変換して処理します。表示上は、本物の名称とほとんど見分けがつかない場合があります。
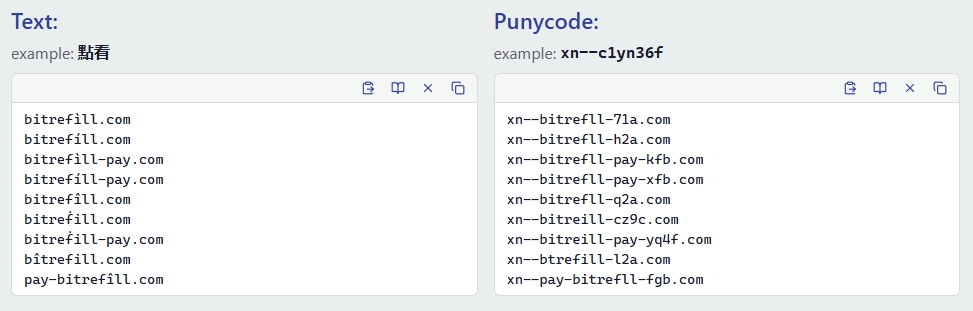
解決策は、わずかな違いを見分ける目を鍛えることだけではありません。こうしたドメインはそもそも目視での見分けを突破するよう設計されており、特にスマートフォンの画面上では見抜くのが極めて困難になります。ウェブアドレスのどこかに企業名らしき文字列を見つけたからといって、それがその企業の所有物であるとは限りません。
覚えておいてください。URLの中に正しい企業名が見えることだけでは十分ではありません。実際のドメインが、その企業が使っているものと完全に一致しているかを必ず確認しましょう。
取るべき対策
- すでに信頼しているウェブサイトから始める。 保存済みのブックマークを使うか、
bitrefill.comを自分で慎重に入力してください。すでに正規サイトで購入手続きを進めている場合は、別の検索から決済ページを開き直すのではなく、そのセッション内にとどまってください。 - 支払い・決済ページに関する検索結果は疑ってかかる。 詐欺師は検索広告を購入したり、自分たちのサイトを上位に表示させるよう操作したりできます。検索結果の一番上に表示されているからといって、それが最も安全とは限りません。
- 送金前にアドレスバーを確認する。 暗号資産の支払いは基本的に取り消しやチャージバックができません。支払いを承認する前に、メインドメインが正確に
bitrefill.comであることを確認してください。 - ブランド名に余分な単語が付いたドメインには警戒する。 正規のサブドメインであれば、追加の語句は企業のメインドメインの前に置かれます(例:
pay.example.com)。一方、example-pay.comのようなアドレスは、誰でも登録できる完全に別のドメインです。 - 検証していないサイトでウォレット接続の要求を承認しない。 ウォレットを接続するだけでは通常資金は移動しませんが、不正なサイトはトランザクションへの署名やトークンの権限付与を求め、それによって資産を盗み取ろうとする場合があります。
- すでに送金してしまった場合は、回収の可能性は低いものの速やかに行動する。 利用した取引所やウォレットプロバイダーに送金先アドレスを報告し、自国の詐欺被害報告窓口に通報するとともに、Bitrefillにも連絡してテイクダウン対応に役立ててもらいましょう。前払いの手数料と引き換えに盗まれた暗号資産を取り戻すと謳う「回収サービス」は、二次的な詐欺であることが多いので注意してください。
クリックする前に確認を
このようなページに対する最も簡単な防御策は、そもそもそこにたどり着かないことです。Malwarebytes Browser Guardは無料のブラウザ拡張機能で、既知の詐欺サイトやフィッシングサイト、およびそれらへ誘導する悪意のある広告や検索結果をブロックします。
詐欺の疑いがあるスクリーンショットやURLをお持ちですか? Windows、Mac、iOS、AndroidのMalwarebytes Premium Securityに組み込まれたScam Guardにアップロードすれば、数秒で判定結果と安全対策のアドバイスが得られます。
侵害指標(IOC)
ドメイン:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
脅威が被害をもたらす前に食い止めましょう。
Malwarebytes Browser Guardはフィッシングページや悪意のあるサイトを自動的にブロックします。無料でワンクリックでインストールできます。ブラウザに追加する →
アンチウイルスソリューションに情熱を注ぐStefanは、幼い頃からマルウェアのテストやAV製品のQAに携わってきました。Malwarebytesチームの一員として、Stefanは顧客の保護とセキュリティの確保に尽力しています。