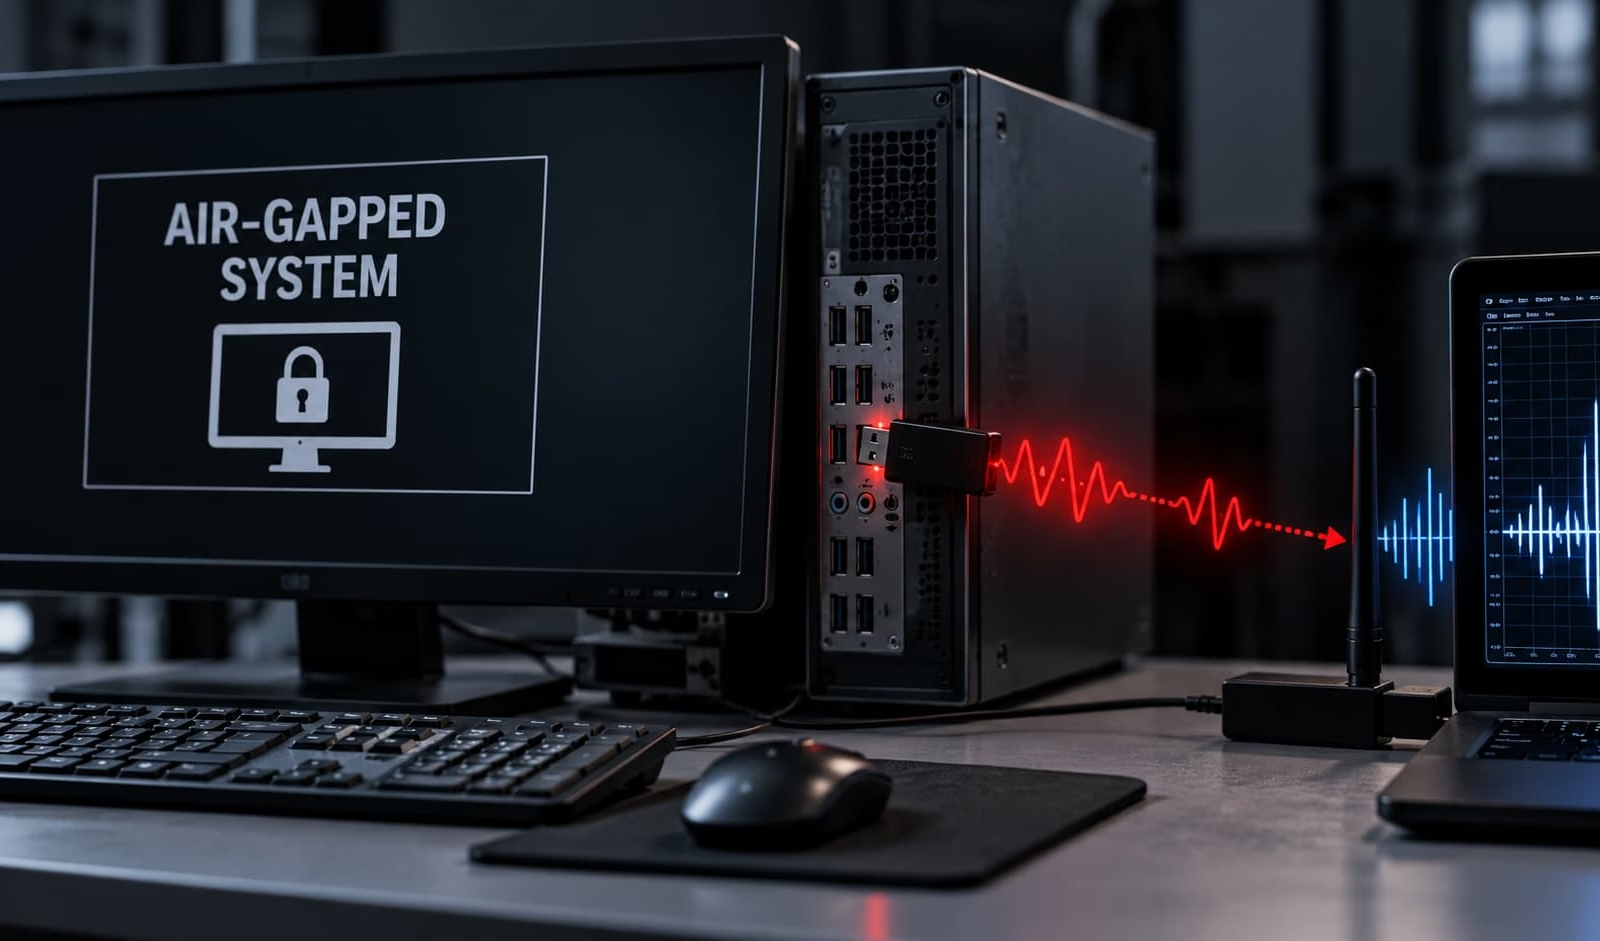
サイバーセキュリティ研究者らが、USBの電源管理設定を操作し、その結果生じる信号を観測することで、マルウェアがエアギャップコンピューターから機密情報を抜き出せる秘密の通信路(コバートチャネル)を実証しました。
AuditSecurity
「SPECTER」と名付けられたこの手法を開発したのは、韓国ソウルにある高麗大学のHyeongjun Choi氏、Ji Hyuk Jung氏、Ji Won Yoon氏です。研究では、通常のUSB制御操作を使えば、従来のネットワーク接続が使えない環境でも情報を送信できることを示しています。
USB制御操作を信号に変える
エアギャップ環境のシステムは、外部ネットワークから物理的に隔離されており、不正なデータ転送のリスクを抑えています。しかし攻撃者がマシンを乗っ取れば、別の通信経路が使える可能性があります。
SPECTERを使うには、マルウェアが侵害したホスト上でroot権限または管理者権限を持っている必要があります。この手法は、USBのデータ転送にペイロードを載せず、USBの電源管理やデバイス状態の操作によって情報を符号化します。また、周辺機器のハードウェアまたはファームウェアの改変を伴います。
データを復元する3つの方法
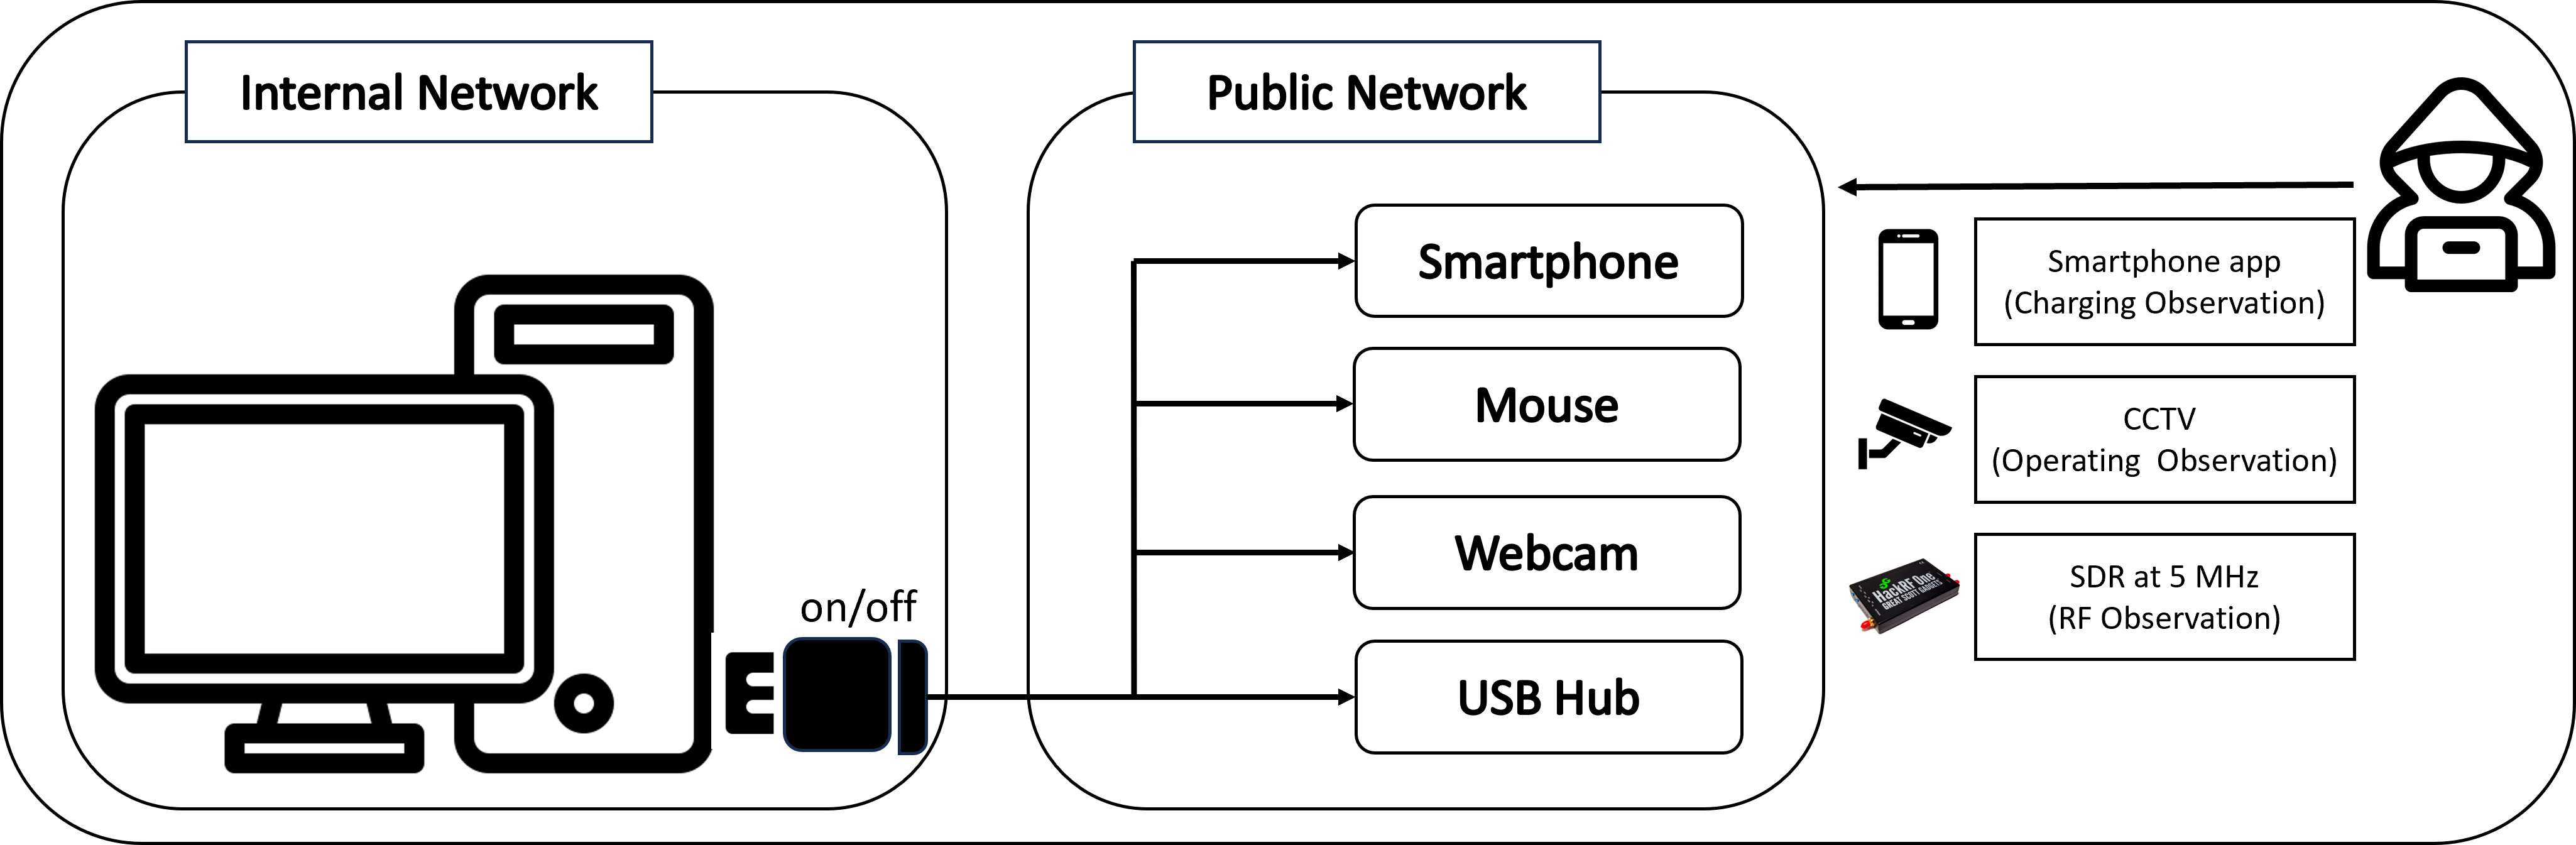
研究者らはWindows 10とUbuntu 22.04でSPECTERを検証し、信号を復元する3通りの方法を示しました。
1つ目は、スマートフォンの充電状態を利用する方法です。研究者らはAndroid 14を搭載したSamsung Galaxy S22では、Androidアプリでバッテリー状態の更新情報を読み取りました。iOS 17.4.1を搭載したiPhone 13 Proでは、画面上の充電インジケーターを観察しました。報告された信号速度は、両機種ともUbuntuで0.2ビット/秒、Windowsで0.25ビット/秒でした。
USB周辺機器の変化が信号を運べるかどうかも試しています。Windowsのノートパソコンでは、マウスを無効化すると反応しなくなりLEDが消灯したため、1ビット/秒での信号送信が可能でした。WebカメラとUSBハブでも、0.25ビット/秒で使える信号が得られました。
一方、検証したキーボードやヘッドセット用ドングルの構成では、使えるチャネルは得られませんでした。Ubuntuデスクトップでは、検証したどの周辺機器でも使えるチャネルは得られず、結果がホストとハードウェアの構成に左右されることがわかります。
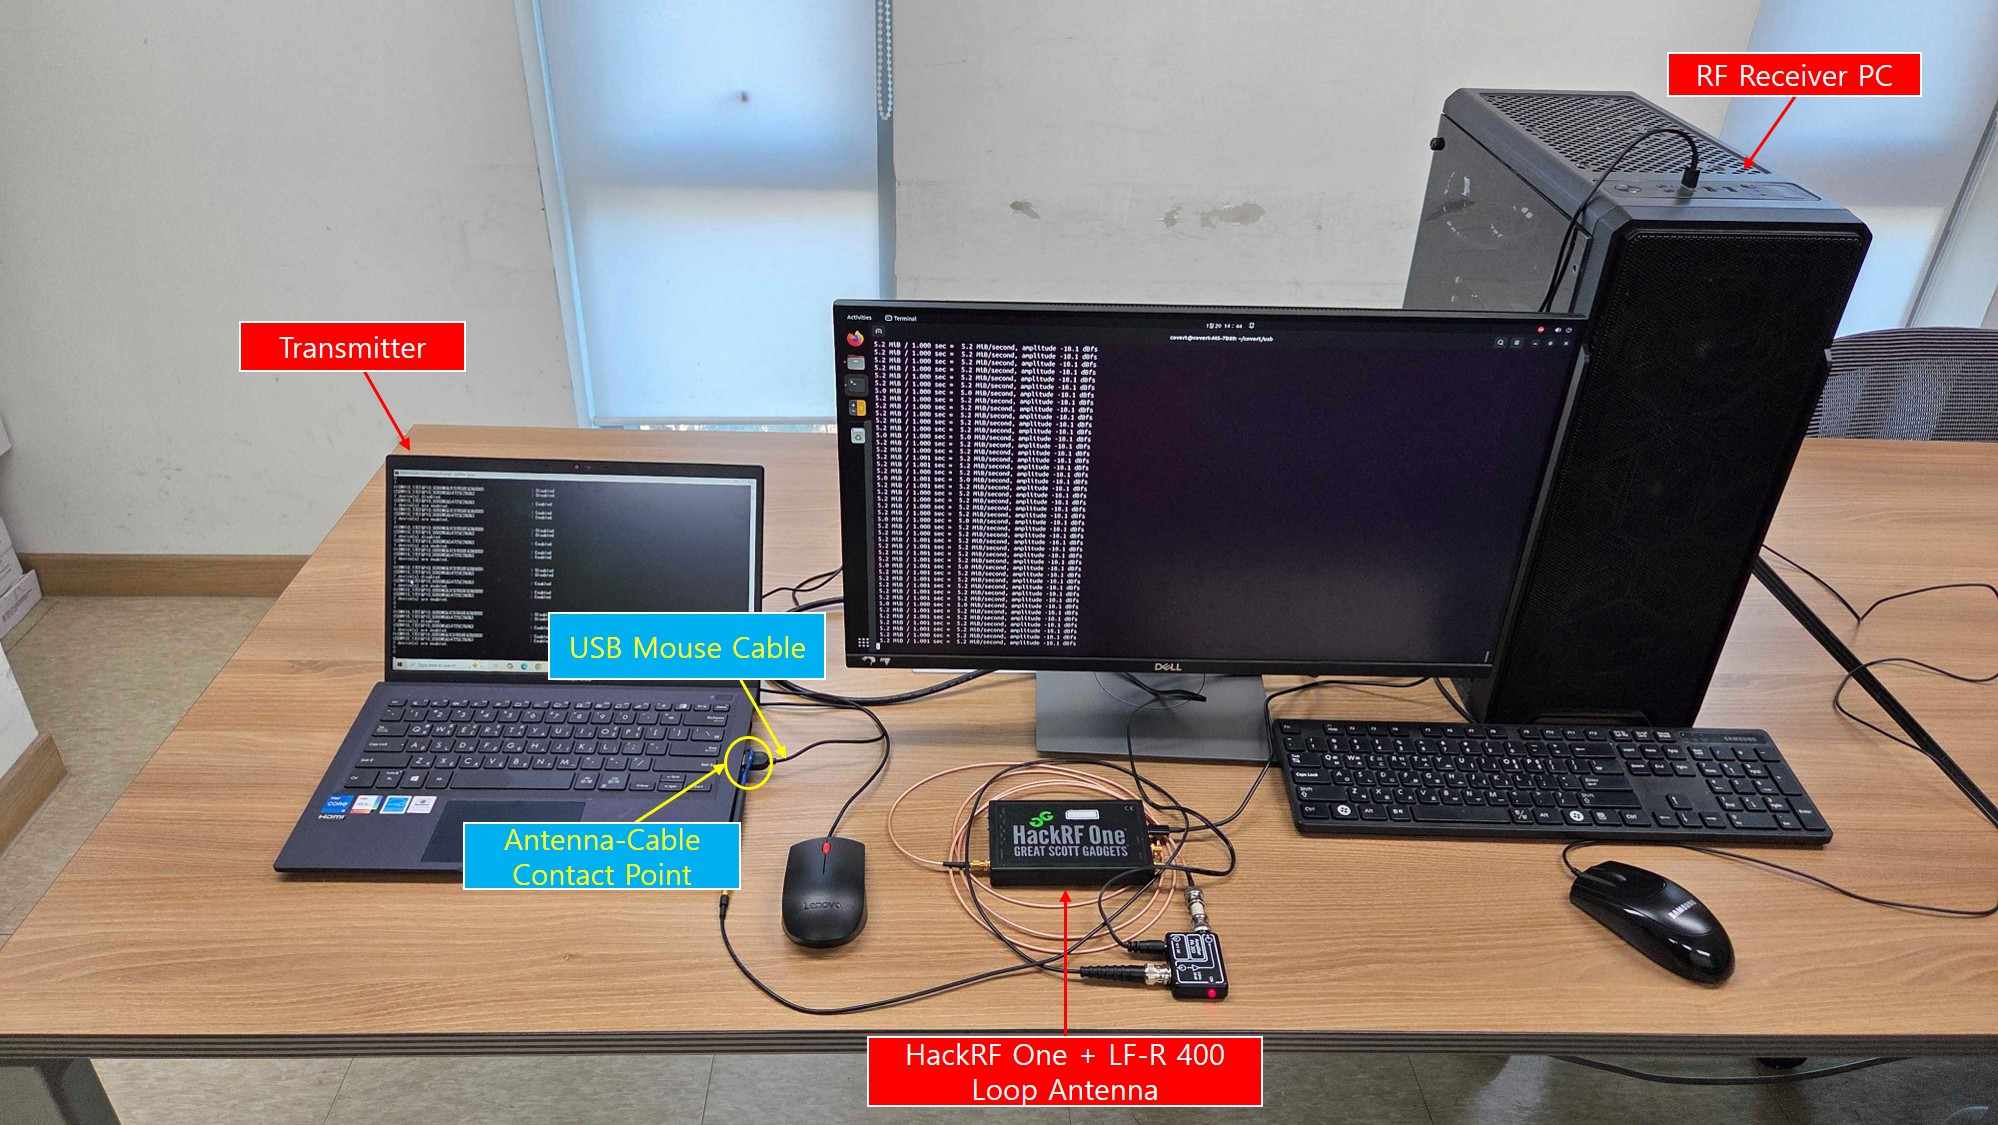
3つ目は、USB制御操作に伴う近傍電磁界の変動を検出する方法です。研究者らはHackRF Oneのソフトウェア無線機と、USBケーブルに直接接触させたLF-R 400ループアンテナを使い、5MHz付近の信号を捉えました。ただし実験では、離れた場所からの安定した受信は確認できていません。
低速が脅威を限定
この速度では、SPECTERは大量のデータの転送には向きません。想定される用途は、認証情報や認証トークン、暗号鍵といった、短くても価値の高い秘密情報の窃取です。ただし実験では、一般的なエラー率も、RF(無線)方式での離れた場所からの安定した受信も確認されていません。
調査結果は、この手法の隠密性にも限界があることを示しています。構成によっては、USB制御操作が充電通知や画面表示の変化、接続中の周辺機器の中断を引き起こす可能性があります。
研究者らは、USBの電源管理やデバイス状態に関するイベントをセキュリティ上意味のあるテレメトリーとして扱うよう推奨しています。デバイスの有効化・無効化、サスペンド、レジュームが繰り返されていないかを監視すれば、不審な活動の発見に役立つ可能性があります。ただし、こうした検知の有効性はまだ評価されていません。
研究論文の全文はarXivで公開されています。
翻訳元: https://hackread.com/specter-usb-power-signals-air-gapped-pcs-leak-data/