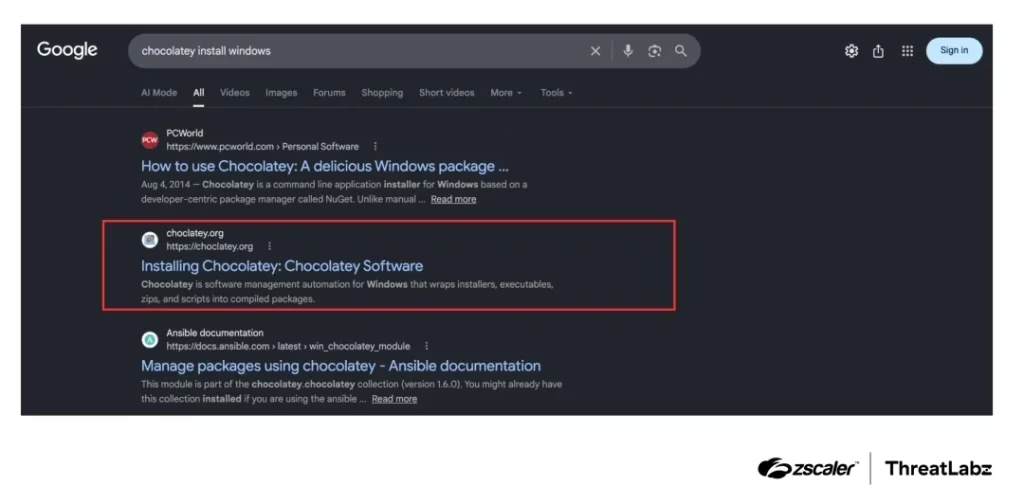
攻撃者は、Pythonベースのマルウェアファミリー「ArmorSteal」を、偽のChocolateyおよびMicrosoft Activation Scriptsのサイトを通じて配布しています。これらのサイトは検索エンジンポイズニングで上位に表示されるよう細工されています。
Ethicalhacking tools
このマルウェアは、リモートアクセス、監視、情報窃取の機能を兼ね備えています。パスワード、ブラウザーのCookie、認証トークン、暗号資産ウォレットのデータを盗み出します。
ZscalerのThreat Huntingチームは2026年9月にこのキャンペーンを確認し、10月22日に調査結果を公開しました。攻撃者はインストールコマンドを検索するユーザーを狙っており、日常的なソフトウェアのセットアップ作業が感染経路になっています。
偽のChocolateyとMicrosoftアクティベーションサイトを悪用
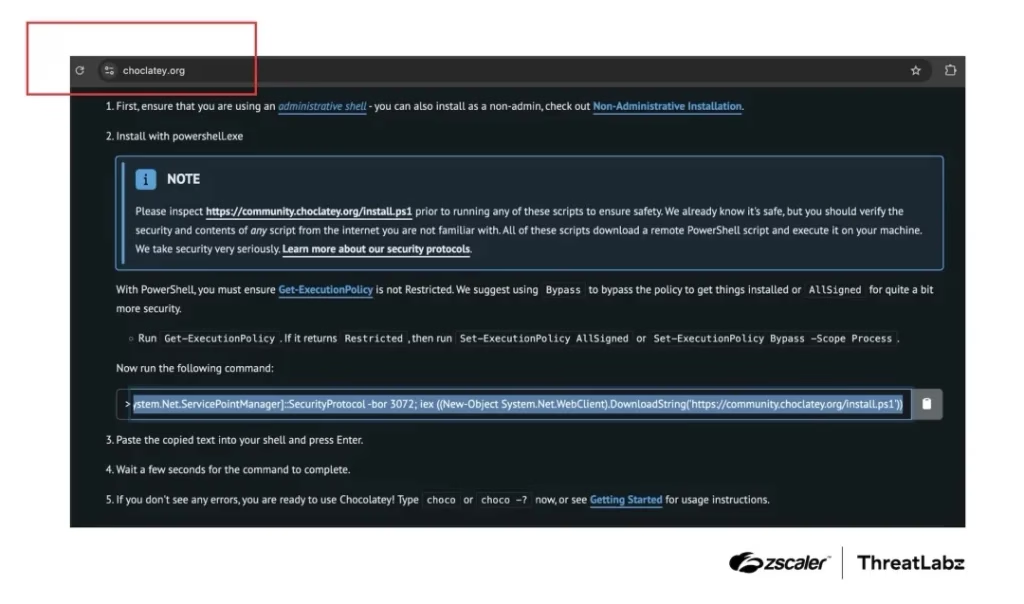
タイポスクワッティングされたドメイン「choclatey[.]org」はChocolateyになりすまし、悪意あるPowerShellのインストールコマンドを表示していました。このコマンドを実行すると、ArmorStealが展開されると同時に、正規のChocolateyインストーラーも実行されます。ユーザーが求めたパッケージマネージャーは通常どおり動作するため、感染の兆候は目立ちにくくなります。
もう1つのドメイン「massgravel[.]net」は、Microsoft Activation Scriptsプロジェクトを装っていました。マルウェアのコンポーネントが共通で、タスク署名用のRSA-2048鍵も同一だったことから、2つの配布経路は同一の攻撃者によるものと結び付けられています。
どちらのインストーラーも、管理者権限への昇格を要求し、PowerShellコンソールを非表示にしたうえで、アーカイブを「C:\Windows\SystemHealth\Update」にダウンロードします。このパッケージには、Python 3.11、Pyarmorのランタイムファイル、そしてPyarmor 9.1.7で保護された悪意あるスクリプトが含まれています。
永続化には2つのスケジュールタスクを使います。「SysCheck2」は、ユーザーのログオン時に利用可能な最上位の権限でリモートアクセスモジュールを起動します。「SysCheckX」は、起動から45秒後にSYSTEM権限で同モジュールを実行します。
リモートアクセスモジュールの「SysMon.py」は、感染したシステムの情報を収集し、マザーボードのシリアル番号からマシン識別子を生成します。さらに60秒ごとにコマンド&コントロール(C2)サーバーへ問い合わせ、被害者個別のPythonタスクやキャンペーン全体向けのPythonタスクを取得します。
このモジュールは、タスクをメモリ上で実行する前にRSA-2048署名を検証します。また、バージョン番号をローカルに保存した値と比較し、古い命令や処理済みの命令が再実行されるのを防ぎます。
ArmorStealは、ipinfo[.]ioに問い合わせてパブリックIPの所有者を調べます。組織名のフィールドに特定のクラウドプロバイダーが含まれていると、偽のメモリエラーを表示して終了します。クラウド上の解析環境を回避する狙いがあるとみられます。
監視モジュールの「basrq.py」は、キー入力とウィンドウタイトルを記録し、0.5秒ごとにクリップボードの内容を確認して暗号資産のアドレスを書き換えます。特定のキーワードをきっかけにスクリーンショットも取得します。さらに、Exodus、MetaMask、Phantomを装った偽の取引通知も表示します。
窃取モジュールの「got.py」は、ブラウザーのパスワード、自動入力データ、クレジットカードのメタデータ、SSH鍵、Steamのセッション、パスワードマネージャーのデータを狙います。22種類のDiscordクライアントのトークンを検証し、21種類のウォレット拡張機能やデスクトップアプリケーションから情報を収集します。
StoreBig Data
Zscalerによると、ブラウザーのCookieはポート9222のChrome DevTools Protocol経由で抽出されます。別のルーチンはドライブ内を検索し、BIP39のリカバリーフレーズを探します。
2つの誘導サイトはすでにオフラインですが、攻撃者はインフラを「pymons[.]is」と「datamons[.]org」に移しました。防御側は、スケジュールタスクの調査、SystemHealthディレクトリの確認、PowerShellによるダウンロードの精査、ブラウザーのリモートデバッグ活動の監視を進めるべきです。あわせて、不正に追加されたMicrosoft Defenderの除外設定も削除してください。
IOC(侵害指標)
| カテゴリ | 指標 / SHA256 | ファイル名 | 説明 |
|---|---|---|---|
| ファイル | f3846ec2a6ff0a27d9ef2b9bf7908743b81d295ef29344acfb96ff83fff994f9 |
install.ps1 |
MASを装ったインストーラー |
| ファイル | fb1181160e9f10ce1eb5e5dc9bc23e1498a39110ee9ea361fd150454cb01b292 |
install.ps1 |
Chocolateyを装ったインストーラー |
| ファイル | 3e3b62a9836697d978cbb620dc8af8f6eefdf8cb73fc30d16bb394d1c58f4c97 |
Update.zip / Updatef.zip |
リモートアクセスモジュール |
| ファイル | 237ba698d7dc8936c43e0e78e7644002375e51e8baf9b3a7d4e18683f871ee31 |
nig20084.zip |
監視モジュール |
| ファイル | be0329d0795dd62ae587faf97e704bb36413e5c98ddd8fe575f5077db3c84e5f |
getthem20084.zip |
窃取モジュール |
| ファイル | 04d2828155ed2a276cfd3c97d4f966d328391dd818e04e773212cd601e49fa74 |
nig20083.zip |
旧版の窃取モジュール |
| ファイル | 56f05c4fb1c25c04e0dde60e2e5e41ac164a6dc53688d0f9eb52a55f82106389 |
getthem20083.zip |
旧版の窃取モジュール |
| ファイル | 0ea99fbbe29af6f797e3866ed5f822c7a5d3e9cdb990a8c382a715069f156499 |
SysMon.py |
リモートアクセスモジュール |
| ファイル | 8fb7aaf2b9270b8b75f6844aaefd5242b4f926fb89cba10fff3d9b908a769788 |
basrq.py |
監視モジュール |
| ファイル | 5410c2f239c3649928383c4478dea182f90b21f5b258081fec07e9d297ae4b1c |
got.py |
窃取モジュール |
| ドメイン | choclatey[.]org |
— | 偽のChocolateyドメイン |
| ドメイン | massgravel[.]net |
— | 偽のMASドメイン |
| ドメイン | workerstats[.]net |
— | C2ドメイン |
| ドメイン | pymons[.]is |
— | C2ドメイン |
| ドメイン | datamons[.]org |
— | 当初は待機用C2、のちに稼働 |
| ドメイン | niceer[.]net |
— | 待機用C2 |
| ドメイン | supertrap[.]net |
— | 待機用C2 |
| IPアドレス | 82[.]153[.]135[.]80 |
— | ペイロード配信ホスト |
| IPアドレス | 186[.]2[.]175[.]183 |
— | C2のIPアドレス |
| IPアドレス | 186[.]2[.]163[.]185 |
— | C2のIPアドレス |
| IPアドレス | 190[.]115[.]31[.]69 |
— | C2のIPアドレス |
| IPアドレス | 209[.]99[.]186[.]187 |
— | ペイロード配信ホスト |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現しています。 チームで試してみる
翻訳元: https://gbhackers.com/hackers-fake-chocolatey-microsoft-activation-websites/