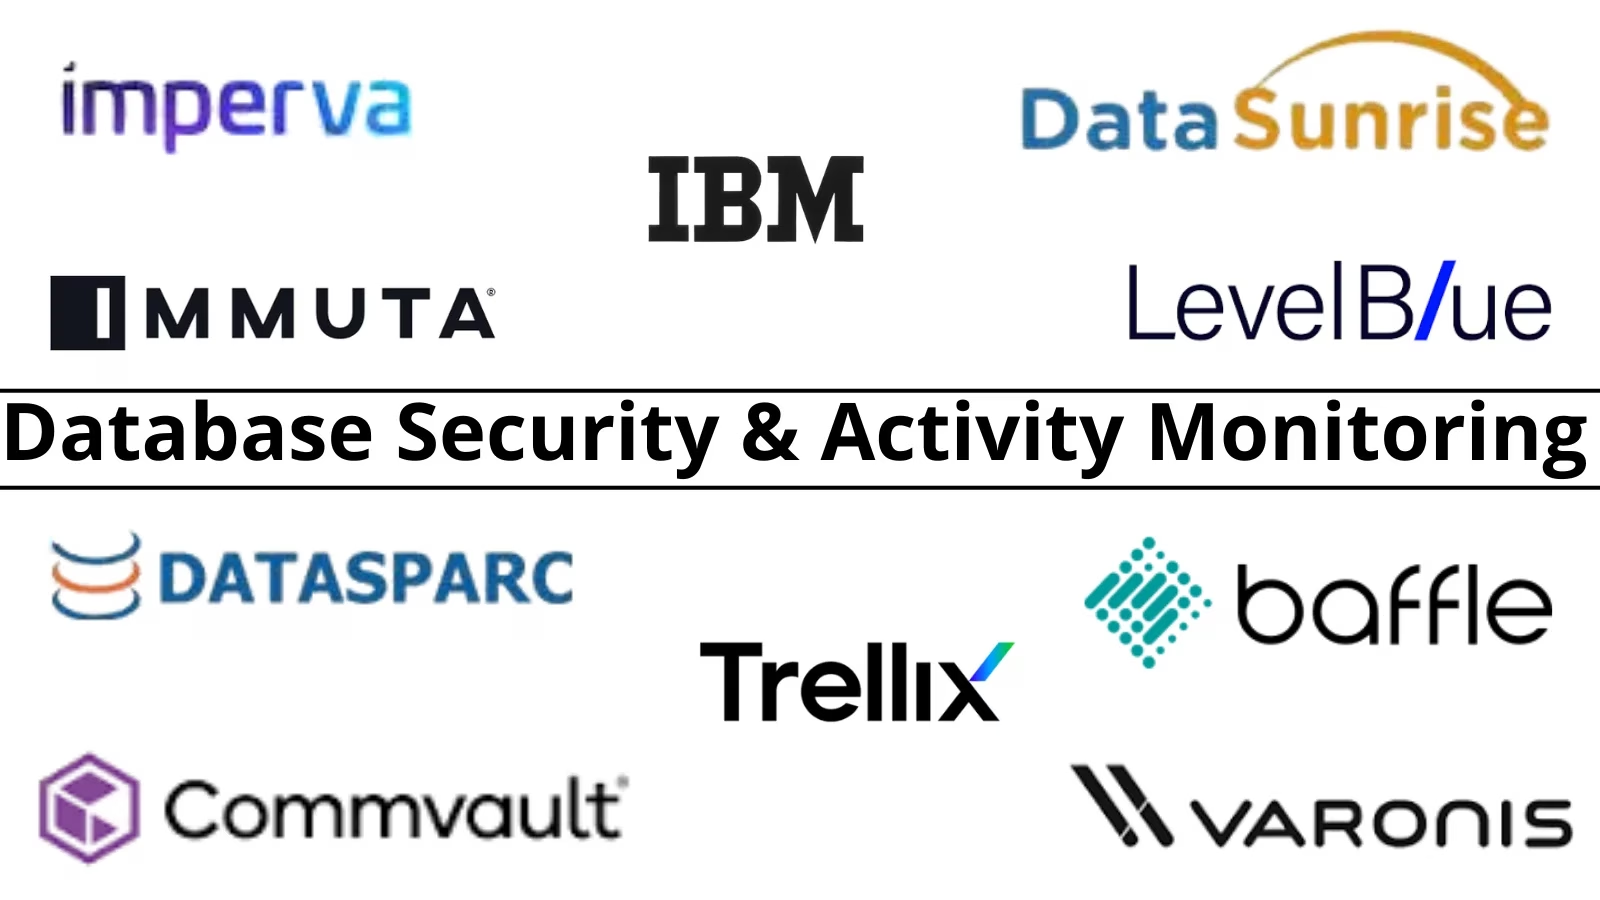
データ侵害で攻撃者が最終的に狙うのはデータベースです。データベースセキュリティ製品は、設計思想によって大きく4つに分かれます。入口を見張る従来型のDAM(データベースアクティビティ監視)、ウェアハウス時代に対応したアクセス制御レイヤー、データの値そのものを守るインパス暗号化、そしてセキュリティ態勢を監査するアセスメント系です。
セキュリティ脆弱性パッチ適用
まずリストについて補足します。当初の一覧は12行ありましたが、実際には同一ベンダーが重複していました。IBMはGuardiumとjSonar(Guardiumの現行ラインに統合)の2行で、TrustwaveもTrustwave単体とDbProtectの2行で登場しています。そのため、本ガイドは正味10ベンダーの評価ガイドとしてお届けします。
リレーショナルデータベースや非構造化データストアに保存された機密データを守るには、データベースへのアクセスパターンを確実に可視化することが欠かせません。社内ネットワーク全体で運用するデータ損失防止(DLP)ソフトウェアによる対策と併用するケースも多くあります。
評価方法
評価は調査ベースで、次の5つの基準に沿って行いました。ログ記録にとどまらずブロックまでできるかという「監視の深さと強制力」、レガシーエンジンとクラウドウェアハウスのどちらに向くかという「環境への適合性」、エージェント型・プロキシ型・エージェントレスといった「導入の重さ」、「コンプライアンス証跡の品質」、そして「価格体系」です。統合・再編の状況は明記し、現況の確認が必要なベンダーにはその旨を記しています。
10ベンダーの評価と判定
1. Imperva — 強制力を備えたDAMの中核
Imperva(Thalesグループ)は、大規模環境向けのアクティビティ監視に、監査人の印象に残る機能を組み合わせています。ポリシーに違反するクエリのインラインブロック、異種エンジンを横断するリスク分析、そしてクラウド上のデータへの対応です。監視するだけでなく介入できる製品であり、価格も中核製品にふさわしい水準です。
アクティブなデータベース監視を専用のセキュリティ情報イベント管理(SIEM)ツールと連携させれば、異常なデータベースアクセスが発生した際にリアルタイムで警告を受け取れます。
セキュリティ脆弱性パッチ適用
主な機能:インラインでのクエリブロック、異種混在環境の監視、環境全体のリスク分析。
価格体系:プラットフォーム単位の見積もり。
評価:規制対象の大規模環境における、強制力を備えた中核製品です。
2. Trellix — 既存顧客向けの選択肢(現況確認が必要)
McAfee系譜のTrellixのデータベースセキュリティは、既存の導入環境を支える製品です。ロードマップの充実度や近代化のペースは、契約更新の前に確認する必要があります。既存の導入実績を踏まえて掲載しており、有力候補の定番というより、詳細な検討の対象と考えてください。
Trellixのデータベースセキュリティ機能を、より広範な企業向けXDR基盤に組み込めば、レガシーなデータベースのテレメトリをエンドポイントやネットワークの検知エンジンと突き合わせて分析できます。
セキュリティ脆弱性パッチ適用
主な機能:従来型DAMのカバレッジ、スイート製品との親和性。
価格体系:スイート単位のライセンス。
評価:契約更新時に見直しを要する選択肢です。
3. IBM Guardium(jSonar系譜を含む)— コンプライアンスの基準点
1つのベンダーが一覧の2行を占めていました。IBMが買収したjSonarは、Guardiumの現行世代であるData Security Centerの中核エンジンとなっています。従来型のエージェント/タップ方式の深い監視能力に、より軽量で分析を重視した収集方式が加わりました。
銀行規模のDAMで数十年にわたり実績を重ねており、規制当局がひと目で認めるレポートを出力できます。現在は統合プラットフォームとして訴求されています。最新のパッケージ構成(Guardium Data Security Centerという名称)は、あらためて確認してください。
監査水準のデータベース監視を、一元的な特権アクセス管理(PAM)ツールと組み合わせれば、本番スキーマに対する管理者権限を制限できます。
主な機能:基準となる水準の監査の深さ、近代化された収集方式(jSonar系譜)、規制当局に認められるレポート。
価格体系:プラットフォーム単位の見積もり。
評価:統合を経て整理された、コンプライアンスの基準となる製品です。
4. Immuta — ウェアハウス向けポリシーエンジン
Immutaは、分析基盤が稼働する場所そのものを統制します。平易な言葉で記述したABAC(属性ベースアクセス制御)ポリシーを、Snowflake、Databricks、BigQueryのネイティブな強制機能へ変換します。マスキング、行フィルタリング、利用目的の制限などが対象で、データ探索で見つかった結果はそのままポリシーに反映されます。レイクハウス時代のポリシー管理の中核です。
データレイク全体できめ細かなアクセス制御を実施すれば、データセキュリティ態勢管理(DSPM)ツールと連携して、管理外の機密資産を見つけ出す際にも効果を発揮します。
セキュリティ脆弱性パッチ適用
主な機能:ウェアハウスへのネイティブなポリシー適用(プッシュダウン)、属性ベースのアクセス制御、探索からポリシーへの反映ループ。
価格体系:見積もり/段階制。
評価:レイクハウスのガバナンスに適した選択肢です。
5. Trustwave(DbProtect)— アセスメント専門(1エントリに統合)
ここでも1つのベンダーが一覧の2行を占めていました。Trustwaveのデータベース分野の製品は、実質的にDbProtectそのものです。脆弱性アセスメント、権限レビュー、構成監査を提供し、ペネトレーションテスト企業ならではの知見が生きています。監視を始める前に、まず自社のデータベースの状態を把握する。それがこの分野の役割であり、本ガイドでは1エントリにまとめました。
態勢アセスメントは、データベースセキュリティツールで自動ポリシーを適用する前に、現状を明確にする基準となります。
主な機能:データベースの脆弱性・権限アセスメント、設定不備の深い検出、監査に対応できる検出結果。
価格体系:ライセンス/見積もり。
評価:態勢アセスメントに適した選択肢です。
6. DBHawk(DataSparc)— 一元的なデータベースの門番
DBHawkは、異種混在のデータベース環境を対象に、アクセスガバナンスとコンプライアンスを一元的に管理することに重点を置いています。
Webベースのプラットフォームで、データベース監査、ロールベースのアクセス制御、動的データマスキング、コンプライアンスレポートを組み合わせています。複数のデータベース基盤を運用する組織にとって、実用的な選択肢です。
DBHawkを専用のデータベースセキュリティツールと併用すれば、機密データストアをきめ細かく可視化できます。さらに、そのアクセス制御を企業向けデータセキュリティフレームワークと組み合わせることで、ハイブリッドクラウド全体で監査に対応できるコンプライアンスレポートを維持しやすくなります。
主な機能:データベース監査、ロールベースのアクセス制御、動的データマスキング、コンプライアンスレポート、マルチデータベース対応。
価格体系:見積もり制。ベンダーへ問い合わせが必要です。
評価:アクセスガバナンスを一元化したい組織向けの、マルチデータベース対応のセキュリティ・コンプライアンス製品です。
セキュリティ脆弱性パッチ適用
7. DataSunrise — マルチエンジン対応のコストパフォーマンス重視型
DataSunriseは、混在環境を現実的な予算でカバーします。DAM、動的マスキング、データベースファイアウォールを、クラウドとオンプレミスを問わず数十種類のエンジンに提供します。大手ベンダーが提示しない価格帯で利用できる点が特長で、異種混在環境に対する実用的な答えです。
マルチエンジンの監視は、専用のデータマスキングツールとも相性がよく、下位環境では本番のフィールドを動的に隠せます。
主な機能:幅広いエンジン対応、監視・マスキング・ブロックを1製品で実現、コストパフォーマンス。
価格体系:公開価格/段階制。
評価:混在環境でコストを重視する場合の選択肢です。
8. Cyral — クラウドネイティブなアクセスレイヤー(現況確認が必要)
Cyralは、軽量なサイドカーでデータベースアクセスを傍受します。IdP連携のポリシー、必要最小限のアクセス、クラウドデータサービス全体にわたる監査を備えた、エンジニアリング主導の設計です。ただし、この分野はまだ若く、導入を標準化する前に、ロードマップやサポート体制といったベンダーの実態を確認しておく必要があります。
サイドカープロキシを企業向けのデータ分類ツールと連携させれば、機密データストアへのタグ付けと保護を自動化できます。
主な機能:サイドカー方式のアクセス制御、アイデンティティを考慮したポリシー、幅広いクラウドサービス対応。
価格体系:段階制/見積もり。
評価:エンジニアリング主導の新興勢力です。ただし、ベンダー確認が前提となります。
9. Satori — 導入が軽いウェアハウスガバナンス
Satoriの透過型プロキシは、数時間でガバナンスを効かせられます。Snowflake級のプラットフォーム上で、動的マスキング、ジャストインタイムの権限付与、包括的な監査を、ウェアハウス側に一切変更を加えずに実現します。ガバナンスが効くまでの速さそのものが製品の価値です。
迅速なプロキシ導入は、最新のデータプライバシー管理プラットフォームを補完します。分析パイプライン全体で、ユーザーの同意やデータ主体からの要求に対応するワークフローを管理できるためです。
主な機能:数時間で導入できるプロキシ、JITアクセスとマスキング、セルフサービス型のデータポータル。
価格体系:段階制/見積もり。
評価:ウェアハウス環境で最速でガバナンスを効かせたい場合の選択肢です。
10. Baffle — データ経路上で値を守る保護役
Baffleは問いの立て方を変えます。フィールドをデータ経路上で暗号化またはトークン化するため、アプリケーションの書き換えは不要です。アクセスに成功されたとしても、得られるのは保護された値だけです。上記のどの監視製品とも併用できます。入口を見張るだけでなく、データそのものを守るほうが有効です。
転送中・保存中のデータベースペイロードを保護する取り組みは、優れたクラウド暗号化・トークン化ソリューションと方向が一致します。カード会員データやPIIを、規制監査の対象範囲から外す効果があります。
主な機能:ノーコードのフィールド保護、プロキシ経由のFPE/トークン化、BYOKへの対応。
価格体系:サブスクリプション/見積もり。
評価:データの値そのものを守る選択肢です。
総合比較表
| ベンダー | 設計思想 | ブロック/強制力 | ウェアハウスネイティブ対応 | 導入の重さ | 価格モデル |
| Imperva | 監視+阻止 | インライン(中核機能) | 部分対応 | エージェント/ゲートウェイ | 見積もり |
| Trellix | 従来型DAM | 部分対応 | なし | エージェント | スイート |
| IBM Guardium | コンプライアンスの基準 | ポリシー | 拡大中(DSC世代) | エージェント/タップ+軽量方式 | 見積もり |
| Immuta | ウェアハウスポリシー | ネイティブなプッシュダウン | 中核 | プロキシ不要 | 見積もり |
| Trustwave | アセスメント | なし(態勢評価) | 部分対応 | スキャナ | ライセンス |
| DBHawk(DataSparc) | アクセスガバナンスの一元化 | アクセス制御+ポリシー適用。インラインブロックは要検証 | マルチデータベース対応。ウェアハウス固有の深さは要確認 | Webベースのゲートウェイ | 見積もり |
| DataSunrise | コスト重視のマルチエンジン | あり | あり | プロキシ/エージェント | 公開価格 |
| Cyral | アクセスレイヤー | あり(ポリシー) | ネイティブ | サイドカー | 段階制 |
| Satori | 導入の軽いガバナンス | あり(動的) | ネイティブ | プロキシ(数時間) | 段階制 |
| Baffle | 値の保護 | フィールド単位 | あり | プロキシ(ノーコード) | サブスクリプション |
機能の有無一覧
| ベンダー | インラインのクエリブロック | 動的データマスキング | エージェントレス/軽量プロキシの選択肢 | 脆弱性・権限アセスメント | 価格の公開 |
| Imperva | あり | あり | 部分対応 | あり | なし |
| Trellix | 部分対応 | なし [要確認] | なし | 部分対応 | なし |
| IBM Guardium | 部分対応(ポリシー) | あり | あり(jSonar世代) | あり | なし |
| Immuta | あり(ポリシー) | あり | あり | なし | なし |
| Trustwave | なし | なし | あり(スキャン) | あり(中核) | なし |
| DBHawk(DataSparc) | 要確認 | あり | 部分対応 | 部分対応 | なし |
| DataSunrise | あり | あり | 部分対応 | 部分対応 | あり |
| Cyral | あり | あり | あり(サイドカー) | なし | 部分対応 |
| Satori | あり(動的) | あり | あり | なし | 部分対応 |
| Baffle | フィールド単位 | トークン経由 | あり | なし | なし |
購入チェックリスト
選定にあたっては、次の順序を意識してください。まず、監視の前にアセスメントを行います。最重要の5つのデータベースに対し、Trustwave系のスキャンで態勢を確認します。次に、ブロックの前にベースラインを取ります。2週間は静かに観察してください。サービスアカウントの正当だが奇妙な挙動は、アラートを出すのではなく学習させる必要があるためです。そのうえで、設計思想を自社環境に合わせます。規制の厳しいレガシー環境なら、中核製品(Impervaの強制力、Guardiumのレポート)が向きます。ウェアハウス環境なら、ネイティブなガバナンス製品(Immutaのポリシーの深さ、Satoriの導入速度)が適しています。ここでの本当の選択は、コードとしてのポリシー管理か、数時間での稼働かです。予算に制約のある混在環境にはDataSunriseを、監視だけでは脅威モデルを満たせない場合にはBaffleによる値の保護を選びます。
「あり得ないクエリ」のポリシーは、アプリケーションチームを交えて定義してください。ブロックは段階的に進めます(アラート→オーバーライド→強制)。深夜2時でも使えるバイパス手段を、事前にテストしておくことも欠かせません。さらに、今回のリストが示す統合・再編に関する疑問、つまりGuardiumのjSonar世代のパッケージ構成とTrellixのロードマップについては、書面で回答を求めてください。
クラウド暗号化ソリューションによる堅牢な鍵管理を組み込めば、オフサイトでの侵害からデータベースのバックアップを守れます。
最後に、すべてのアラートをSOCへ連携させ、テーブル、アカウント、ポリシーの文脈情報を付けてください。データの持ち出しが完了するかどうかは、この20分で決まります。
よくある質問
2026年のおすすめデータベースセキュリティツールは?
強制力のあるDAMならImperva、コンプライアンスの基準ならIBM Guardium、ウェアハウスネイティブのガバナンスならImmutaとSatori、マルチエンジンでコスト重視ならDataSunrise、態勢アセスメントならTrustwave DbProtect、データ経路上の保護ならBaffleです。企業向けの選定では、データベース制御が世界の主要データセキュリティ企業の包括的なソリューションとどう組み合わさるかも、検討の材料になります。
なぜ12行から10ベンダーになるのですか?
2件の重複掲載があったためです。jSonarはIBMの製品(Guardiumの現行ラインに含まれます)であり、DbProtectはTrustwaveのデータベース分野の製品です。これらをそれぞれ1つに統合しました。
クラウドウェアハウスに従来型のDAMは必要ですか?
必要なのはDAMそのものではなく、その成果です。つまり、監査、マスキング、最小権限をネイティブに提供する仕組み(Immuta、Satori、Cyralのような製品)です。オンプレミスのエンジン向けに作られたエージェントは、こうした環境には適合しません。
監視とブロック、どちらを先に導入すべきですか?
まず監視で「通常の状態」を学習します。そのうえで、あり得ないクエリをブロックしてください。本番で信頼する前に、疑似的な大量エクスポートに対して強制機能を試験的に動作させて確認することも重要です。能動的なクエリブロックを専用のネットワークセキュリティ・ペネトレーションテストツールと併用すれば、セキュリティチームがデータベースの境界防御を安全に検証できます。
最も重要なアカウントはどれですか?
サービスアカウントです。付与されている権限が最も広く、ローテーションは最も少なく、ほぼすべてのデータベース侵害に関わっています。人に対する制御を磨き込む前に、サービスアカウントの棚卸しと期限設定を行ってください。
まとめ
正味10ベンダー、4つの設計思想に整理できます。Impervaは監視して阻止し、Guardiumは規制当局に対して証明します。ImmutaとSatoriは、エージェントが届かなかった環境を統制します。DataSunriseは予算内で混在環境をカバーし、Trustwaveは自社の態勢を明らかにします。Baffleは、盗まれた値を無価値にします。まずアセスメントを行い、静かにベースラインを取り、あり得ない操作をブロックしてください。そして、契約更新に迫られる前に、統合・再編に関する質問を書面で確認しておきましょう。
著者:[AUTHOR NAME]、[credential]。レビュー:[REVIEWER NAME]。最終更新:2026年10月。GBHackersの編集は独立しており、有料掲載は一切ありません。評価は調査に基づくもので、実機での検証は行っていません。
GBHackersの関連記事:
• データマスキングツール徹底比較:購入判断ガイド
• DSPMツールの比較と価格
• PAMツールの比較と価格
• バックアップ&リカバリソリューション徹底比較:購入判断ガイド
• データプライバシー管理プラットフォーム徹底比較:購入判断ガイド
翻訳元: https://gbhackers.com/database-security-tools-buyers-guide/