IDENTOSは、「PolicyArc」の一般提供を開始したと発表しました。この新ソリューションにより、セキュリティ、プラットフォーム、コンプライアンスの各チームは、アプリケーション全体のアクセスポリシーを1か所で定義、適用、監査できます。PolicyArcは、人やサービスだけでなく、人に代わって動作するAIエージェントにも安全にアクセス権を拡張する方法を課題として開発されました。
PolicyArcは、IDENTOSがカナダの政府機関や医療システム向けに12年以上にわたり手がけてきたアイデンティティ・アクセス管理の実績を基盤としています。
なぜ今なのか
企業では、システム内で動作するAIエージェントの導入が進んでいます。AIエージェントはデータを取得し、操作を実行し、意思決定を下します。しかし、従来のアクセス制御は、エージェントに必要最小限の権限を必要な時間だけ与えるようには設計されていません。
IBMとPonemon Instituteによる「2026 Cost of a Data Breach Report」によると、AI関連の情報漏えいを経験した組織の92%が、適切なAIアクセス制御を欠いていました。PolicyArcは、このリスクに加え、より身近な課題にも対処するよう設計されています。その課題とは、アクセスポリシーの変更に時間がかかり、監査も難しいという問題です。
PolicyArcの機能
- AIエージェントへの安全なアクセス付与:ユーザーは、自身のアクセス権を範囲と期間を限定した形でAIエージェントに付与できます。エージェントが業務を遂行するには十分な権限であり、タスクや期間が終了すると自動的に取り消されます。
- 同意内容を毎回徹底して適用:アクセスはポリシーに照らして確認されるだけではありません。データ所有者が実際に同意した内容にも照らして、ログイン時だけでなくリクエストのたびに確認されます。
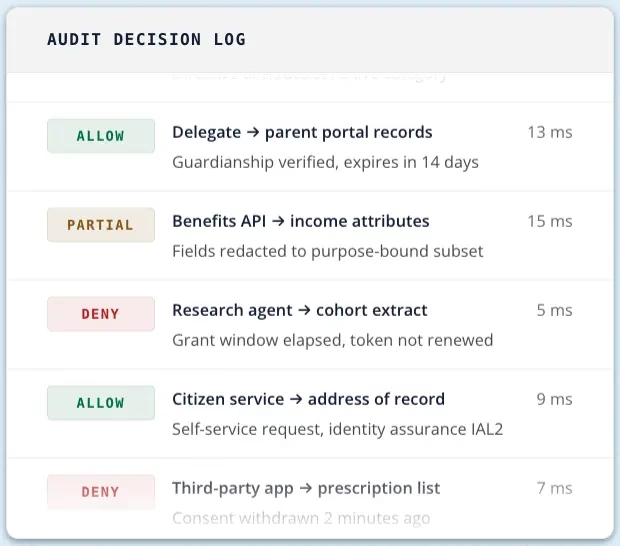
- 今まさに起きている状況に基づく判断:アクセスの可否は、恒常的な情報(ユーザーの役割、本人確認の完了有無など)と、リアルタイムの状況(リソースの機密性、ワークフローの進行段階など)を組み合わせて判断します。その場で許可、拒否、追加の認証要求のいずれかを決定します。
- 1つのポリシーをあらゆる場所に、数分で更新:リソースタイプを一度定義すれば、接続されたすべてのアプリケーションにポリシーが一貫して適用されます。連携部分を書き直すことなく、新しいリソースタイプやポリシーを追加できます。そのため、アクセスルールは製品の進化に後れを取らず、足並みをそろえられます。
- 標準で備わる監査証跡:すべてのアクセス判断は自動的に記録され、レポートとして出力できます。監査やコンプライアンスの証跡は初日から存在し、後から再構築する必要がありません。
対象となるユーザー
PolicyArcは、アクセスに関する判断を担い、その説明責任を負うチームを対象としています。具体的には、拡大する製品領域全体で認可を管理するプラットフォーム/セキュリティエンジニアリングのリーダー、アクセスが適切だったことを証明する必要があるコンプライアンスやリスク管理の責任者、そしてAIエージェント機能を提供するチームです。AIエージェント機能の開発チームは、そのための基盤を自前で構築せずに、安全にアクセスを委任する手段を必要としています。
「多くのシステムは、広範で恒常的なアクセス権を付与する方法しか知りません。人間であればそれでも問題ありませんが、エージェントには無謀です。PolicyArcは、1つのタスクに必要な権限だけを、それ以上与えずにエージェントへ渡せるよう開発しました。タスクが終わればアクセス権は消え、すべての判断が記録に残ります」と、IDENTOSのCTOであるAlec Laws氏は述べています。
翻訳元: https://www.helpnetsecurity.com/2026/10/20/identos-policyarc/