削除要求がデータの散在という壁にぶつかった時点で、プライバシー管理はエンジニアリングの領域になりました。見つけられないデータには対応できません。2026年のプラットフォームは、まさにこの点で分かれています。プログラムを運用するワークフロースイート、発見した実データに基づいて対応を実行するデータインテリジェンスエンジン、同意の選択をシステム全体に反映させる同意基盤、そして中堅企業向けに最適化された製品群です。
本ガイドでは12のプラットフォームを評価しました。選別の基準は、複数のIDを持つ煩雑な個人1人分の実際のDSAR(データ主体アクセス要求)を、最初から最後まで計測して処理するというテストです。
体系的なプライバシー管理を実装するには、データ検出の仕組みと幅広いデータ分類ツールを組み合わせ、機微な個人情報をマルチクラウド環境全体で正しくインデックス化する必要があります。
評価方法
調査に基づき、次の5つの基準で評価しました。DSARの深さ(検出から対応完了まで対応するか、受付と振り分けにとどまるか)、検出基盤(リアルタイムのデータマップか、アンケート形式か)、同意の伝播(バナーのみか、システム深部まで届くか)、規制対応の更新速度(2026年に乱立する州法とAIガバナンス)、そしてモデル別の価格体系です。有償の掲載はありません。新しい分野の製品には、その旨を示すフラグを付けています。
12のプラットフォームのレビューと評価
1. TrustArc:保証水準のプログラム運用プラットフォーム
TrustArcは、プラットフォームのワークフローに、Nymity系譜の規制リサーチと保証プログラムを組み合わせています。認証や検証の仕組みを備えており、プライバシープログラムを単に運用するだけでなく、実証できる点は他社にはあまりありません。
規制当局や大口顧客に信頼してもらう必要がある場面での有力な選択肢です。プライバシーの説明責任を果たすプログラムの検証には、基盤となる統制の確認も伴います。その際は専門のコンプライアンス自動化プラットフォームが役立ちます。
主な機能:リサーチに裏打ちされたテンプレート、保証・認証オプション、プログラム全体のワークフロー。
価格体系:段階制・見積もり制。
評価:説明責任を重視するプログラム向けの、信頼性で選ぶ製品です。
2. BigID:名寄せ精度で対応を完遂する製品
BigIDは、設計の段階からDSARを実行可能にしています。ID解決型の検出機能により、複数のシステムに散らばった記録を1人の個人に結び付け、アクセス・削除のワークフローに渡します。誰のデータを保有しているかを把握することが、スケールする唯一の土台です。
セキュリティ部門がすでに使っている検出グラフの上でプライバシーを運用できます。ID名寄せエンジンをデータセキュリティ態勢管理(DSPM)ツールと組み合わせれば、機微なデータストア全体を可視化できます。
セキュリティ脆弱性パッチ適用
主な機能:ID名寄せ(業界の基準となる水準)、検出に基づく対応実行、セキュリティとプライバシーで共有するグラフ。
価格体系:プラットフォーム単位の見積もり制。
評価:データが散在する大企業向けの、データの実態を重視する製品です。
3. OneTrust:プライバシー運用の標準
OneTrustは、プライバシー部門が標準として採用する製品であり続けています。RoPA(処理活動の記録)やDPIA(データ保護影響評価)の仕組み、DSARの受付と振り分け、Web規模の同意管理、ベンダーのプライバシー管理、AIガバナンス台帳を備えます。テンプレートと規制更新の速さでは他社の追随を許しませんが、モジュール課金には計画的な運用が求められます。
企業のプライバシーワークフローをグローバル標準に整合させることは、GDPRコンプライアンスソフトウェアのフレームワークの下で継続的なコンプライアンスを維持するための運用基盤になります。
主な機能:最も広範なワークフロー、最速の規制更新、エコシステムの求心力。
価格体系:モジュール別の段階制。
評価:大企業のプログラム運用における標準的な選択肢です。
4. Truyo:プライバシー運用の挑戦者
Truyoは、プライバシーワークフローの自動化、データ主体からの要求管理、同意・設定管理の連携、プライバシー評価の支援といった機能を提供します。
今回の比較に挙げた他のプラットフォームを選ばずに、ワークフロー主導のプライバシー運用を目指すチームにとって、別の選択肢になります。
専用のデータプライバシー管理プラットフォームとあわせてDSARワークフローを自動化すれば、複雑なデータ主体アクセス要求を管理できます。さらにプライバシー管理を包括的なデータ損失防止(DLP)ソフトウェアと連携させると、信頼できないクラウドのエンドポイントから個人情報が漏えいするのを防げます。
主な機能:DSARワークフローの自動化、同意・設定管理、プライバシー評価、データマッピング。
価格体系:見積もり制。最新の価格はベンダーに確認してください。
評価:要求対応と評価ワークフローの自動化を求めるチーム向けの、プライバシー運用の代替案です。導入前に、連携範囲、DSARの端から端までの対応、同意の伝播、現行の製品サポートを確認してください。
5. Ketch:同意基盤を構築するエンジニア
Ketchは、同意をあらゆる場所に届けるべき配管のようなものと捉えています。一度定義したポリシーが、タグ、SDK、データウェアハウス、広告システムへプログラムで伝播します。許可をコードとして扱い、データが実際に存在する場所で尊重される仕組みです。
バナーだけの見せかけの同意に対する、システム深部まで届く解答です。データベースレベルでプログラムによる同意の選択を強制する場合は、データマスキングツールを併用すると効果的です。権限のないユーザーには匿名化されたテレメトリーだけが見えるようになります。
主な機能:プログラムによる同意の伝播、APIファーストの許可アーキテクチャ、現代的なCMP(同意管理プラットフォーム)。
価格体系:段階制・見積もり制。
評価:同意を基盤として捉える製品です。
6. Mine:軽量な検出を武器にする挑戦者
Mine(MineOS)は、消費者向けプライバシーの系譜を企業向けに展開しています。連携とスマートな推論でSaaS環境のデータマッピングを素早く行い、DSARを自動化し、AI資産のガバナンス機能も備えます。大手には真似できない導入スピードでプライバシー運用を立ち上げられます。
新しい分野の製品であるため、慎重な見極めが必要です。SaaSを素早く検出できれば、IT部門はシャドーサービスを把握でき、API連携を保護するシークレット管理ツール
を検討する前提が整います。
主な機能:SaaSデータの高速マッピング、DSARの自動化、AIガバナンス機能。
価格体系:段階制のサブスクリプション。
評価:SaaS中心の環境に向く、高速マッピングの挑戦者です。
7. Securiti:統合型データコマンドプラットフォーム
Securitiは、リアルタイムのデータマップを起点にプライバシーを運用します。まず検出と分類を行い、その実態に対してDSAR、同意、侵害範囲の特定、AIガバナンスを実行します。1つのグラフで多数の義務に対応するもので、自動化の深さから、統合時代の代表的な製品となりました。
データガバナンスを単一のインテリジェンス基盤に統合すれば、最新のデータベースセキュリティツールを通じた自動防御を連携させやすくなります。
主な機能:Data Command Centerによる統合、検出から対応完了までのDSAR、AIとセキュリティ・プライバシーの融合。
価格体系:プラットフォーム単位の見積もり制。
評価:自動化を重視する購入者向けの、統合プラットフォームです。
8. Usercentrics:同意プラットフォームの大物
Usercentrics(Cookiebotの系譜)は、欧州におけるWeb規模の同意管理を担っています。TCF認定のフロー、スキャナーによるCookieガバナンス、広告エコシステムのシグナル連携を備え、マーケティング収益とプライバシー法が衝突する場面でCMP分野の基準となる製品です。
Webの同意シグナルを適切に管理すれば、不正なトラッカースクリプトからWebアプリケーションを守れます。APIセキュリティツールによる防御を補完する役割も果たします。
主な機能:TCF認定CMPの深い機能、自動スキャン、地域別ルールの制御。
価格体系:セッション数に応じた段階制。
評価:Web同意管理の大物です。
9. Osano:中堅企業向けの簡素化役
Osanoは、少人数のチームでも実用的なプライバシー対応ができるようパッケージ化しています。同意管理、DSARの受付、ベンダー監視、テンプレート化されたコンプライアンスを備え、価格は公開されており、コンサルタントなしで導入できます。スプレッドシート管理とエンタープライズ向けスイートの中間にある、誠実な答えです。
中堅企業のチームが同意管理とベンダーリスクを効率化すれば、本格的なIDガバナンス管理(IGA)ツールへ拡張する前に、必要な防御策を整えられます。
主な機能:わかりやすい料金体系による簡素さ、コンプライアンス達成までの速さ、ベンダーのプライバシー監視。
価格体系:公開された段階制。
評価:中堅企業の標準的な選択肢です。
10. Transcend:エンジニアリング水準で対応を完遂する製品
Transcendは、エンジニアが評価するインフラとしてプライバシーを提供します。検出したデータフロー、データベースやSaaSを問わないプログラムによる消去、コードで強制する同意を備えます。エンジニアリング部門がプライバシー対応を担い、アンケートよりAPIが優先される組織に向く製品です。
プログラムによるデータ消去を自動化するには、クラウド暗号化ソリューションとの堅牢な暗号連携が必要です。これにより、削除した記録を復元できないことを確認できます。
主な機能:APIファーストの消去・アクセス、データフローの検出、コードによる同意の強制。
価格体系:見積もり制。
評価:エンジニアリング主導の組織向けの選択肢です。
11. DataGrail:SaaSコネクターで対応を完遂する製品
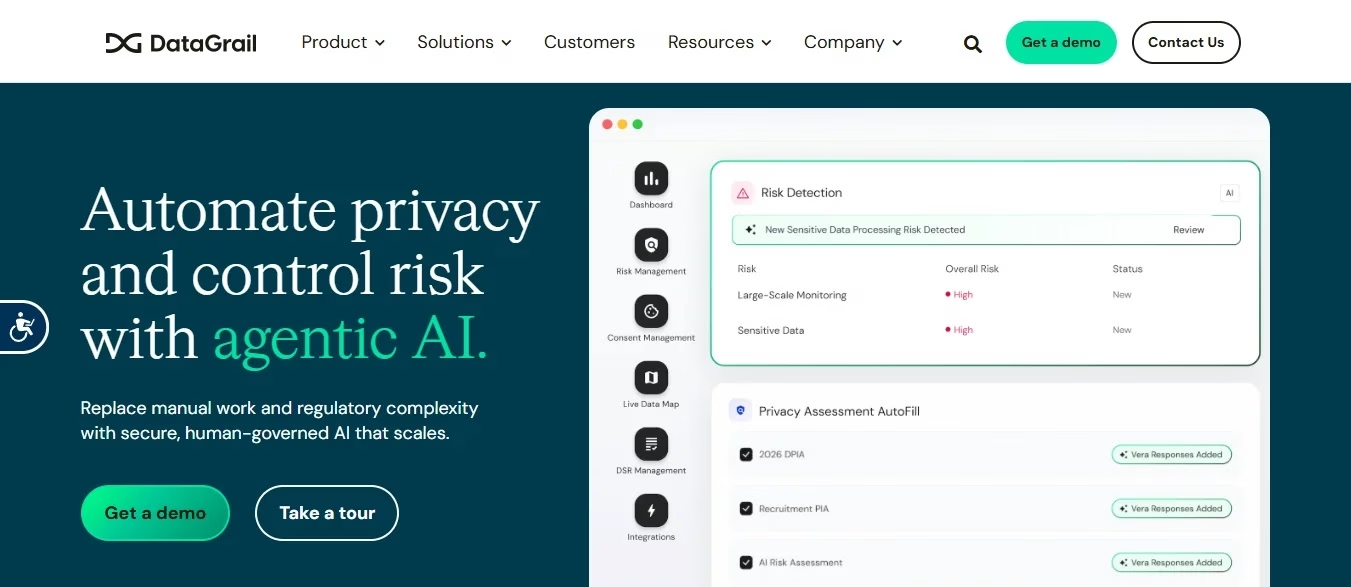
DataGrailは、コネクターの幅広さでDSAR最大の難所に挑みます。数百のSaaS連携により、サードパーティアプリ全体で記録を探して削除できます。責任あるAIのインベントリ機能も備えます。対応実行力はエンタープライズ向けの主力製品には及ばないものの、それに近い規模感です。
クラウドアプリケーション全体で自動対応のワークフローをつなげば、特権アクセス管理(PAM)ツールが担う基本的な防御を補完できます。
主な機能:豊富なSaaSコネクターカタログ、自動対応、シャドーSaaSの検出。
価格体系:段階制・見積もり制。
評価:SaaS環境向けの、対応完遂型の製品です。
12. Microsoft Priva:M365ネイティブの最低ライン
Privaは、Microsoft 365の内部で、データ主体の権利対応とプライバシーリスク管理を実行します。Exchange、SharePoint、OneDriveに標準対応した検出、ユーザーへのポリシー通知、Purviewとの連携を備えます。Microsoft環境であれば、他製品を検討する前に有効化しておくべき最低ラインですが、対象はあくまで自社が対応する環境の範囲内です。
M365のプライバシー統制を整えることは、必須の基盤となります。エンタープライズ水準のバックアップ・リカバリソリューションとあわせて運用すれば、削除した記録が長期アーカイブからも確実に消去されます。
主な機能:M365ネイティブの権利要求対応、プライバシーリスクポリシー、Purviewとの連携。
価格体系:ユーザー単位のアドオン。
評価:Microsoftの最低ラインとして選ぶ製品です。まず有効化し、そのうえで不足分を見極めてください。
総合比較表
| プラットフォーム | タイプ | DSARの深さ | 同意の伝播 | 規制対応の速度 | 価格モデル |
| TrustArc | 保証プログラム型 | ワークフロー | あり | リサーチが深い | 段階制 |
| BigID | 名寄せ対応完遂型 | 検出から対応完了まで | 一部 | 強い | 見積もり |
| OneTrust | 運用の標準 | ワークフローに強い | Web規模 | 最速 | モジュール |
| Truyo | プライバシー運用の挑戦者 | ワークフロー自動化 | 同意管理を統合。下流への伝播は要確認 | ベンダーに要確認 | 見積もり |
| Ketch | 同意基盤 | マップ経由 | システム深部まで | 強い | 段階制 |
| Mine | 高速マッピングの挑戦者 | 自動化 | 一部 | 良好 | 段階制 |
| Securiti | 統合データプラットフォーム | 検出から対応完了まで | あり | 強い | 見積もり |
| Usercentrics | CMPの大物 | 受付 | 広告スタック深部まで | 強い(同意分野) | セッション別の段階制 |
| Osano | 中堅企業向けキット | 受付と振り分け | あり(CMP) | 良好 | 公開価格 |
| Transcend | エンジニアリング対応完遂型 | プログラムによる実行 | コードで強制 | 強い | 見積もり |
| DataGrail | SaaS対応完遂型 | コネクターが深い | 一部 | 良好 | 段階制 |
| Priva | M365の最低ライン | M365に限定 | なし | Microsoftのペース | アドオン |
機能の有無一覧表
| プラットフォーム | 検出したデータに基づくDSAR対応は可能か | システム横断のID名寄せは可能か | TCF水準の同意管理は可能か | AIガバナンスモジュールはあるか | 価格は公開されているか |
| TrustArc | 一部 | 一部 | あり | あり [VERIFY] | 一部 |
| BigID | あり(中核機能) | あり(基準水準) | なし | あり | なし |
| OneTrust | 一部 | 一部 | あり | あり | 一部 |
| Truyo | 一部 | 一部 | 一部 | 一部 [VERIFY] | なし |
| Ketch | 一部(マップ連動) | 一部 | あり | 一部 | 一部 |
| Mine | あり(SaaS範囲) | 一部 | 一部 | あり | あり |
| Securiti | あり(中核機能) | あり | あり | あり(中核機能) | なし |
| Usercentrics | なし(受付のみ) | なし | あり(中核機能) | なし | あり |
| Osano | 一部 | なし | あり | 一部 [VERIFY] | あり |
| Transcend | あり(プログラムによる実行) | あり | あり(コードで強制) | あり | なし |
| DataGrail | あり(コネクター経由) | 一部 | あり | あり | 一部 |
| Priva | あり(M365のみ) | 一部 | なし | 一部 | あり |
購入チェックリスト
契約の前に、実データによる検証を行ってください。たとえば、CRM、データウェアハウス、サポートデスクに3つのメールアドレスが散在する元顧客1人分の、実際のDSARを処理します。検出から対応完了までを担うプラットフォーム(Securiti、BigID、Transcend、DataGrailのコネクター)は3つのIDすべてを洗い出します。一方、アンケート型のワークフローで見つかるのは、担当者が登録を覚えていたものだけです。
課題に合わせてタイプを選びましょう。プログラム管理と評価にはOneTrustやTrustArc(保証重視)、エンジニアリング主導の運用にはTranscend、SaaSの乱立にはDataGrailやMine、ウェアハウスまで届く同意にはKetch、Web規模のバナーにはUsercentrics、3人規模のチームにはOsanoの公開料金プランが向きます。M365が中心の環境では、Privaの最低ラインを有効化しておいてください。
PoC(概念実証)では、バナーでの同意クリック1回を下流のシステムまで追跡してください。2026年の規制の広がりも正直に見積もる必要があります。州法の乱立とAIガバナンス台帳により、更新速度は選定基準の一つになりました。証跡のエクスポートは、規制当局に求められた場合に備えて四半期ごとに取得してください。プライバシープラットフォームでは、提出できる成果物こそがプログラムそのものだからです。
トークナイゼーションソリューションで鍵を保護すれば、保存された顧客識別子に対する侵害の影響範囲をさらに縮小できます。
よくある質問
2026年に最も優れたデータプライバシー管理プラットフォームは?
運用の幅広さならOneTrust、検出に基づく対応ならSecuritiとBigID、保証の信頼性ならTrustArc、エンジニアリング水準の実行ならTranscend、SaaS環境ならDataGrailとMine、中堅企業ならOsano、同意分野ならUsercentricsとKetch、M365の最低ラインならPrivaが挙げられます。
DSARは本当に最初から最後まで自動化できますか?
はい。ただし、リアルタイムでID名寄せされたデータマップに基づいて対応が実行される、検出から対応完了までのタイプに限ります。受付とチケット管理だけのツールが自動化できるのは容易な2割にとどまり、データ層まで踏み込むプラットフォームは、手間のかかる8割を自動化します。
プライバシープラットフォームとCMPのどちらを先に導入すべきですか?
役割が異なります。CMP(Usercentrics、Ketch級)は同意の収集と伝播を担い、プラットフォームはプログラム全体を運用します。中小企業を超える規模の組織の多くは、両方を1つずつ導入し、連携させる必要があります。
Microsoft Privaだけで十分ですか?
M365の最低ラインとしては実用的です。しかし、多くの環境では、Privaが対象としないSaaSやウェアハウスにも個人データがあります。まず有効化し、実測した不足分に対して追加導入を検討してください。
2026年の選定基準で新たに加わったものは?
AIガバナンスです。学習データのインベントリ、モデル台帳、プロンプトフローの同意について、モジュールとそのロードマップを書面で求めてください。義務のほうが、ツールの成熟より先に到来したためです。こうした新たなAIのデータリスクを管理するには、プライバシーツールを包括的なデータセキュリティ態勢管理(DSPM)プラットフォームと組み合わせ、学習データの系譜を継続的に追跡することが欠かせません。
総括
12のプラットフォームに共通する判断基準は、煩雑なDSARを計測する1つのテストです。
プログラムの運用と実証にはOneTrustとTrustArc、実データに基づく対応にはSecuriti、BigID、Transcend、SaaSの乱立を抑えるにはDataGrailとMine、同意に実質を持たせるにはKetchとUsercentrics、最低ラインの適正化にはOsanoとPrivaが向きます。自社に合うタイプを選び、同意クリックを追跡し、エクスポートを取得してください。そして最初の実際の要求にかかった時間を計測し、RFPでは決められなかった判断を下しましょう。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackersの編集は独立しており、有償の掲載はありません。評価は調査に基づくもので、ラボでのテストは行っていません。
GBHackersの関連記事:
• データベースセキュリティツールのおすすめ:購入判断ガイド
• データマスキングツールのおすすめ:購入判断ガイド
• トークナイゼーションソリューションのおすすめ:購入判断ガイド
• GDPRコンプライアンスソフトウェアの比較と価格
• DSPMツールの比較と価格
• コンプライアンス自動化プラットフォームの比較と価格
• バックアップ・リカバリソリューションのおすすめ:購入判断ガイド
翻訳元: https://gbhackers.com/data-privacy-platforms-buyers-guide/