
RATHat:Gemini AIとADBシェルを悪用してAndroid端末を乗っ取るバンキングトロジャン
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
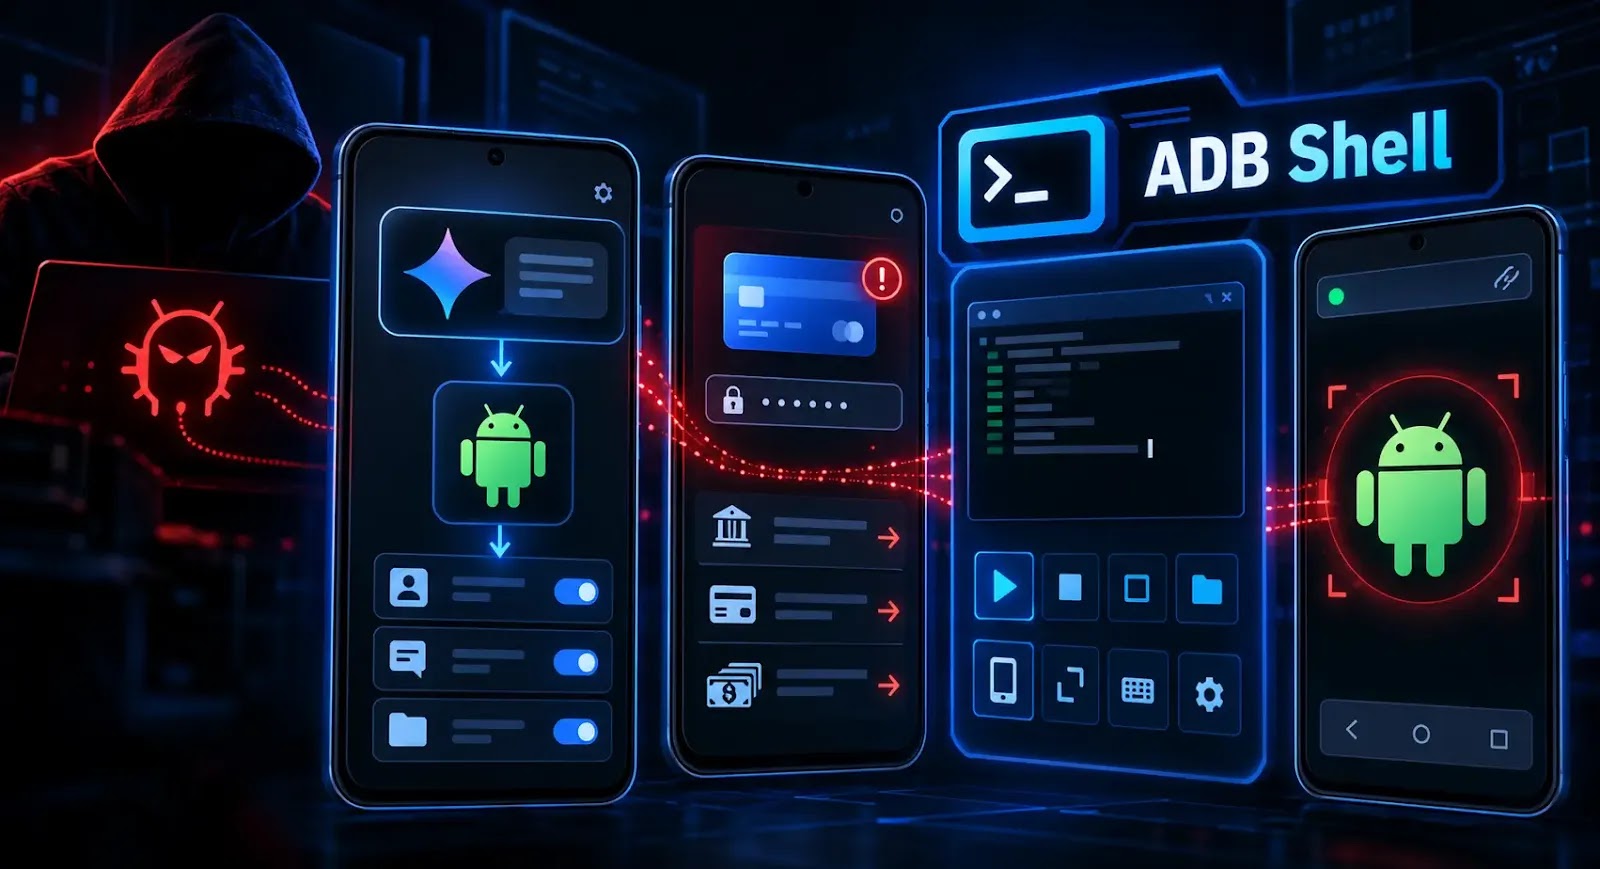
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
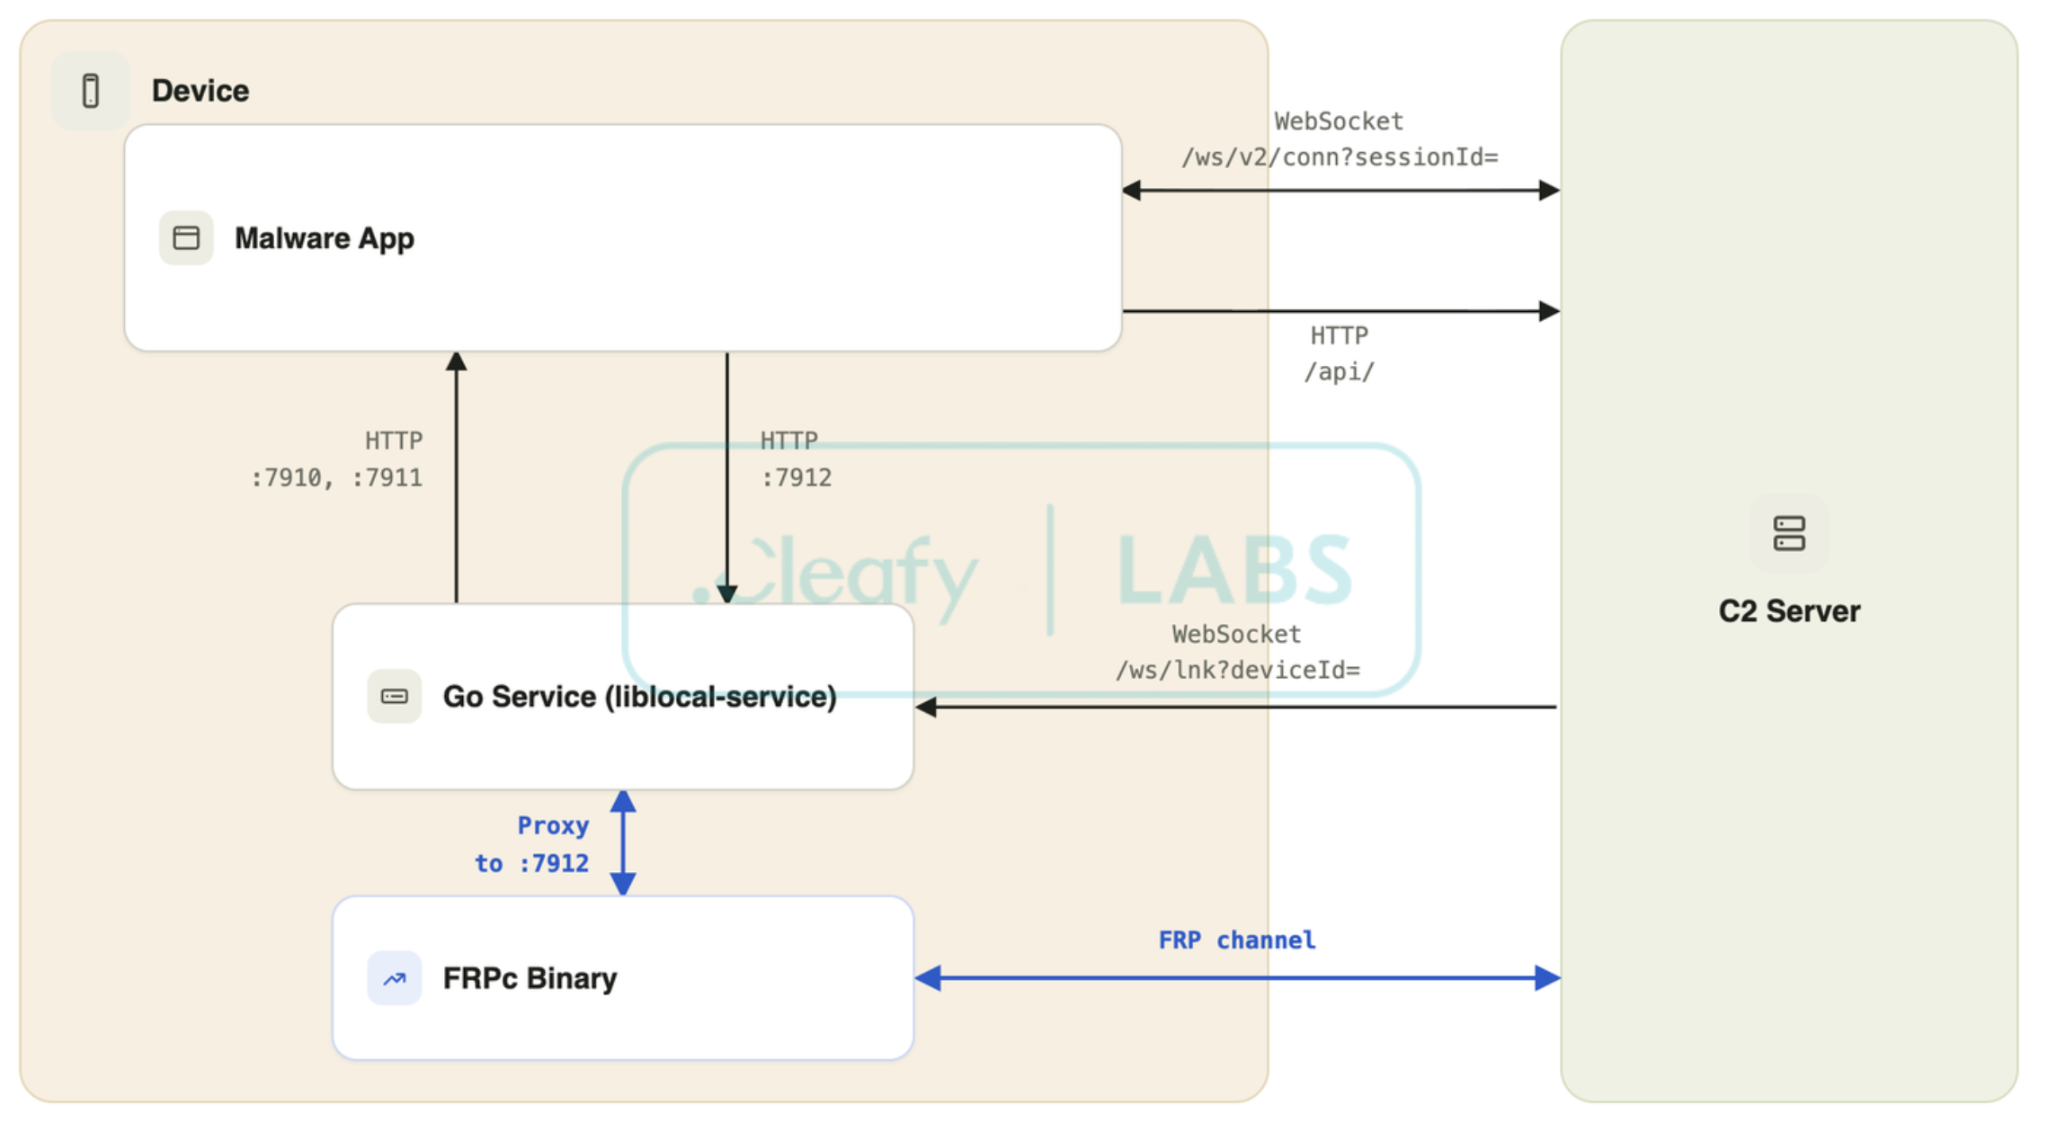
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し

Android Package(APK)の奇形化は標準的なAndroidマルウェアの回避戦術として浮上しており、Teabot、TrickMo、 Godfather、SpyNoteなどのファミリーを含む3000以上の悪意あるサンプルで確認されています。 Cleafyの脅威インテリジェンスとインシデント対応チームからの新し