
RATHat:Gemini AIとADBシェルを悪用してAndroid端末を乗っ取るバンキングトロジャン
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
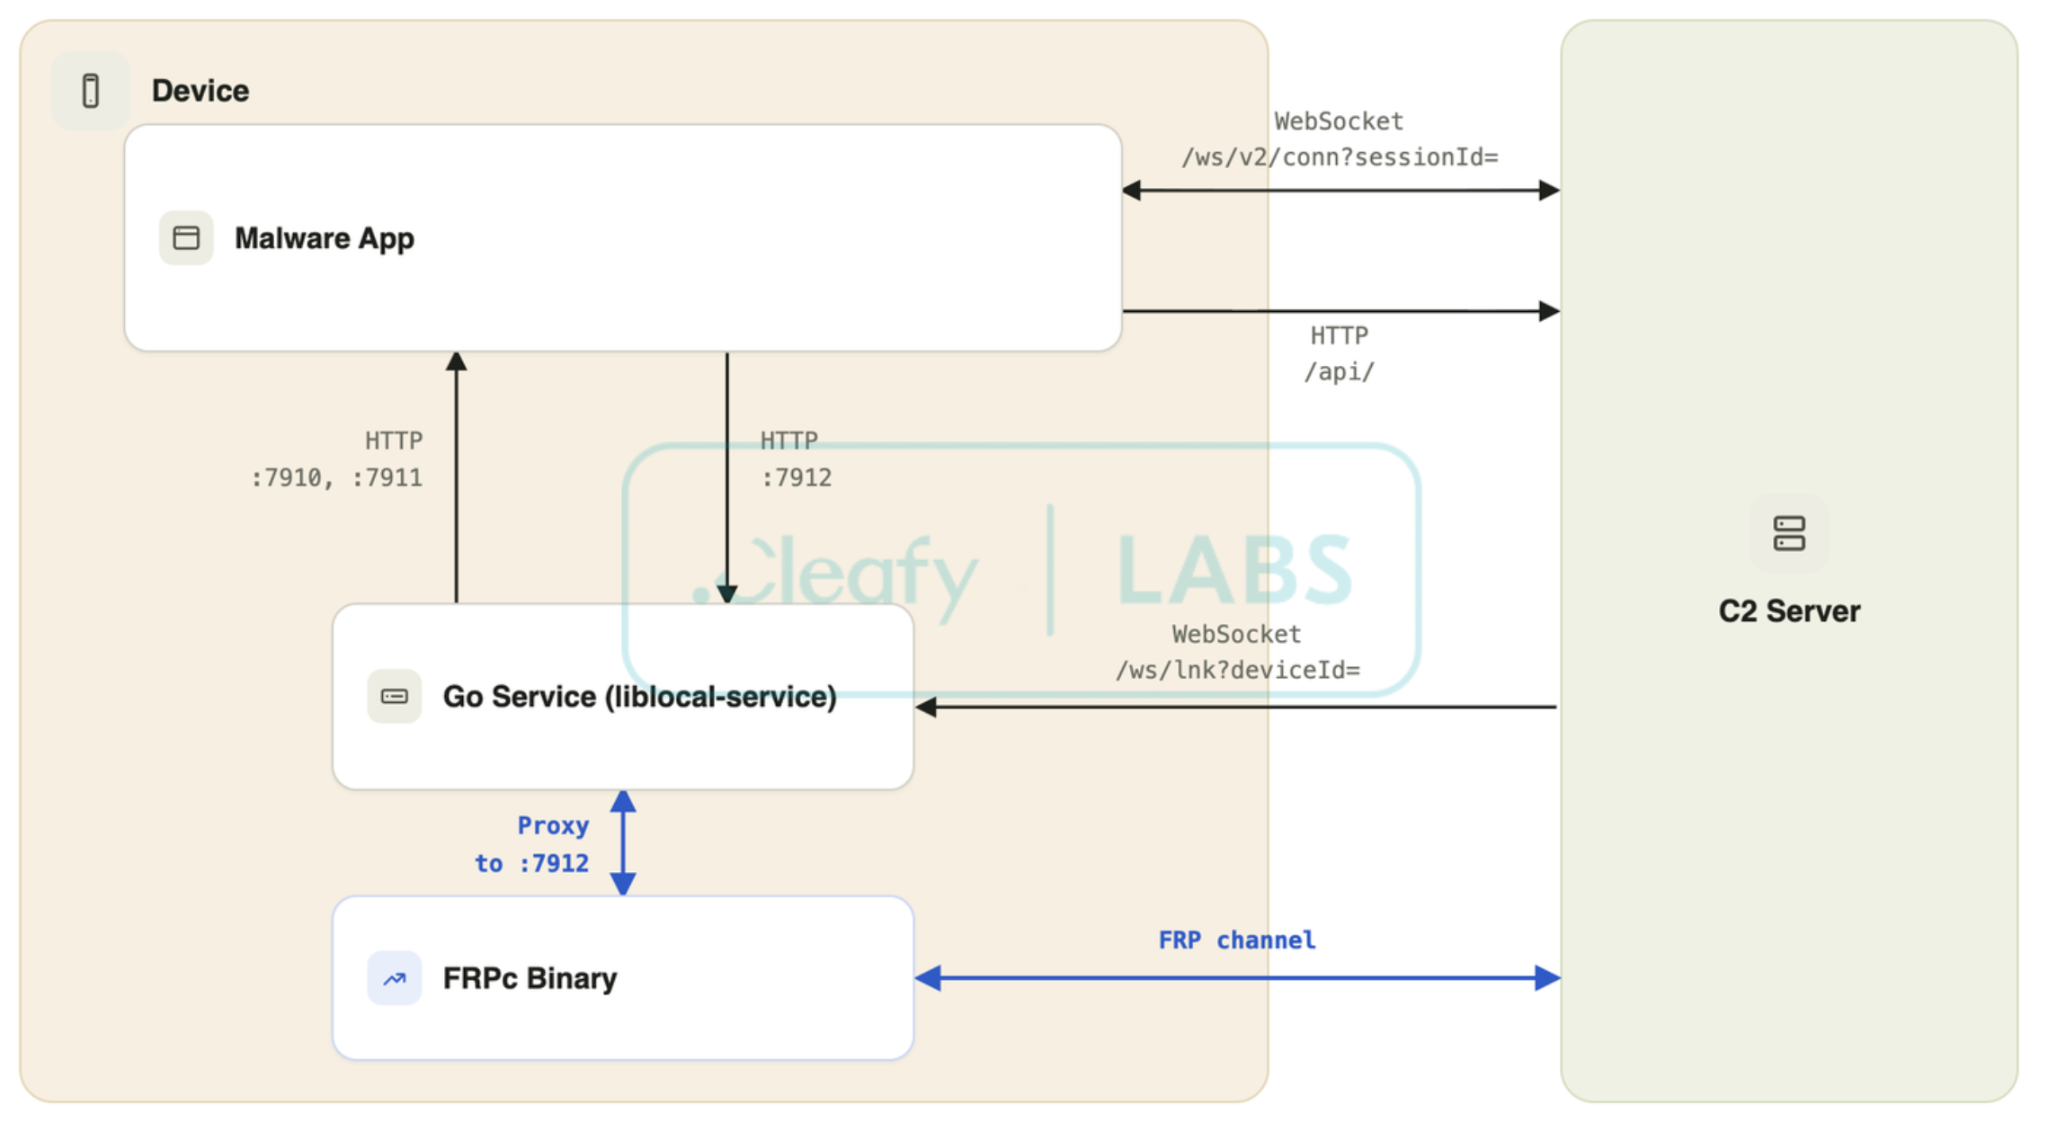
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し