
RATHat:Gemini AIとADBシェルを悪用してAndroid端末を乗っ取るバンキングトロジャン
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
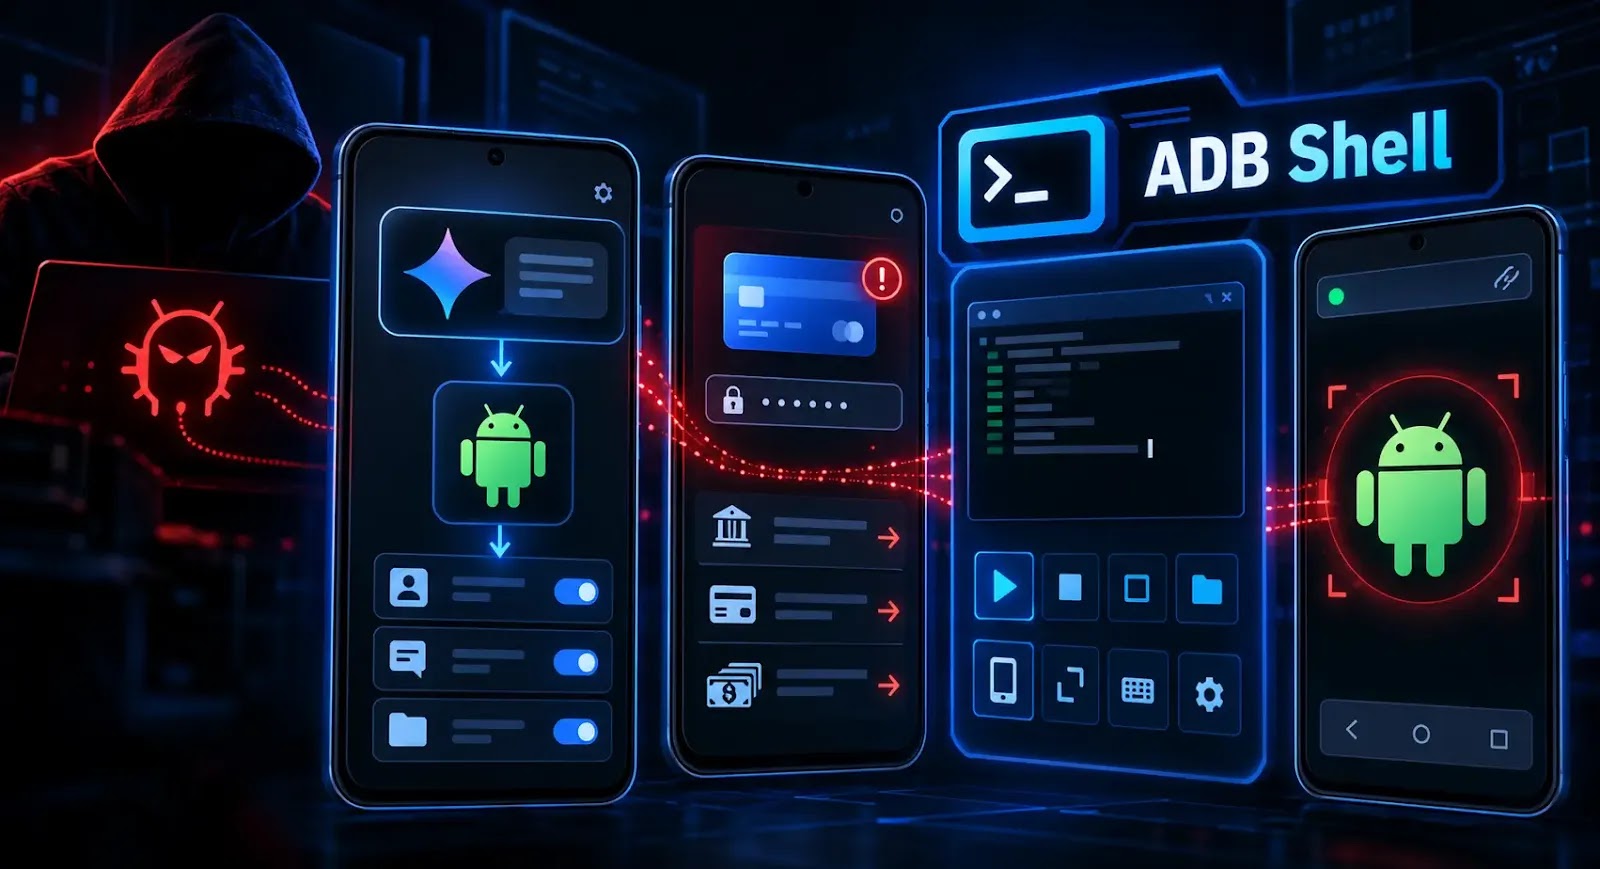
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
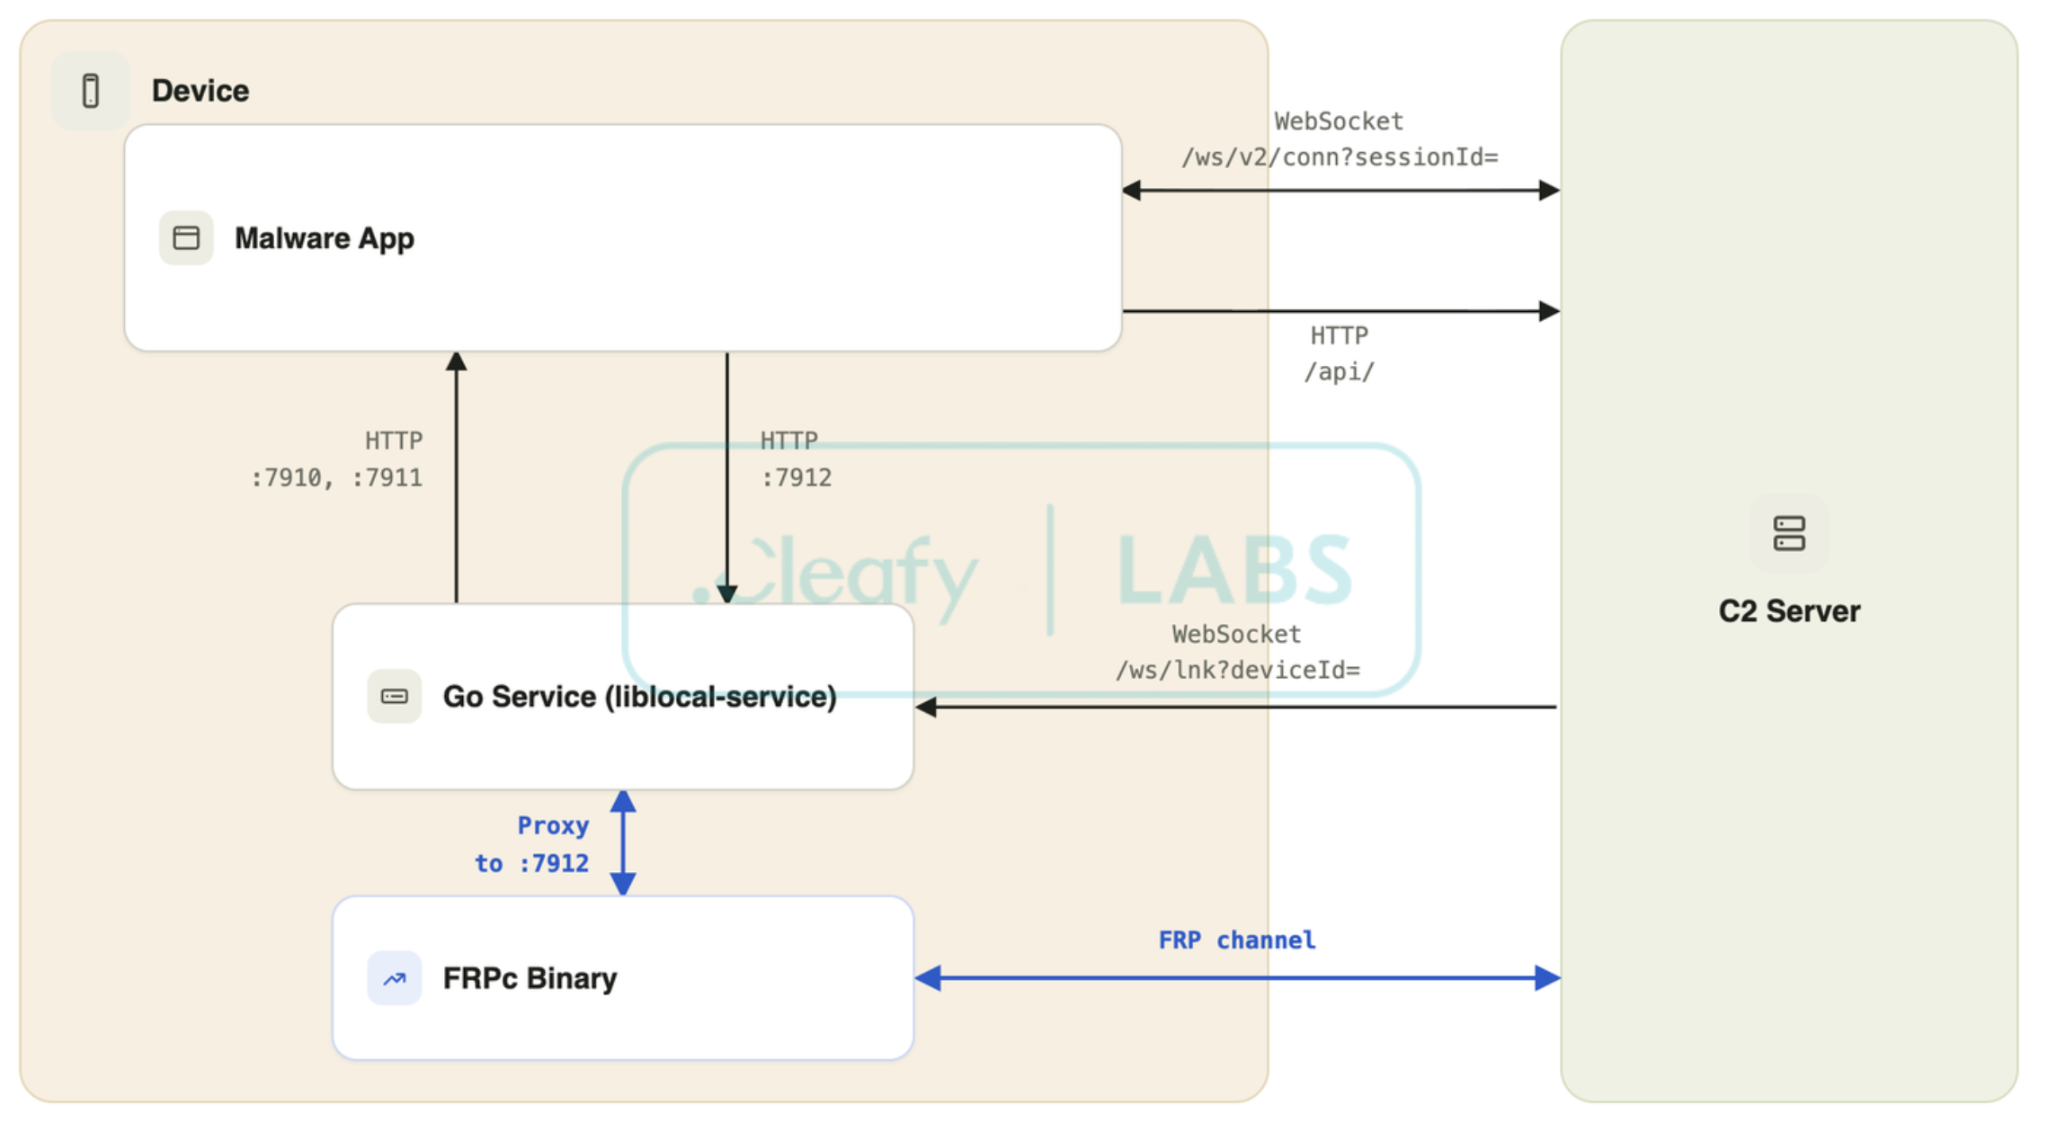
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Googleは、GeminiをはじめとするAIツールをフィッシングサイトや詐欺インフラの構築に悪用したとして、中国を拠点とするサイバー犯罪ネットワーク「Outsider Enterprise」に対して訴訟を起こしました。 Googleによれば、この犯罪グループの活動は「数十万人もの被害者」に影響を及

Googleはそのゲミニ AIモデルをデプロイして、悪質な広告を大規模に検出・ブロックすることにより、サイバー犯罪者との戦いを強化しました。 Googleの2025年広告安全レポートによると、同社は83億件以上のポリシー違反広告をブロック・削除し、AI駆動型システムが有害なコンテンツの99%以上をユーザーに到達する前

Googleはサイバー犯罪者との戦いを大幅に強化し、高度なGemini AIを展開して悪質な広告キャンペーンを無力化しています。 生成AIを活用することで、この大手テクノロジー企業はこれらの有害な広告の99%以上をエンドユーザーに到達する前に遮断しました。このマイルストーンは、サイバーセキュリティ防御が自動化された

流出したGoogleのAPIキーにより、攻撃者が無制限のGemini AIリクエストを実行可能AI インフラストラクチャへの不正アクセスにより、開発者が深刻な経済的損失を経験ハードコードされた認証情報により、公開識別子がGemini AIのアクティブ認証トークンに昇格流出したGoogleのAPIキーが権限なくGem
GoogleのAPIキーシステムの欠陥により、モバイルアプリケーションがその予期しないGemini AIプラットフォームへのアクセスに露出したと報告されています。 4月8日に公開されたCloudSEK勧告によれば、この問題は広く使用されているAndroidアプリに影響を与える可能性があり、攻撃者が機密データにアクセスし

提供していただいたHTMLは既に日本語で書かれています。翻訳する必要はなく、すべ...
ChromeへのGemini導入とエージェント機能のプレビューに続き、Googl...
すべての記事を読み込みました