
Anthropic、自己複製するAIがスマートデバイスに拡散する恐れがあると警告
Anthropicは、小型AIモデルがまもなく、Android TVボックスからスマートオーブンに至る民生用IoTデバイス間で自己複製できるようになる可能性があると警告しています。そうなれば、データセンターに頼らずにAIワークロードを実行できる分散型ボットネットが生まれかねません。 同社の実験では、モデルが未知のデバ
Anthropicは、小型AIモデルがまもなく、Android TVボックスからスマートオーブンに至る民生用IoTデバイス間で自己複製できるようになる可能性があると警告しています。そうなれば、データセンターに頼らずにAIワークロードを実行できる分散型ボットネットが生まれかねません。 同社の実験では、モデルが未知のデバ
コミュニティが開発した脆弱性悪用パッケージにより、Amazonの第3世代Fire TV Cube(コードネーム「gazelle」)の所有者が、永続的なroot権限を取得し、ブートローダーをアンロックできるようになりました。 XDA Forumsによると、このリリースはFireOSファームウェアPS7717以前に対応し
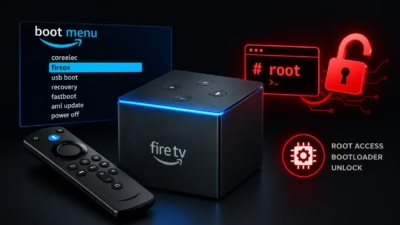
最近公開されたエクスプロイトパッケージにより、第3世代のAmazon Fire TV Cubeで、ファームウェアバージョンPS7717以前を対象に、ブートローダーのアンロックと永続的なroot権限の取得が可能になりました。StudySecurity XDA開発者のPro-me3us氏が開発したこのプロジェクトは、コー
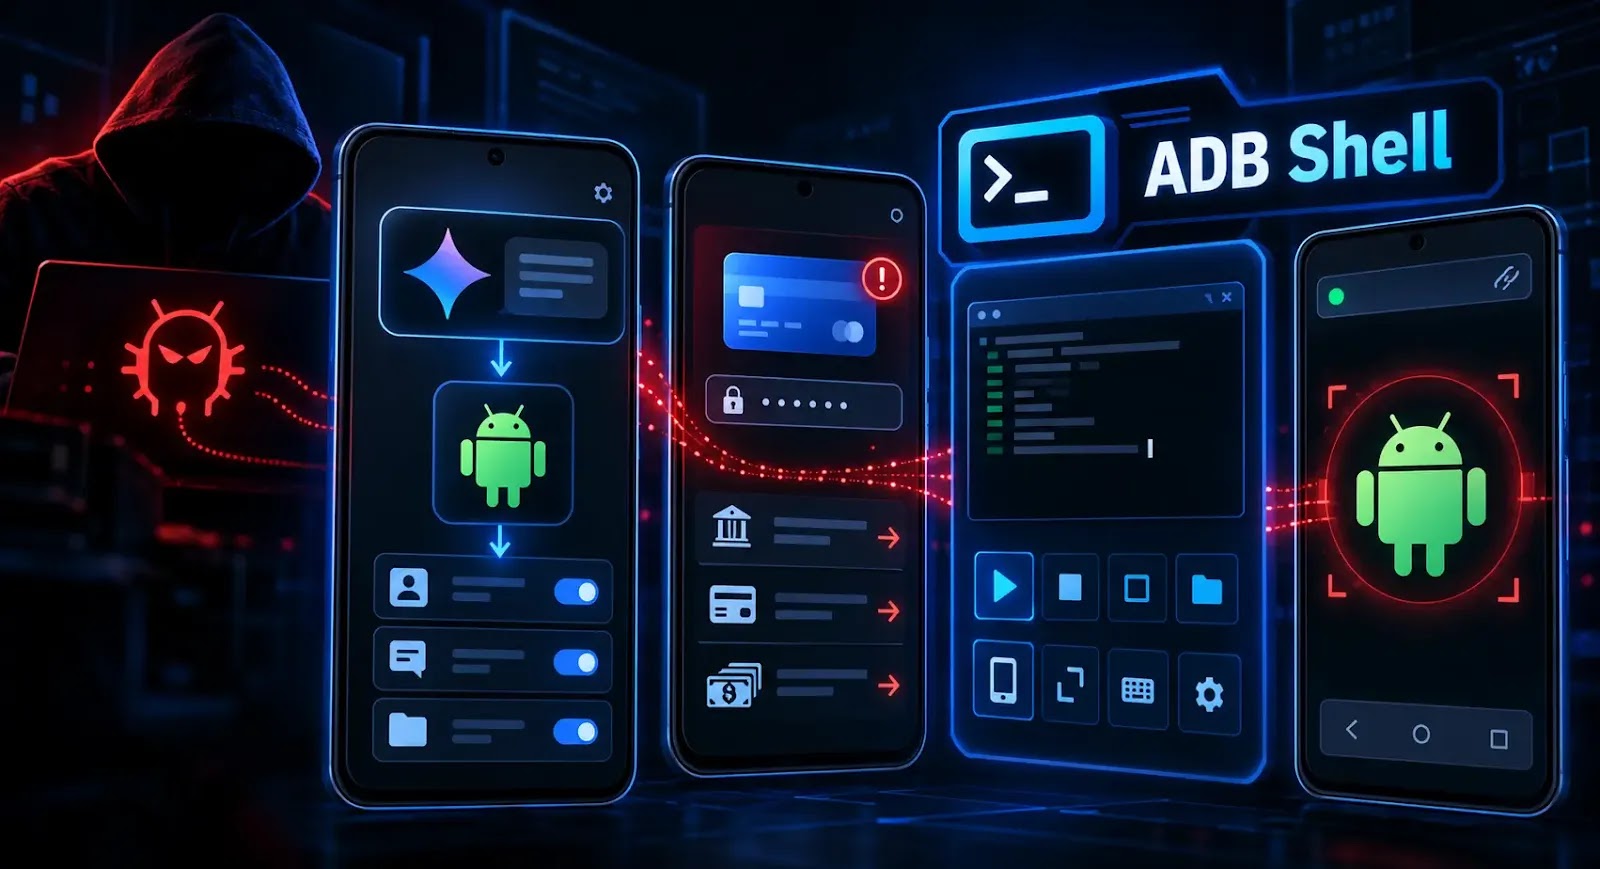
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
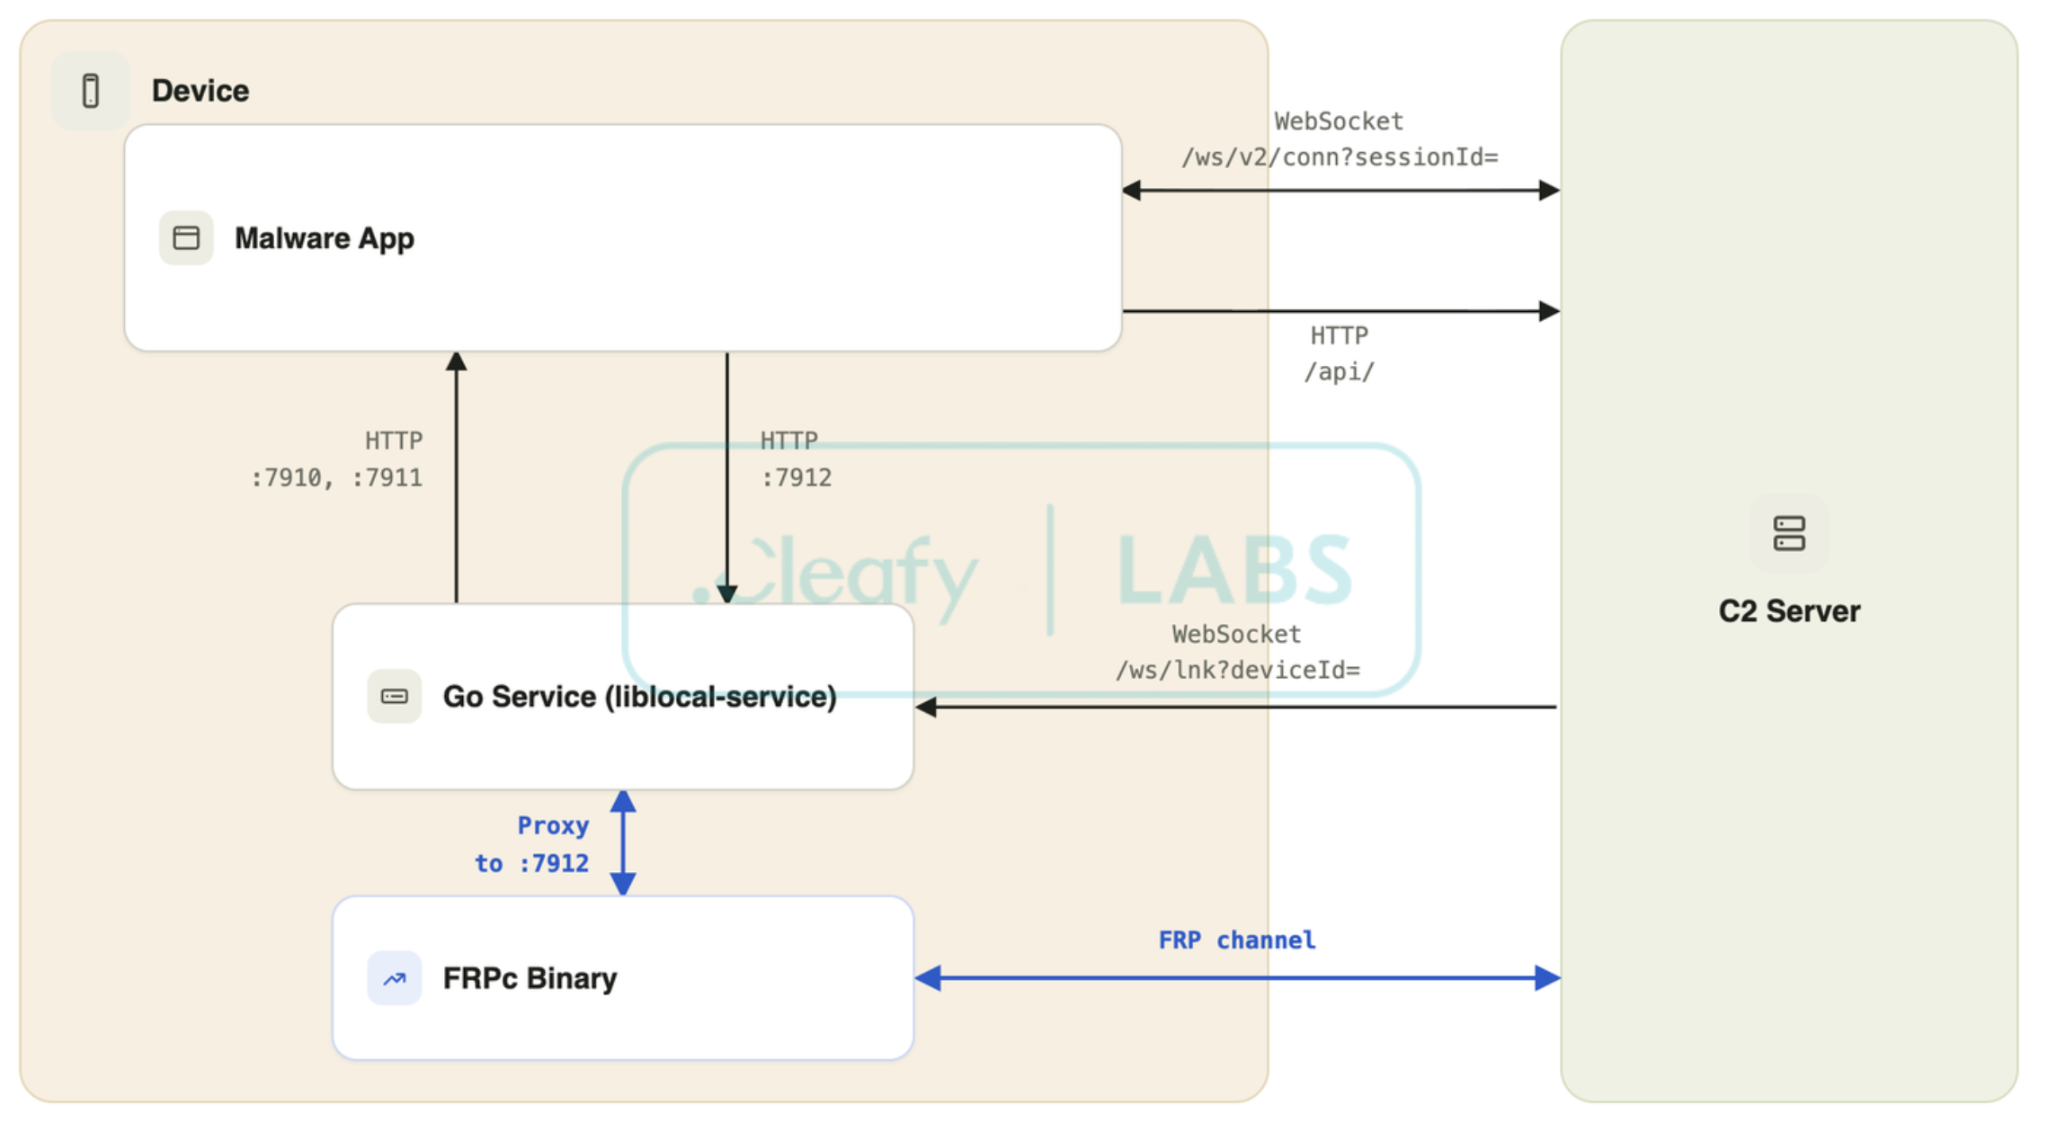
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。 Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
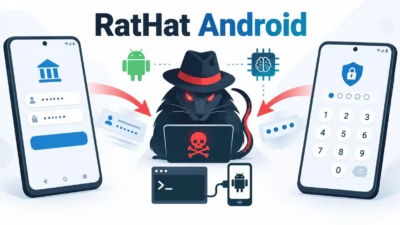
このマルウェアは、人工知能、アクセシビリティサービスの悪用、そしてAndroid Debug Bridge(ADB)ペアリングを組み合わせることで、銀行認証情報、決済用PIN、ワンタイムパスワード、ロック画面データを窃取します。 RatHatはスミッシングメッセージ、悪意のある広告、フィッシングサイト、サードパーティ
パック化されたAndroidのリモートアクセス型トロイの木馬(RAT)が、実行コードを隠すローダーと、外部に露出したAndroid Debug Bridge(ADB)サービスをスキャンして到達可能な端末に自らをインストールするワーム機能を組み合わせていることが分かりました。 Dark Atlasは9月8日に公開
すべての記事を読み込みました