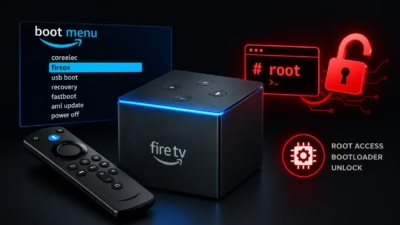
コミュニティが開発した脆弱性悪用パッケージにより、Amazonの第3世代Fire TV Cube(コードネーム「gazelle」)の所有者が、永続的なroot権限を取得し、ブートローダーをアンロックできるようになりました。
XDA Forumsによると、このリリースはFireOSファームウェアPS7717以前に対応しており、カスタムリカバリや代替OSの導入、広範なシステム改変が可能になります。
このプロジェクトは、一時的な権限昇格の脆弱性悪用ツールと、ブートローダーのアンロック機構を組み合わせたものです。2026年9月30日公開のバージョン1.2では、PS7717/5741への対応を追加し、Magisk v30.7を同梱したほか、ローカルのAndroid Debug Bridge(ADB)アクセスに関する不具合を修正しました。
作者は、この手順によってデバイスが完全に文鎮化(ブリック)する恐れがあり、工場出荷時へのリセットも自動的に実行されると警告しています。また、アンロック状態を維持するには、約1.5GBのユーザーストレージが必要です。
作業は、Cubeでデバッグを有効にしたADB接続から始まります。ユーザーはリリースアーカイブを転送して展開した後、gazl_ghostlockを実行して一時的なroot権限を取得し、続いてブートローダーのアンロックを行う別のスクリプトを起動します。
プロジェクトでは、ghostlockの脆弱性悪用ツールを移植した功績が、コントリビューターのmforce2に帰されています。同ツールは、付属ドキュメントでCVE-2026-43499と特定されています。元の攻撃チェーンを開発したのはNebuSecとされています。これまでの移植版はファームウェアPS7664からPS7716までをカバーしていましたが、最新パッケージではPS7717まで対応範囲が広がりました。
ドキュメントは別途、ブートローダーの脆弱性を発見したのはJohn Redであると記しています。また、研究者Man Yue Mo氏によるMali GPUの研究(CVE-2022-38181およびCVE-2022-46395)についても、初期の情報収集とテストの助けになったと謝意を示しています。ただし、これらの脆弱性が今回のブートローダー攻撃そのものというわけではありません。
アンロック用スクリプトを実行すると、CubeはTWRPリカバリへ自動的に再起動してインストールを完了させ、その後FireOSに戻ってデバイスのセットアップとアカウント登録に進みます。
アンロックされたデバイスでは、Magiskによるroot権限、TWRPリカバリ、制限のないfastboot、制限のないAmlogicダウンロードモードが利用できるようになります。さらに、USBブートや、netconsole経由でイーサネット上からU-Bootコマンドラインにアクセスする機能も加わります。
これらの機能により、所有者はシステムパーティションやベンダーパーティションの改変、カスタムランチャーの導入、ローカルADB機能の復元、カスタムカーネルやROMの試用が行えます。内蔵eMMCストレージまたはUSBメディアを使い、FireOS、CoreELEC、EmuELECのマルチブートも可能です。
TWRPを使えば、ファームウェアのアップグレードやダウングレード、バックアップ、復元ができます。手順書では、ファームウェアのダウングレード時にデータ消去が必要とされているため、変更前にバックアップを取っておくべきです。
作者は特に、logoパーティションの改変を避けるよう警告しています。このパーティションはアンロック状態の維持に使われており、変更するとCubeが完全に起動不能(ハードブリック)になる恐れがあります。インストールに成功した後は、ブートローダーのアンロック用スクリプトを決して再実行しないよう、ユーザーに指示しています。
一時的なroot権限取得ツールには、運用上の制約がもう一つあります。同じ起動中にgazl_ghostlockを2回実行すると、クラッシュして再起動してしまいます。
パッケージは、デバイスをインターネットに再接続する前に、AmazonのOTAアップデートアプリを無効化します。作者は、アンロック済みのCubeがOTAアップデートを処理できるかどうかについて疑問を呈していますが、ブロックしたままにしておくことを推奨しています。
今回のリリースが記しているのは、ADBアクセスを必要とする、所有者自身が実施する改変手順です。提供された資料からは、リモートからの悪用や実際の悪意ある利用、Amazonによる修正状況は確認できません。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/amazon-fire-tv-cube-exploit/