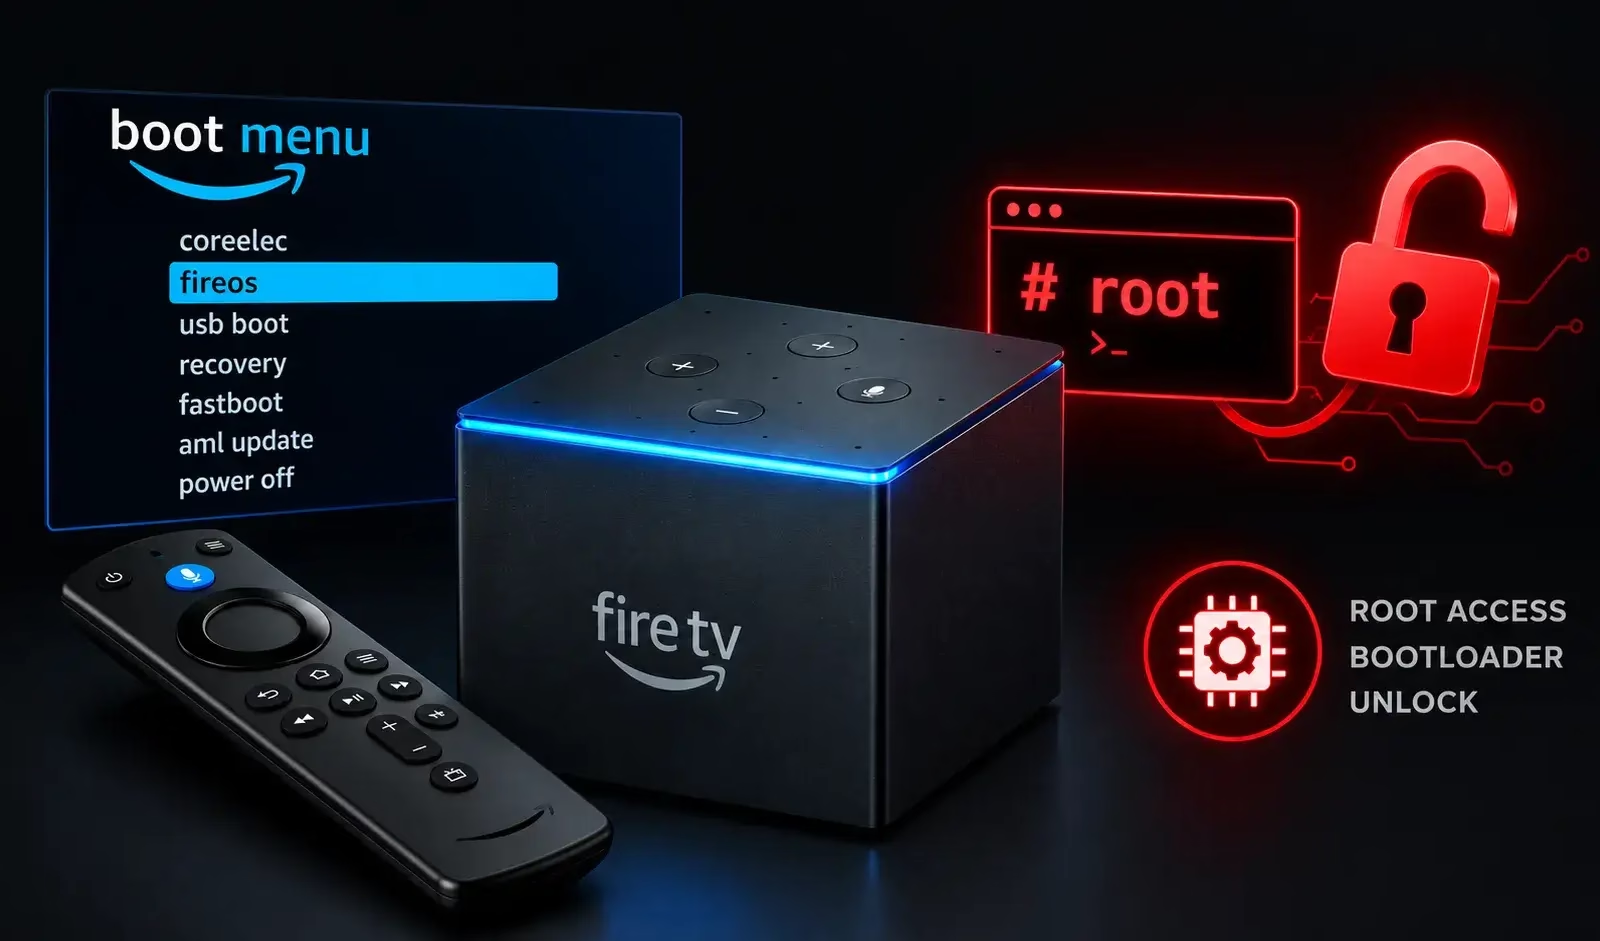
最近公開されたエクスプロイトパッケージにより、第3世代のAmazon Fire TV Cubeで、ファームウェアバージョンPS7717以前を対象に、ブートローダーのアンロックと永続的なroot権限の取得が可能になりました。
StudySecurity
XDA開発者のPro-me3us氏が開発したこのプロジェクトは、コードネーム「gazelle」のデバイスを対象としています。一時的な権限昇格と、別のブートローダーの脆弱性を組み合わせることで、恒久的なシステム改変を実現します。
このパッケージには、Magiskの統合、TWRPリカバリ、制限のないブートインターフェース、代替OSのサポートが含まれます。
ただし開発者は、ブートローダーをアンロックするとデバイスが完全に文鎮化する恐れがあり、ユーザーデータはすべて自動的に消去され、アンロック状態を維持するために1.5GBのユーザーストレージが必要になると警告しています。
Amazon Fire TV Cubeのセキュリティ欠陥
公開されている手順は、Android Debug Bridge(ADB)へのアクセスから始まります。ユーザーはADBデバッグを有効にし、対応するコンピューターまたはAndroidデバイスから接続する必要があります。
次に、エクスプロイトパッケージをFire TV Cubeに転送して展開します。アンロック用スクリプトの実行に必要な昇格権限は、一時的なrootの実行ファイルで取得します。
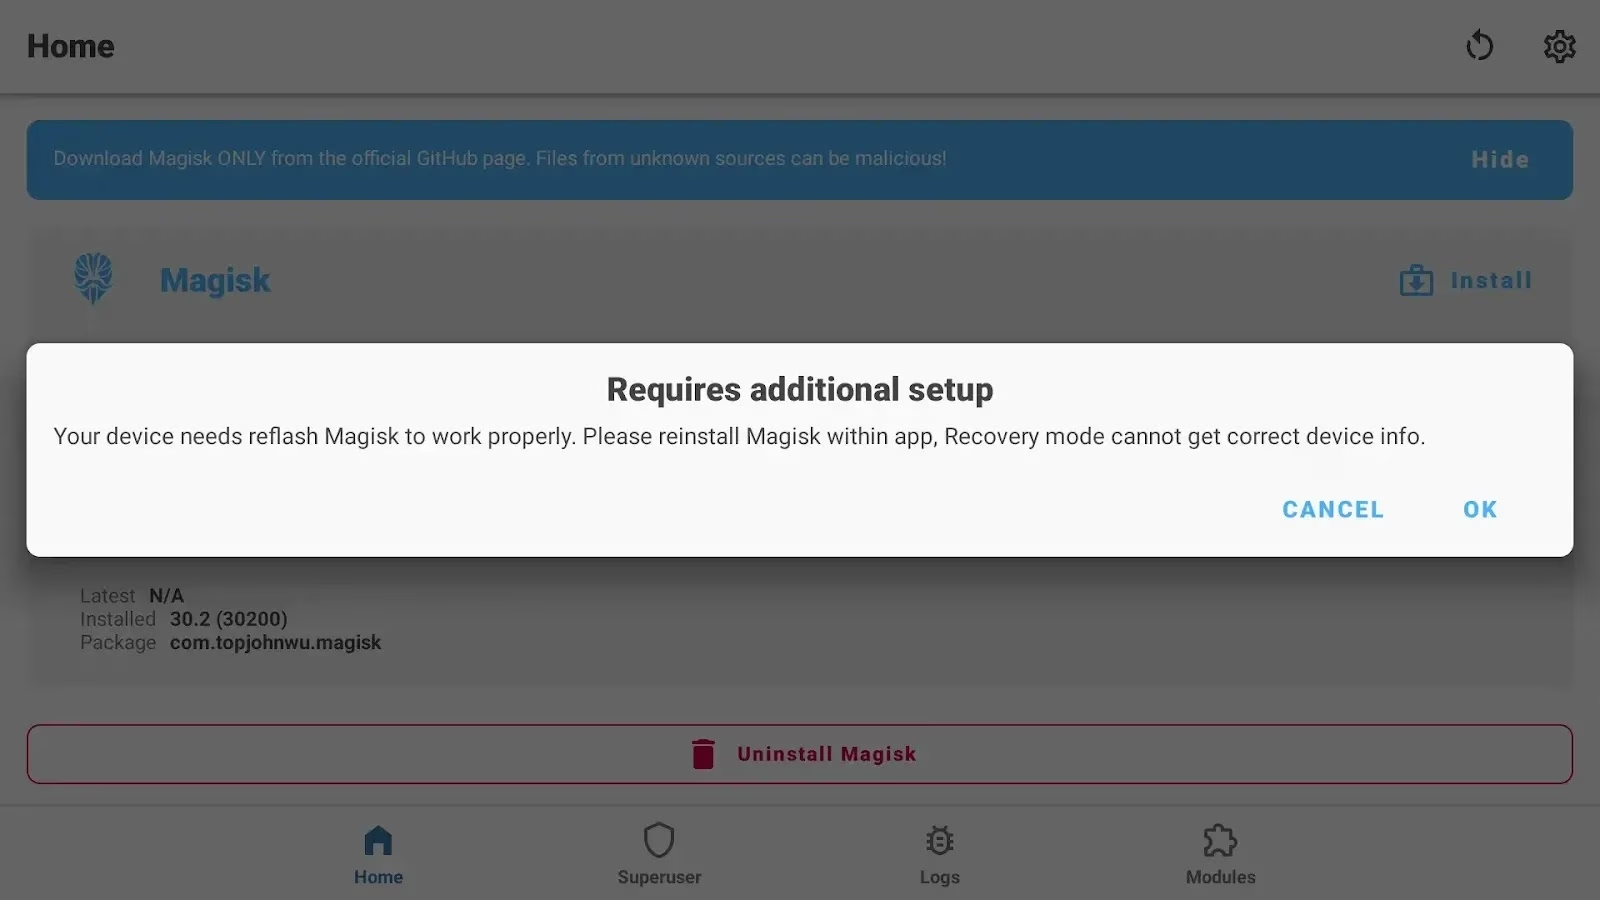
プロジェクトは、GhostLockエクスプロイト(CVE-2026-43499)の適用をmforce2氏が、元のエクスプロイトチェーンをNebuSecが手がけたとしています。
開発者によると、以前のFire TV向け移植版はPS7664からPS7716までのファームウェアに対応していました。今回の最新パッケージでは、対応範囲がPS7717/5741にまで広がっています。
一時的なrootの取得とブートローダーのアンロックは、別々の段階です。GhostLockがセッション中の特権実行を提供し、その後のアンロック処理が永続的なアクセスに必要な変更を加えます。
その後、CubeはTWRPに自動で入ってインストールを完了し、FireOSに戻ってデバイスのセットアップとアカウント登録に進みます。
ブートローダーの脆弱性を発見したのはJohn Red氏とされています。パッケージでは、研究者Man Yue Mo氏によるMali GPUのエクスプロイト研究(CVE-2022-38181およびCVE-2022-46395)についても言及しています。ただし、これは情報収集とテストの基礎として役立ったもので、今回のパッケージにおける一時的なrootの仕組みではないと説明しています。
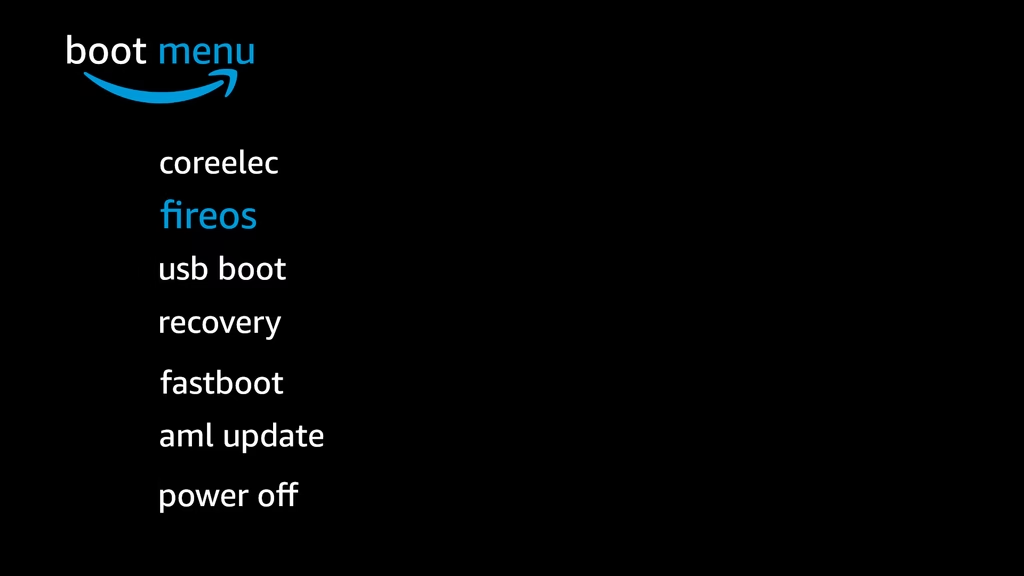
アンロック後は、Magiskで管理されるroot権限と、ファームウェアのアップグレード、ダウングレード、バックアップ、リカバリに使えるTWRPの機能が利用できます。このパッケージはFastbootとAmlogicダウンロードモードの制限も解除し、イーサネット経由のnetconsoleでU-Bootを公開し、USBブートも有効にします。
これらの機能により、FireOS、CoreELEC、EmuELEC、その他のOSを内蔵eMMCストレージまたはUSBメディア上で併用するマルチブート構成が可能になります。さらに、システムパーティションやベンダーパーティションの変更、カスタムランチャーのインストール、ローカルADB機能の復元、カスタムカーネルやROMの試用もできます。
2026年9月30日に公開されたバージョン1.2では、PS7717/5741への対応が追加され、Magiskがバージョン30.7に更新されたほか、ローカルADBの修正も含まれています。また、手順の実施前にダウンロード済みのファームウェアアップデートに対応するため、アンロック時にmiscパーティションを消去します。
開発者は、logoパーティションがアンロック状態を維持しているため、これを変更しないよう明確に注意を促しています。変更すると、デバイスが完全に文鎮化する恐れがあります。ブートローダーのアンロックスクリプトを再実行しないことも推奨しています。一時的なrootの実行ファイルを1回のブートセッション内で複数回実行すると、クラッシュや再起動を招く可能性があります。
パッケージは、セットアップ中にインターネットへ再接続する前に、AmazonのOTAアップデートコンポーネントを無効にします。TWRPではファームウェアの変更が引き続き可能ですが、開発者はアンロックしたデバイスで自動アップデートをブロックしたままにすることを勧めています。
セキュリティ報告の観点では、今回示されたシナリオはADBを利用したデバイス改変の手順であり、認証なしでインターネット経由から攻撃できることを示すものではありません。
Cybersecurityconsulting
対応するのは第3世代のFire TV Cubeと、指定されたファームウェアバージョンに限られます。より新しいリリースや他のFire TVモデルとの互換性は確認されていません。
新たなマルウェアが登場したら、すぐに防御を更新しましょう。16K SOCのデータを活用したTIフィードを統合。