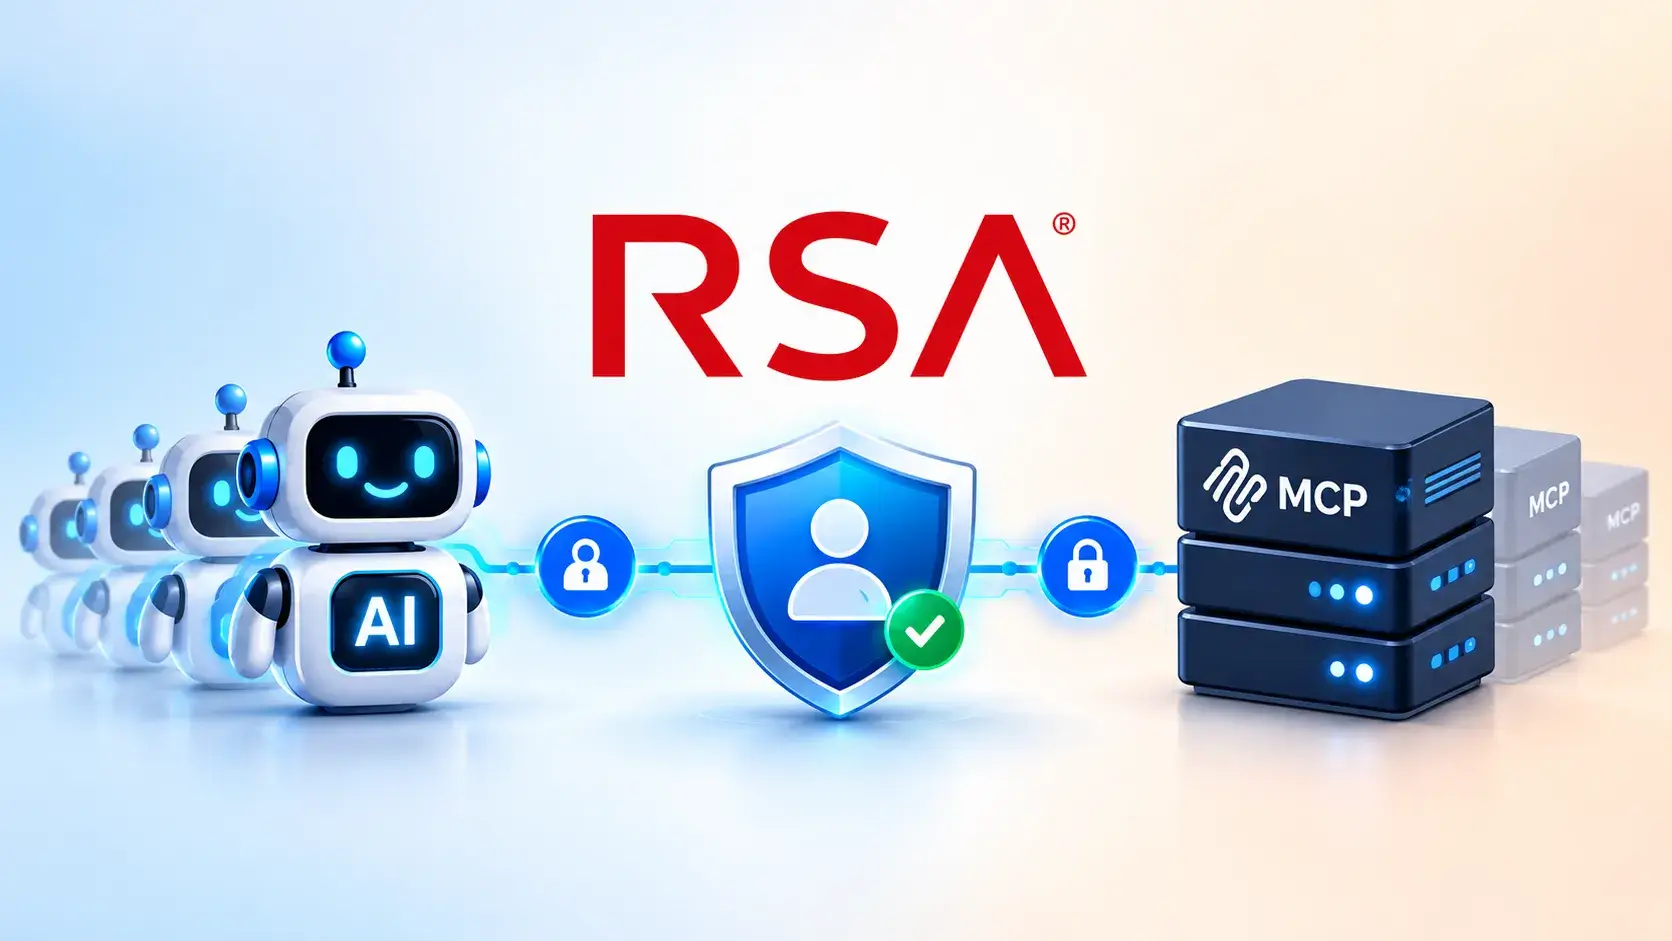
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。
同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナンス、認可制御、監査性といった仕組みを、人間以外のAIアクターにも適用します。
RSA Agent IDは、9月29日にサンフランシスコで開催されたThe AI Conferenceで発表されました。対象は、金融サービス、政府機関、重要インフラの運営事業者です。こうした組織には、AIエージェントの所有者、エージェントがアクセスできるシステム、影響の大きい操作を承認した担当者を明確に示す必要があります。
RSAの発表によると、Agent ID DiscoverとSecureは2026年11月16日に一般提供が始まります。Agent ID Governは2027年上半期のリリースを予定しています。
AIエージェントを保護するRSA Agent ID
AIエージェントは、認証情報を保持し、ワークフローを実行し、企業データにアクセスし、ツールを呼び出し、基幹システムに影響しうる判断まで下すようになっています。しかし従業員のIDとは異なり、多くのエージェントは正式な登録も明確な所有者の割り当ても行われないまま導入される可能性があります。権限の定期的な見直しや、信頼できる廃止プロセスがないケースも少なくありません。
インシデント対応計画
RSAはこれを、規制対象の組織にとって緊急の課題だと位置づけています。承認されていないエージェントや管理が不十分なエージェントが、顧客データ、金融プラットフォーム、政府の機密情報、制御システムなどの運用技術環境に触れるおそれがあるためです。
同社は、2028年までにグローバルFortune 500企業が約15万のAIエージェントを運用する可能性があるとの予測を挙げています。ガバナンスの課題が大規模になることがうかがえます。
このプラットフォームは、エージェントを第一級のIDとして扱います。所有者を確立し、リスク階層とライフサイクル状態を割り当て、既存のIDプロバイダーと連携させます。エージェントが廃止されると、アクセス権も取り消します。
RSA Agent IDは3つのモジュールで構成されています。各モジュールは単独でも、同社のUnified Identity Platformの一部としても利用できます。
| モジュール | 主な機能 | セキュリティ上の効果 |
|---|---|---|
| RSA Agent ID Discover | ID、クラウド、エンドポイント、ゲートウェイの各データソースから、既知・未知のAIエージェントとMCPサーバーを特定 | 所有者名、リスク分類、ライフサイクル情報を備えた一元的なレジストリを構築 |
| RSA Agent ID Secure | AI/MCPゲートウェイを通じてポリシー制御を適用 | ツールや引数レベルの制御を含め、リクエストごとに認可を強制 |
| RSA Agent ID Govern | IDガバナンスの手法をエージェントにも拡張 | 継続的な認定、リスクベースのレビュー、ライフサイクルの自動化を実現 |
中核となるのがAI/MCPゲートウェイです。エージェントがツール、サービス、MCPサーバーに送るリクエストに対し、ポリシーを評価します。
RSAによると、ゲートウェイはRSAがホストするインフラのほか、顧客自身のクラウド、ハイブリッド、オンプレミス環境にも導入できます。顧客がホストする場合、ポリシーの判断はベンダーが運用するクラウドサービスに委ねず、ローカルで行います。
RSA Agent ID Secureでは、リスクの高い操作について、認証済みで実名の人間のオペレーターが帯域外で承認する必要があります。この承認にはフィッシング耐性のある認証情報を使います。エージェントの操作と、それを承認した個人を結びつける検証可能な証跡も残ります。
この仕組みは、自律型エージェントが本来の権限を超えて動作するリスクを抑えることが狙いです。機密性の高いシステムとやり取りする場面では、特に有効です。組織は広範な常時権限を与える代わりに、個々の呼び出し単位でポリシーを定義できます。リクエスト、承認、実行時のコンテキストの記録も残せます。
RSAはさらに、強制適用の証跡をゲートウェイの稼働場所で生成できると説明しています。証跡はSIEM(セキュリティ情報イベント管理)プラットフォームにストリーミングでき、監視、調査、コンプライアンス報告に使えます。
セキュリティ意識向上トレーニング
規制産業向けのRSAの訴求では、プラットフォームの主権モデルが中心になっています。組織は米国またはEUのテナントリージョンを選べます。ゲートウェイはクラウド、ハイブリッド、オンプレミスのいずれにも配置できます。独自のIDエコシステムに移行せず、既存のIDプロバイダーをそのまま使い続けることも可能です。
RSAは2027年に、完全にエアギャップ化された自己管理型の導入オプションを提供する計画です。同社によると、Agent IDは統制対象の操作を10の業界フレームワークに対応付け、監査人、規制当局、社内のリスク管理チームに証跡を提供します。
セキュリティチームにとって、RSA Agent IDの狙いは、AIエージェントとMCP接続サービスを既存のID制御の下に置くことです。アクターを検出し、所有者を特定し、権限を制限し、重大な操作には承認を求め、統制下のあらゆるトランザクションについて検証可能な証跡を保持します。
SOCのアラート調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現: SOCにTI Lookupを統合
翻訳元: https://gbhackers.com/rsa-agent-id-secures-ai-agents-and-mcp-servers/