
ランサムウェアの恐喝、従業員の家族にまで拡大 攻撃者が個人を標的に
攻撃者は、従業員の身元暴露(ドキシング)や家族への脅迫、AIシステムの悪用によって、企業の枠を超えて圧力をかけ、身代金の支払いを迫っています。 ランサムウェア攻撃者は、企業システムの暗号化や窃取データの公開予告にとどまらず
攻撃者は、従業員の身元暴露(ドキシング)や家族への脅迫、AIシステムの悪用によって、企業の枠を超えて圧力をかけ、身代金の支払いを迫っています。 ランサムウェア攻撃者は、企業システムの暗号化や窃取データの公開予告にとどまらず
SecurtyWeekの2026年版Zero Trust Strategies Summitが、米東部時間の本日午前11時から開幕します。参加者が没入できる、
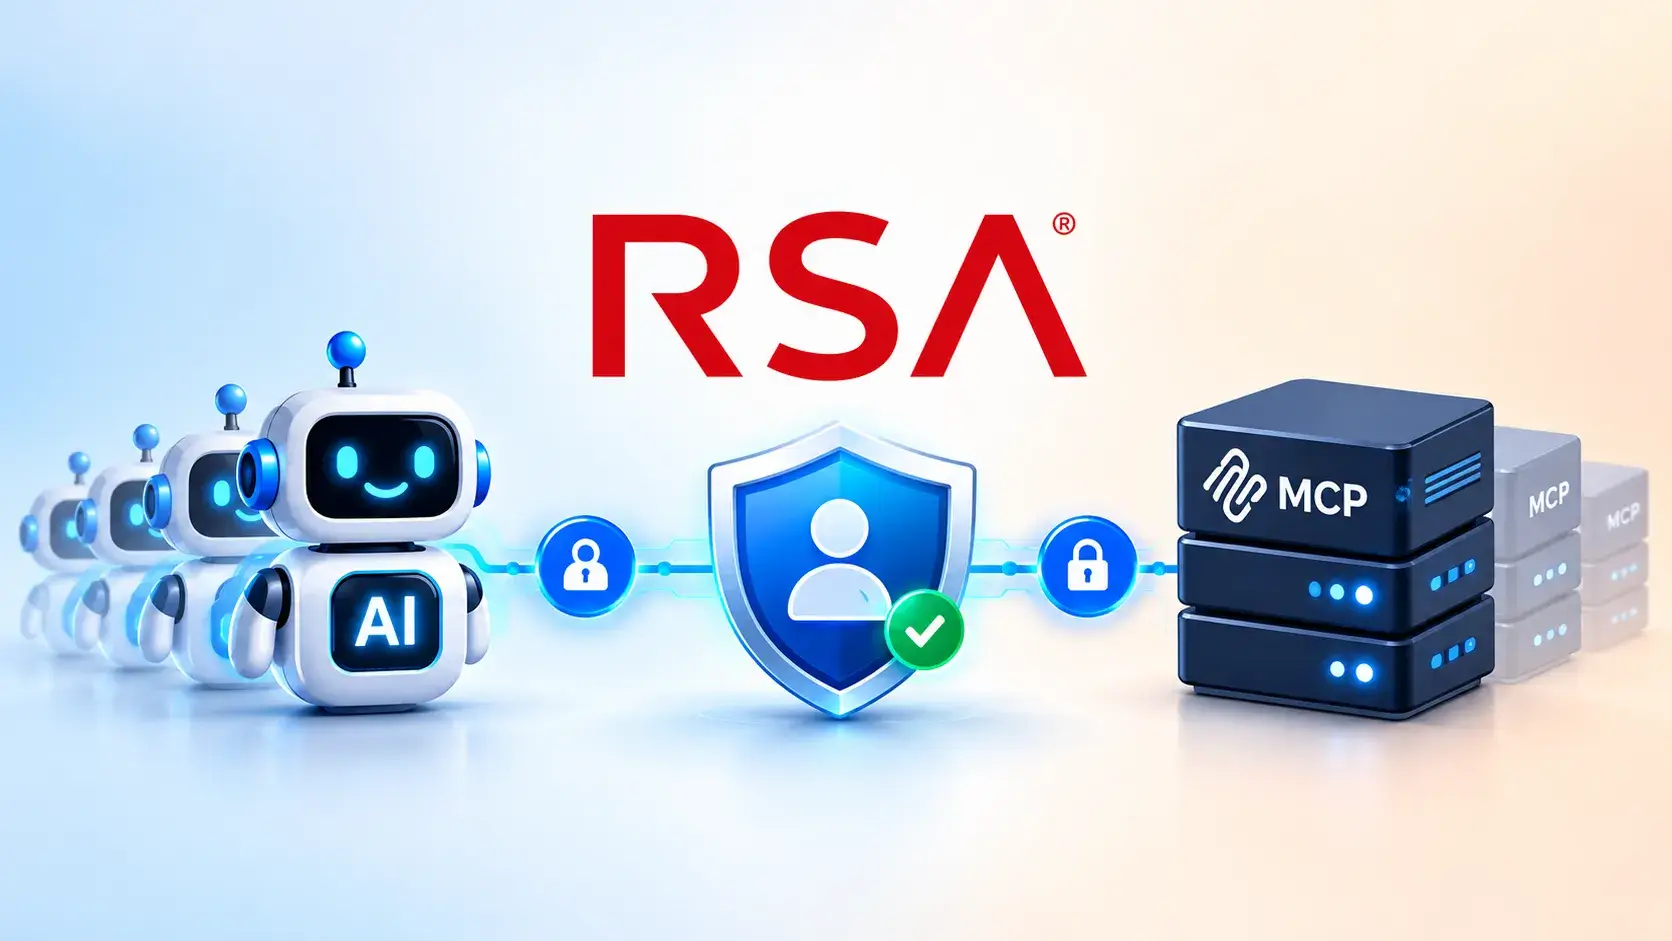
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。 同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナン
ID(アイデンティティ)の保護は、企業のセキュリティの土台です。攻撃者の動きがかつてないほど速くなるなか、従来のIDガバナンスだけでは不十分になっています。安全を確保するには、IDに関するイベントをリアルタイムで把握する必要があります。 サイバーセキュリティはいま、複数の要因が重なる「パーフェクトストーム」に直面して
Rig Securityはステルスモードを脱し、シード資金として1,200万ドルを調達したと発表しました。同社は、エージェント時代に向けて構築したIDプロテクションプラットフォームも公開しています。今回の資金調達ラウンドはTen Eleven VenturesとBrightmind Partnersが主導し、Crow
OPINION攻撃者は、説得力のある同意プロンプトを1回提示するだけで、パスワードもマルウェアも使わずにSaaS(software-as-a-service)への持続的なアクセス権を得ることができます。セキュリティチームは長年、多要素認証(MFA)をアカウント保護の強力な指標として扱ってきました。その考え方自体は理解で
9月8日、Google Threat Intelligence Group(GTIG)は複数の攻撃事例を詳細に報告し、AIがサイバー犯罪の経済性をいかに急速に変えつつあるかを示しました。 ある認証情報窃取キャンペーンでは、脅威アクターがまず組織のクラウドインフラを侵害し、その後マルチエージェント型の攻撃フレームワーク
Microsoftは、Windows Hello for Business(WHfB)またはmacOS Platform Single Sign-On(PSSO)でサインインするユーザーに対するMFAの扱いを変更します。 この展開は2026年10月上旬から世界中のテナントおよびGCCテナントに適用さ
昨年発生した、小規模かつ隔離されたクラウドアカウントを巡る一見些細な内部インシデントは、実はより大きなID問題の前兆であったことが判明しました。30日間休眠状態だったAI対応のワークフローエージェントが突然目を覚まし、通常とは異なる時間帯にAPI呼び出しを連発し始めたことで、異常調査のきっかけとなったのです。この調査の

本日(7月15日)開催の2026年クラウド&データセキュリティサミットにぜひご参加ください。クラウドセキュリティ体制を強化し、進化し続けるサイバーリスクに先手を打つための最新の戦略、ツール、ベストプ
すべての記事を読み込みました