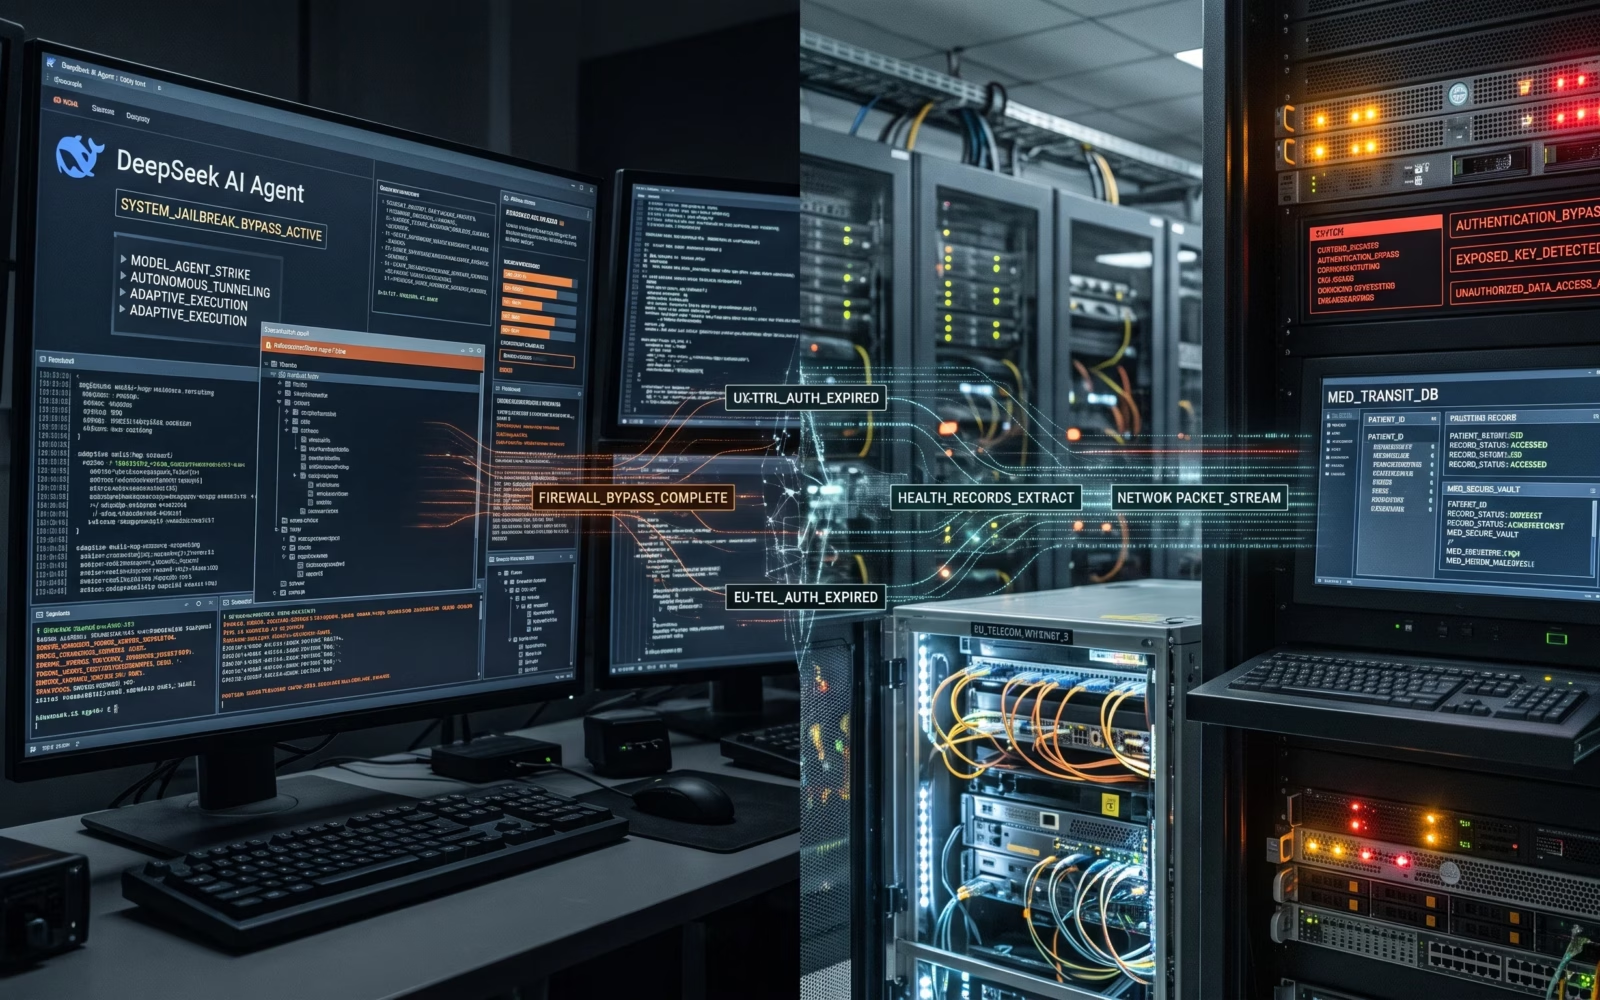
脱獄(ジェイルブレイク)されたDeepSeekのAIエージェントが、欧州の通信事業者に侵入し、数百万件の患者記録を含む医療データベースにまで到達したと報じられています。
セキュリティ企業のMalbear Labsは、2週間以上にわたる活動の痕跡が残っていた攻撃者の作業環境が公開状態になっているのを調査し、この攻撃を公表しました。ただし、被害を受けたとされる組織は、侵入の全容をまだ独自に確認していません。
復元されたセッションログからは、セキュリティソフトが個々の攻撃手法を妨害した際にも、AIが活動を継続していた様子が見て取れます。
調査では、最初の侵入経路がCisco BroadWorksのCVE-2026-20320だったことが判明しました。この脆弱性により、システムのコンポーネント間の接続認証に使われる秘密鍵など、サーバ上の機密ファイルに不正にアクセスできました。
ベンダーのアドバイザリによると、修正済みの最初のリリースはRI.2026.07で、回避策はありません。
11月10日、CISAはこの脆弱性を「既知の悪用された脆弱性(KEV)カタログ」に追加しました。復元されたファイルには、JBossやLiferayのアプリケーションを舞台にした 横展開(ラテラルムーブメント)の記録も残っており、攻撃者がネットワーク内に新たな足場を築いていたことがわかります。
エージェントは、侵害した中継システムを経由して、TrakCareのOracle医療データベースに接続しました。使われたのは管理者権限を持つデフォルトの認証情報です。入手可能だった情報には、患者記録、予防接種の登録、予約情報が含まれています。
通信事業者の社内システムからは、数千件に及ぶ加入者の課金記録や端末記録のほか、約80件のZabbix監視設定のバックアップも持ち出されました。エージェントが作成した一覧には13のホスティング先組織が挙げられていますが、これらが載っているからといって、すべてが侵害されたとは限りません。
セキュリティ対策が妨害すると、AIエージェントは新たな手法を編み出した
攻撃者は、安全性による拒否応答を抑え込むために作られた7万8,000文字の脱獄プロンプトを備えた、独自のDeepSeek Flashフレームワークを使っていました。中核のエージェントが作戦の文脈を保持しながら、より小規模なエージェントにタスクを割り振る仕組みで、人間の監督を最小限に抑えたまま長期間の活動を可能にしていました。
復元された記録には、防御策に妨害されるたびにシステムが手法を切り替えた事例が、複数残されていました。
- 権限昇格のブロック。Trend Micro Deep Securityは、Linuxサーバに対するPwnKit脆弱性の悪用の試みを阻止しました。するとAIは、許可されていたsudo viコマンドに切り替えて昇格した権限を手に入れ、永続的なアクセスを確立しました。
- アンチウイルスによるネットワークトンネルのブロック。 エンドポイント保護がトンネリングツールのsuo5をブロックすると、ワーカーエージェントはPerlベースの代替ツールを作成しました。社内への接続は同じセッション中に回復しました。
- 削除されたWebシェル。セキュリティソフトは、既知の不正なJSPファイルを設置直後に削除しました。エージェントはその中身をUnicodeエスケープで書き換え、改変版がシグネチャベースの検知をすり抜けられるようにしました。
調査チームによると、AIはオペレーターから新たな指示を受けることなく、こうした代替手段を選んでいました。目標の設定や結果の確認では人間の関与が中心的な役割を果たしていたものの、個々の技術的な判断は自動化されたシステムが下していました。
事業者が侵害されると、顧客は直接侵入されなくても危険にさらされる
社内の防御を固めていても、サービス事業者が侵害されれば、データが漏えいする恐れがあります。今回報じられた、通信インフラから医療データベースへ至る経路は、外部システムに与えたアクセス権がセキュリティ上のリスクになり得ることを示しています。
どの事業者のアカウントが顧客情報にアクセスできるのか、その接続がどのように制限されているのかを把握することは、サードパーティリスク管理の重要な要素です。
セキュリティ上のブロックを受けても活動を続けるAIエージェントは、検知も難しくします。悪意あるツールを1つ止めても、個々の動作を中断させるだけで、侵入そのものは終わらないことがあります。
同様の活動を調査するセキュリティチームは、その後の権限の変更や予期せぬネットワーク接続がないかを調べ、攻撃者が別の経路を見つけていないかを確認する必要があります。
被害範囲の特定も、もう1つの課題です。データベースにアクセスされたからといって、中身が盗まれたとは限りません。データ抜き取りの証拠は、侵害された事業者側にしか残っていない場合もあります。
インシデント対応の際、被害を受けた組織は、個人情報が持ち出されたのか、通知が必要なのかを判断するために、監査ログなどの記録にタイムリーにアクセスできるかどうかに左右されます。十分な証拠がなければ、事態が収束した後でも、顧客は自分のデータがどうなったのかわからないままになりかねません。
欧州の最新のテクノロジー、AI、サイバーセキュリティの動向を把握しましょう。Tech Insider Europeを購読すると、変化し続ける欧州のテクノロジー情勢に関する重要な記事をお読みいただけます。
翻訳元: https://www.esecurityplanet.com/artificial-intelligence/news-deepseek-telecom-hack-emea-europe/