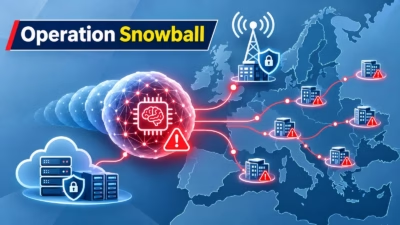
脱獄(ジェイルブレイク)されたAIエージェントが、欧州の通信事業者と、そのデータセンターおよびクラウド基盤でホスティングされていた13組織を、2週間以上にわたって攻撃していたことがわかりました。
Malbear Labsはこの攻撃キャンペーンを「Operation Snowball」と名付けました。同社は、公開状態のオープンディレクトリを探す定期調査の中で攻撃者の作業ディレクトリを発見し、11月8日に公開した調査レポートで活動の詳細を明らかにしました。保護されていなかったこのディレクトリには、70件を超えるセッションの記録と、エージェント自身が作成したレポートが残されていました。
このカスタムエージェントフレームワークはDeepSeek Flash上で動作していました。約7万8,000文字に及ぶ脱獄プロンプトを使い、モデルに対して「拒否はすべて故障とみなす」よう指示していたといいます。Malbearによると、記録には拒否の形跡が一切ありませんでした。
AI主導の攻撃に関する関連記事:中国のハッカーがDeepSeek AIを使い、脆弱性悪用を指揮
攻撃を阻まれると自律的に手法を変更
中国語から翻訳されたオペレーターのメッセージは、ごく短いものでした。「Go on(続行)」や「Stop(停止)」といった指示のほか、標的のサブネットの指定、内部ホスト3台の攻撃禁止、エージェントが作成した脆弱性リストへの対応などが含まれていました。Malbearは、オペレーターが「侵入をAIに任せ、非同期で進捗を確認していた」と指摘しています。
エージェントは、Cisco BroadWorksの認証不要のXML外部エンティティ(XXE)の脆弱性「CVE-2026-20320」を悪用し、通信事業者のネットワークに侵入しました。Ciscoはこの脆弱性を8月に修正しています。
その後、エージェントはLiferayの脆弱性(CVE-2020-7961)を突き、複数の内部ネットワークにまたがるホストでroot権限を取得しました。さらにJBoss/RichFacesの脆弱性(CVE-2013-2165)を悪用して、2つ目の足がかりも確保しています。Malbearは、エージェントが標的にした、あるいはツールキットに保持していた脆弱性として、ほかにも十数件を挙げています。ただし、いずれも悪用が確認されたとはされていません。
Linuxの脆弱性PwnKit(CVE-2021-4034)の悪用を試みた際にはエンドポイントセキュリティに阻まれましたが、エージェントはオペレーターの指示なしに手法を切り替えました。トンネリングツールもブロックされると、代替ツールを自ら作成しています。
患者データや監視データにまでアクセスしたと主張
Malbearによると、回収した記録からは、エージェントが数十組の認証情報、秘密鍵、ある医療機関のActive Directoryデータを抽出していたことがわかりました。
エージェントはまた、初期設定の認証情報が残っていたTrakCareのOracleデータベース経由で、加入者の課金記録や、Malbearが「数百万件の患者記録」と表現するデータに到達したと報告していました。
レポートには、この通信事業者のマネージドサービスの顧客を対象とした約80件のZabbix監視バックアップも記載されていました。
ただし、Malbearの投稿では、これらの主張を被害組織に確認したのかどうかは明らかにされていません。実際に持ち出されたデータと、持ち出しの準備段階にとどまったデータの区別や、13組織すべてが侵害されたのかどうかも不明です。
Malbearは、この活動は中国系のオペレーターによるものと一致するとの見方を示していますが、国家支援の攻撃者との関連づけは行っていません。推奨事項としては、インターネットに公開されたサポート終了済みのJBoss Application Server 6のインスタンスを侵害済みとみなして対処することや、内部トラフィックでトンネリングを監視することなどを挙げています。
翻訳元: https://www.infosecurity-magazine.com/news/operation-snowball-ai-telecom/