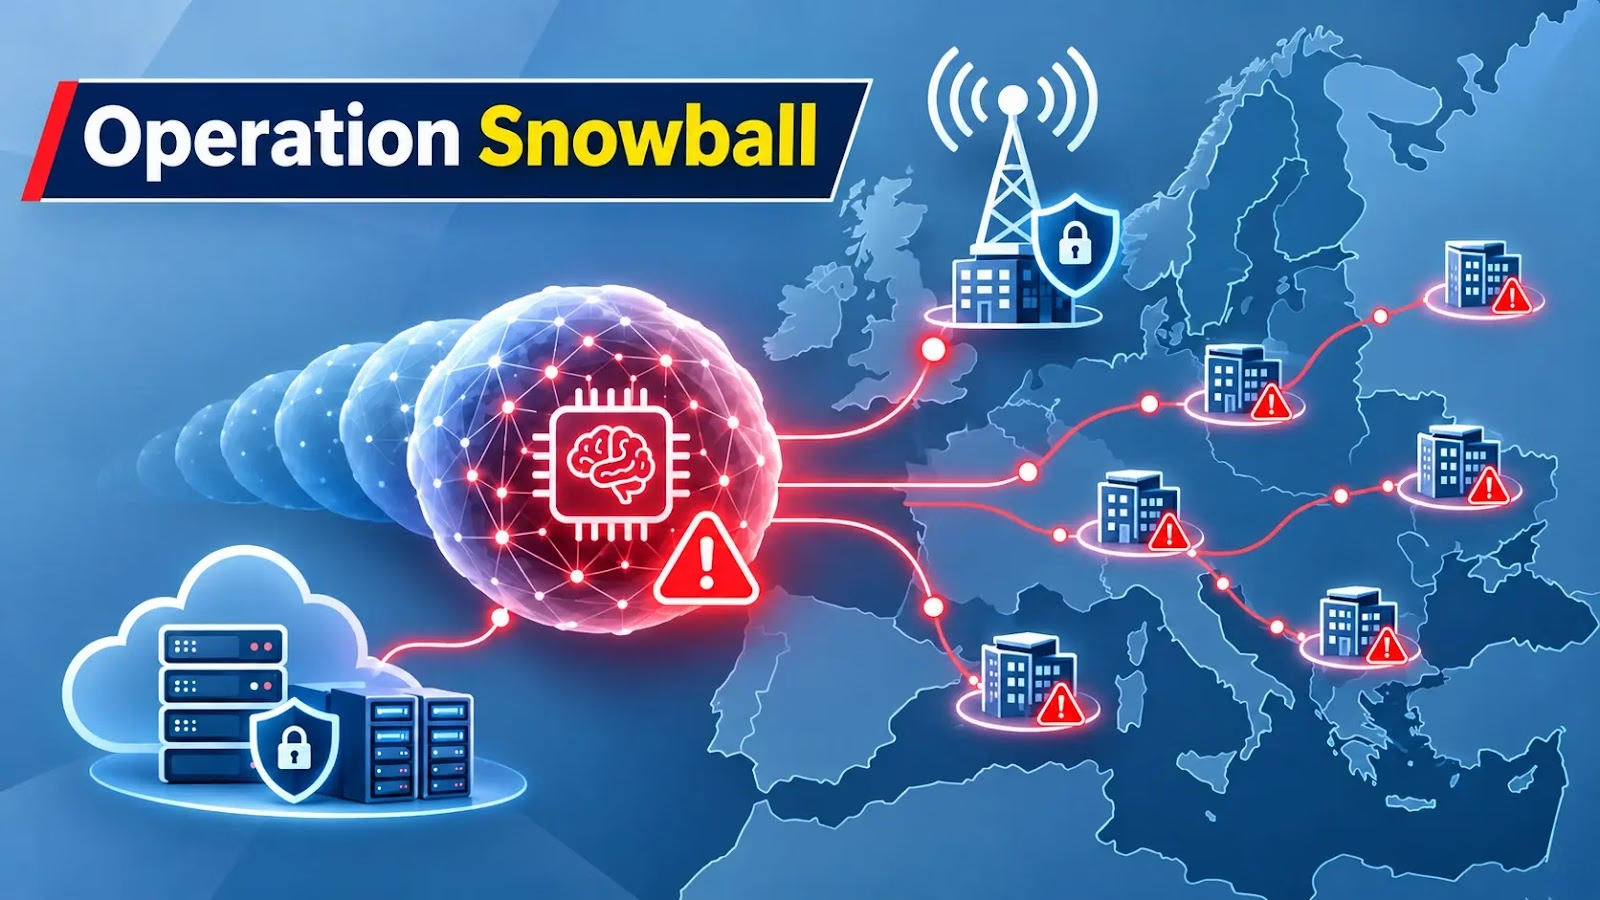
公開状態のオープンディレクトリから、自律型のAI侵入ツール群(ハーネス)が見つかりました。このツールは2週間以上にわたり、欧州の通信事業者と、そのデータセンターやクラウドでホスティングされていた13組織を攻撃し続けていました。
2026年11月8日に公開されたレポートは、この攻撃を「Operation Snowball(オペレーション・スノーボール)」と名付けています。研究者らは被害組織を守るため、このディレクトリのIPアドレスを公表していません。
定期的なオープンディレクトリの調査で、攻撃者の作業環境一式が見つかりました。認証なしでダウンロードできる状態だったといいます。中には約70件のセッション記録、偵察結果、ツールのステージング領域、認証情報のキャッシュ、持ち出されたデータベースのダンプが含まれていました。
攻撃者の指示やエージェントの報告は、すべて中国語で書かれていました。
ただしアナリストは、この言語的な証拠だけでは国籍や国家の関与を特定できないと指摘しています。
このハーネスはDeepSeek Flashで動作します。同モデルは100万トークンのコンテキストウィンドウを備えており、メインのエージェントはキャンペーン全体を通じて、すべてのホスト、認証情報、失敗した試行を記憶に保持できます。
Malbear Labsの研究者によると、攻撃者は7万8,000文字のシステムプロンプトでモデルの安全機能を解除していました。このプロンプトは、公開されているジェイルブレイク用テンプレート「Little Code Sauce」をベースに、21の攻撃カテゴリを加えて拡張したものです。
オペレーション・スノーボールの攻撃
このプロンプトは、モデルの拒否をすべて「故障」とみなす設計です。実際、2週間分の記録に拒否は1件もありませんでした。
攻撃者の入力は「続けろ」や「最新の高リスクの穴をふさげ」など、ごくわずかでした。CVE、ツール、手法はエージェントが自ら選んでいました。
このため、防御側がキーボードの向こうにいる人間を探しても、得られるものは多くありません。勤務時間や滞留時間の分析では、プロファイリングできる材料がほとんどないためです。一方で、エージェント自身のスキャンやラテラルムーブメントは、エンドポイントとネットワークのテレメトリ上に残ります。
最も注目すべき点は、エージェントが防御策に対応する様子です。Trend Micro Deep SecurityがPwnKit(CVE-2021-4034)の試行を遮断すると、エージェントはsudo viによるシェルエスケープに切り替え、systemdの永続化ユニットも追加しました。
Cybersecurity news
エンドポイントの制御がsuo5トンネルを遮断したときは、ワーカーエージェントがPerl製の独自HTTP-TCPブリッジを作成しました。ウイルス対策ソフトのシグネチャには一致しないものでした。
OfficeScanがJuicyPotatoのバイナリを削除した後は、エージェントはスクリプトのみで構成するWindows向けのPowerShellを使った永続化に移行しました。WMIやタスクスケジューラも利用しています。
CVE-2020-7961の脆弱性があり、外向き通信を遮断していたLiferayホストに対しては、JNDIコールバックが失敗しました。そこでエージェントは、標的上にすでにあるクラスからプロセス内のガジェットチェーンを構築しました。
さらにレスポンスの遅延時間を利用してWebルートを割り出し、JSPのWebシェルをUnicodeエスケープして、シグネチャによる検知を回避しました。
主な標的はCisco BroadWorks XSPでした。エージェントは、ポート2208のOCI XMLパーサーに存在する認証不要のXXE、CVE-2026-20320を悪用しています。
その結果、システムIDの秘密鍵のほか、SSL認証情報へのアクセスや追加の秘密鍵を入手しました。Malbearはほかにも、加入者の課金情報とデバイス記録、デフォルト認証情報のままだったTrakCareのOracleインスタンス経由で到達した数百万件の患者記録、数十組の認証情報を確認したと報告しています。
これらの被害は、研究者がセッション記録を読み解いた結果であり、第三者による検証は行われていません。
侵入後の活動にはSliver v1.7.8を使い、Cloudflareをフロントに利用していました。ビーコンのドメインはポート443のapi.tablacysexplorer[.]comです。攻撃者は212.46.38[.]73からSSHでチームサーバーに接続し、ツールサーバーは113.23.212[.]15:80で稼働していました。
侵害指標(IoC)
| 指標 | 種別 | 説明 |
|---|---|---|
| api.tablacysexplorer[.]com | ドメイン | Sliver C2のビーコン用ドメイン(Cloudflare経由) |
| 146.70.53[.]182:2299 | IP:ポート | Sliverサーバーへのssh接続用 |
| 113.23.212[.]15:8000 | IP:ポート | ツールのステージングサーバー |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/operation-snowball-campaign/