CISAとFBIは、保健福祉省(HHS)、農務省(USDA)、運輸省(DOT)とともに、産業用冷凍システムやコールドチェーン監視システムを狙ったサイバー攻撃が世界各地で続いているとして、警告を発しました。
2026年11月5日に公表された共同ファクトシートは、食品、医薬品、化学物質をはじめとする温度管理が必要な製品を守るコントローラーを保護するよう、重要インフラの運用事業者に呼びかけています。警告の対象は、医療・公衆衛生、化学、食品・農業、運輸システムなど複数のセクターです。
これらのセクターでは、温度の自動監視、継続的なログ記録、霜取り管理、エネルギーの最適化のために、ネットワークに接続された冷凍設備を利用しています。攻撃者がこうした機能を狙えば、事業の継続性だけでなく、保管中の在庫そのものの物理的な健全性も脅かされかねません。
CISAとFBIが産業用冷凍システムへの攻撃に警告
当局は、小売食料品店や低温倉庫にある電子温度コントローラーや業務用冷凍システムを狙った不正な活動を確認しています。未修正のソフトウェア、インターネットからアクセスできるインターフェース、脆弱な設定などが、攻撃者の侵入口になり得ます。
ファクトシートは、悪用の手法として認証バイパスや任意コードインジェクションなどの問題を挙げています。ただし、具体的な脆弱性や影響を受けるメーカーは明らかにしていません。
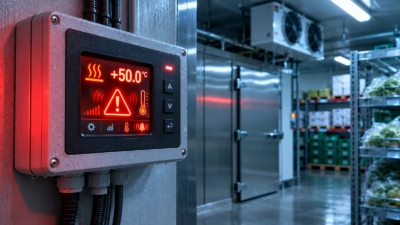
攻撃が成功した場合、攻撃者は設定を遠隔から書き換え、冷凍ユニットを連続的な加熱や霜取りサイクルに追い込むおそれがあります。想定される影響は、在庫の損失、機器寿命の短縮、火災の危険、不適切に保管された製品を消費者が口にすることによる間接的な被害などです。ただし、これらはあくまで起こり得る結果です。標的となったすべての施設で物理的な被害が出たことを確認したものではありません。
さらに攻撃者は、運用担当者が現在の温度を確認できなくなる「可視性の喪失(denial-of-view)」状態を作り出す可能性もあります。この点は、コントローラーの完全性を守りつつ、監視機能の可用性も確保するという、別のセキュリティ上の課題を示しています。
Cyber security news
防御側には、確実な可視性を確保しながら、運用パラメーターの不正な変更を防ぐことが求められます。リスクを軽減するため、ガイダンスは安全な運転限界を設定し、機器が許容温度範囲から外れた際にアラートを出すよう推奨しています。
フランスの血液事業者を狙った冷凍設備への攻撃に関する報道は、コントローラーの設定を慎重に解釈すべき理由を示しています。書き換えられた温度設定値は、機器に対する指示にすぎません。保管されていた製品が実際にその温度に達した証拠ではないからです。調査担当者は、設定の改ざんと、検証された保管状態や、その結果生じた製品の損傷とを区別する必要があります。
当局が最優先に挙げるのは、コントローラーのパネルを公共のインターネットから切り離すことです。やむを得ず遠隔接続を使う場合は、保護され、更新されたファイアウォールやエッジデバイスを経由させます。運用技術(OT)は、業務システムから分離した専用の仮想ローカルエリアネットワーク(VLAN)に配置すべきです。公開状態にある産業用コントローラーに関する同様の警告も、直接の露出をなくす必要性を裏付けています。
追加の対策としては、デフォルトパスワードの変更、強力な認証情報の徹底、可能な範囲でのフィッシング耐性のある多要素認証の導入、ファームウェアの更新、サポート切れ機器の交換などがあります。許可された変更を制限するため、デバイスとIPアドレスの許可リストも活用すべきです。
組織はそのほか、検証済みのオフラインバックアップの維持、ログの確認、デバイス側のログが使えない場合のネットワーク通信の収集を行い、不審な活動をCISAまたはFBIに報告する必要があります。これらの対策は、アクセス制御、復旧、検知を一体として扱うものです。ファームウェアの更新だけで、業務停止を招く攻撃を十分に防げるとは見なしていません。
Cyber security news
SOCにアラートの文脈を提供し、インシデントを迅速に止めましょう。16,000のSOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/cisa-and-fbi-warn-of-cyberattacks/