CISAとFBIは、ハッカーが世界各地の産業用冷凍システムやコールドチェーン監視システムを標的にしていると警告しました。食品や医薬品、機器、温度管理が必要な物資が脅かされる恐れがあります。
両機関は2026年11月5日、HHS、USDA、DOTとともに共同ファクトシートを公開し、運用事業者に対して、インターネットに露出しているコントローラーを直ちに保護するよう促しました。
今回の警告は、医療、化学、食品・農業、運輸の各分野の組織が対象です。自動化された温度監視やログ記録に依存する冷蔵輸送サービスも含まれます。
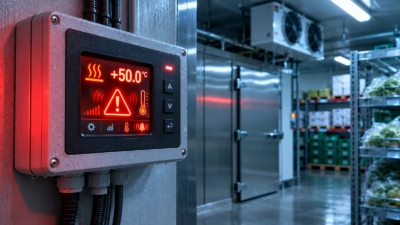
攻撃者は、小売の食料品店やコールドストレージ施設に導入されている電子温度コントローラーや業務用冷凍コントローラーを狙っています。
両機関は、認証バイパス、任意コードインジェクション、脆弱な設定が悪用経路になり得ると指摘しています。コントローラーが侵害されると、侵入者が遠隔から動作設定を書き換え、冷凍ユニットを連続加熱や霜取りサイクルに追い込む可能性があります。
これらの産業用制御システムは、デジタルの管理機能を物理的なプロセスに直接結び付けています。そのため、不正な設定変更は業務を妨げるだけでなく、破壊的な被害につながる恐れがあります。
ファクトシートは、想定される影響として、温度の変動、機器の寿命短縮、火災の危険、在庫の損失を挙げています。不適切な状態で保管された製品を消費者が口にすれば、間接的に健康被害が及ぶ可能性もあります。
攻撃者が「表示妨害(denial-of-view)」状態を引き起こし、運用担当者が現在の温度を確認できなくすることも考えられます。
フランスの血漿用冷凍庫に対する攻撃を伝える別の報道は、温度設定値の操作を慎重に調査すべき理由を示しています。悪意あるコントローラーへの指示、計測された保管温度、製品の実際の温度は、それぞれ別の量であり、被害の証拠として互いに置き換えることはできないためです。
両機関が最優先に挙げるのは、とりわけコントローラーパネルについて、公開インターネットへの露出をなくすことです。リモートアクセスがどうしても必要な場合、運用事業者はファイアウォールやエッジデバイスで保護し、その機器を最新の状態に保つ必要があります。
CISAは、専用の制御技術(OT)向け仮想LAN(VLAN)を使い、冷凍設備を業務ネットワークから分離すべきだと述べています。
OT資産のインベントリを維持することも、この取り組みの助けになります。コントローラー、通信プロトコル、ネットワークアドレス、ファームウェアの依存関係を把握でき、交換が必要なサポート切れ機器も特定できるためです。
ガイダンスはさらに、許可された システムだけが変更できるよう、デバイスとIPアドレスの許可リストを導入することを勧めています。運用事業者は、デフォルトパスワードを変更し、強力なパスワードポリシーを徹底し、可能な限りフィッシング耐性のある多要素認証を導入する必要があります。
ファームウェアの更新は、体系的なライフサイクル管理と組み合わせるべきです。メーカーのサポートが終了した機器は洗い出して退役させます。最新のバックアップはオフラインかつオフサイトで保管し、復元のテストも行ってください。
これらの対策は、初期侵入の機会を減らすだけでなく、侵害や機器の障害が起きた後に冷凍設定を復旧するという運用上の課題にも対応します。
防御側はログ記録を有効にし、想定外の動作がないか記録を確認してください。コントローラーに使えるログがない場合、両機関は資産間のネットワークトラフィックや通信を収集するよう推奨しています。
運用事業者は、下流側の安全な設定値の上下限を定め、逸脱があれば警告を出すようにしてください。不審な活動はCISAまたはFBIに報告します。サプライチェーンへの影響が医療提供を脅かす場合、医療機関はHHSに連絡してください。なお、ファクトシートは、特定の攻撃者、マルウェアファミリー、悪用されたCVEを挙げていません。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/cisa-fbi-industrial-refrigeration-systems/