攻撃者は、新たに公開されたセキュアシェル(SSH)の脆弱性を、9時間足らずで悪用し始めました。脅威グループは、世界中のインターネット基盤を対象に、OpenSSHの重大な脆弱性「SSHole」を狙っています。研究者は、Alpine Linuxを稼働させた実環境さながらのおとりシステムに対する、実際の侵入の試みを確認しました。さらに攻撃者は、侵害したノードでroot権限の奪取にも成功しています。システム管理者は、ベンダーが提供するパッチを直ちに適用し、運用環境を保護する必要があります。
ハニーポットで確認された迅速な野放しの悪用
Previdianのセキュリティ研究者は、世界規模のハニーポットセンサーネットワークを通じて、最初の侵入の試みを検知しました。監視テレメトリではまず、日本のIPアドレス1つから発信された8回の連続した接続試行が確認されました。その後、攻撃は15の異なる攻撃の波へと拡大し、8カ国の10アドレスから発信されました。4つの独立したセンサーが、脆弱性の公開から数時間以内にこうした探索行為を観測しています。
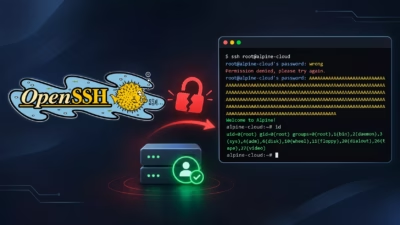
たとえば、ネットワークアドレス89.116.89.18から活動していた攻撃者の1人は、極端に長いパスワード文字列を送信しました。この攻撃者は、通常の対話型シェル環境を起動せず、非対話型のセッションを実行しています。接続後は、自動化されたスクリプトがid、uname、hostnameといった標準的な偵察用バイナリを呼び出しました。Previdianが公開した脅威インテリジェンスレポートによると、攻撃者はAlpine Linuxのハニーポットで管理者権限を奪取しました。
認証バイパスの仕組み
この重大なセキュリティ上の弱点は、PAMのサポートなしでmusl libcを使用するLinuxシステム上に構成された、特定のOpenSSH環境に影響します。根本的な検証の不具合により、セキュアシェルデーモンは、権限のないアカウントに対する認証トークンを受け入れてしまいます。特に重要なのは、この攻撃手法が複雑なエクスプロイトチェーンではなく、単純な認証情報の入力だけで成立する点です。そのため、脅威アクターは情報公開のほぼ直後に、この脆弱性を武器化しました。
加えて研究者は、GitHub上に公開された概念実証(PoC)リポジトリが複数出現していることも確認しました。一部のスクリプトは実際に機能するバイパス手法を示していますが、そのほかには、警戒心の薄い研究者にトロイの木馬化されたペイロードを送り込むものもある可能性があります。セキュリティチームは、公開されているエクスプロイトスクリプトを、極めて慎重に扱う必要があります。
侵入の検知とシステムログの確認
システム管理者は、/var/log/messagesにある運用中のシステムログを、直ちに調べるべきです。特にエンジニアは、パスワードが無効化されているアカウントに関連する、異常なパスワード受理のエントリを探す必要があります。doasによる不審な権限昇格や、見覚えのないユーザーの追加は、侵入の可能性を示しています。authorized_keysファイルに不正な変更を見つけた場合は、直ちにそのサーバーを隔離してください。
対策とOpenSSH 10.6p2へのアップグレード
OpenSSHの開発者は、この危険な認証バイパスを緩和するため、メンテナンスバージョン10.6p2をリリースしました。管理者はサーバーのパッケージをアップグレードし、バックグラウンドで動作するsshdサービスを直ちに再起動する必要があります。パッケージファイルを更新しただけでは、稼働中のプロセスは脆弱なままとなり、侵害が続くおそれがあります。代替策として、sshd_configでPasswordAuthentication noを設定し、パスワード認証を無効化する方法もあります。最終的には、暗号化されたSSH鍵へ移行することで、認証情報を狙ったバイパスの手口に対する包括的な防御が可能になります。
翻訳元: https://meterpreter.org/openssh-sshole-vulnerability-exploited/