ハッカーがOpenSSHの脆弱性「SSHole」(CVE-2026-123158)を積極的に悪用し、コマンドの実行や認証情報の窃取、永続的なアクセスの確立を行っています。
複数のセキュリティ企業が攻撃を確認しています。それによると、悪用の試みは概念実証(PoC)エクスプロイトが公開された11月5日に始まり、翌日には悪用の成功が記録されました。
セキュリティ研究者のOzgun Kultekin氏が先週公開したSSHoleは、musl系の一部のLinuxシステムで動作するOpenSSHの認証を回避できる脆弱性です。対象には、クラウドや仮想環境で使われる軽量ディストリビューションのAlpineも含まれます。
この脆弱性を突くと、パスワードによるログインを防ぐためにパスワードハッシュをアスタリスク(*)に設定したアカウントにも、ログインできてしまいます。
サイズが過大なパスワードを送ると、muslのパスワードハッシュ関数がエラー時に*を返します。OpenSSHはこれを誤って、アカウントに保存されている値との一致と判断してしまいます。
Kultekin氏によると、悪用には特定の認証設定が必要です。有効なパスワードハッシュを持つアカウントは影響を受けません。一方、侵害されたアカウントがパスワード不要の管理者権限を持っている場合は、root権限の奪取につながる可能性があります。
OpenSSHのメンテナーは、11月5日にリリースしたバージョン10.6p2でこの脆弱性を修正しました。エクスプロイトコードは、その約4時間後に公開されています。
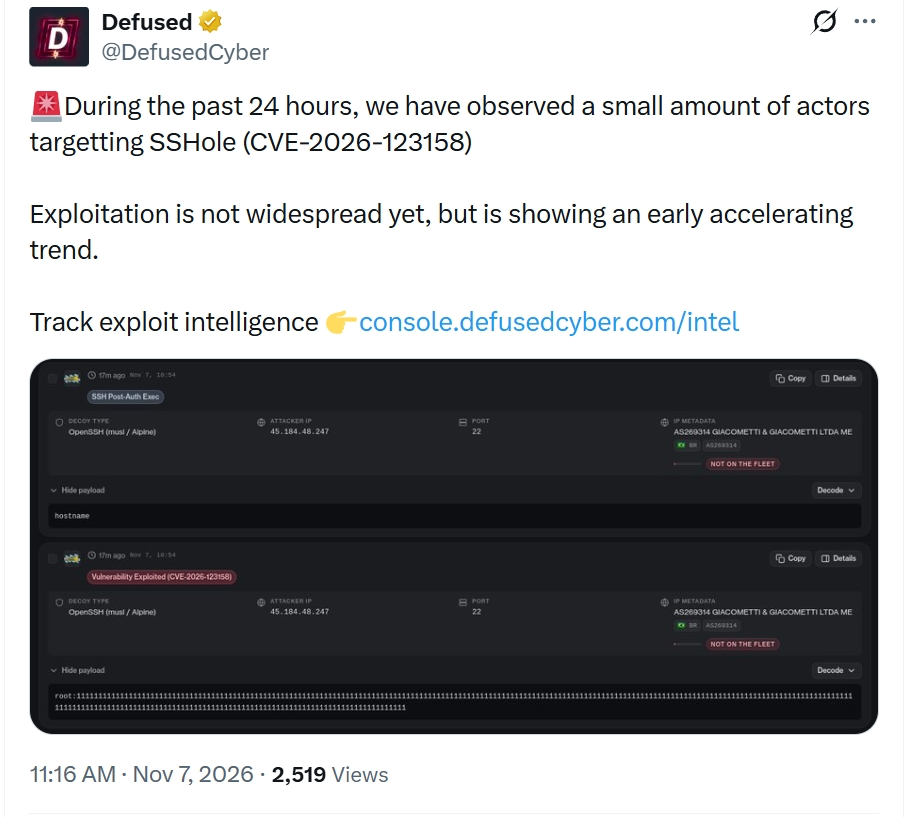
フィンランドのセキュリティ企業Defusedは、週末に「少数の攻撃者」がSSHoleの悪用を試みているのを観測したと明らかにしました。ただし、活動は広範囲には及んでいないといいます。
脅威インテリジェンス企業のGreyNoiseは、実環境でのSSHoleの悪用成功を初めて記録しました。時刻は11月7日0時46分(UTC)で、修正から約40時間後のことです。
研究者らは、GreyNoiseが保護するネットワークを狙った16件の悪用成功の連鎖を記録しました。攻撃元は、侵入後の活動に関連する6つの送信元IPアドレスです。ただし同社は、これらの攻撃がSSHoleをめぐる活動全体を代表するものではないとしています。
GreyNoiseが観測した攻撃では、攻撃者がシステムとコンテナの偵察を実行し、クラウドのメタデータサービスに問い合わせました。さらに、パスワードハッシュやrootのSSH鍵の読み取りを試み、永続的なアクセスを得るためにSSHの「authorized_keys」ファイルの改ざんも試みています。
ある攻撃者はroot権限を奪い、Python製のコマンド&コントロール(C2)エージェント「TAC Agent」をインストールしました。しかし、このインプラントはC2サーバー「tac.vpnla[.]org」に接続できず、タスクを一度も受け取っていません。
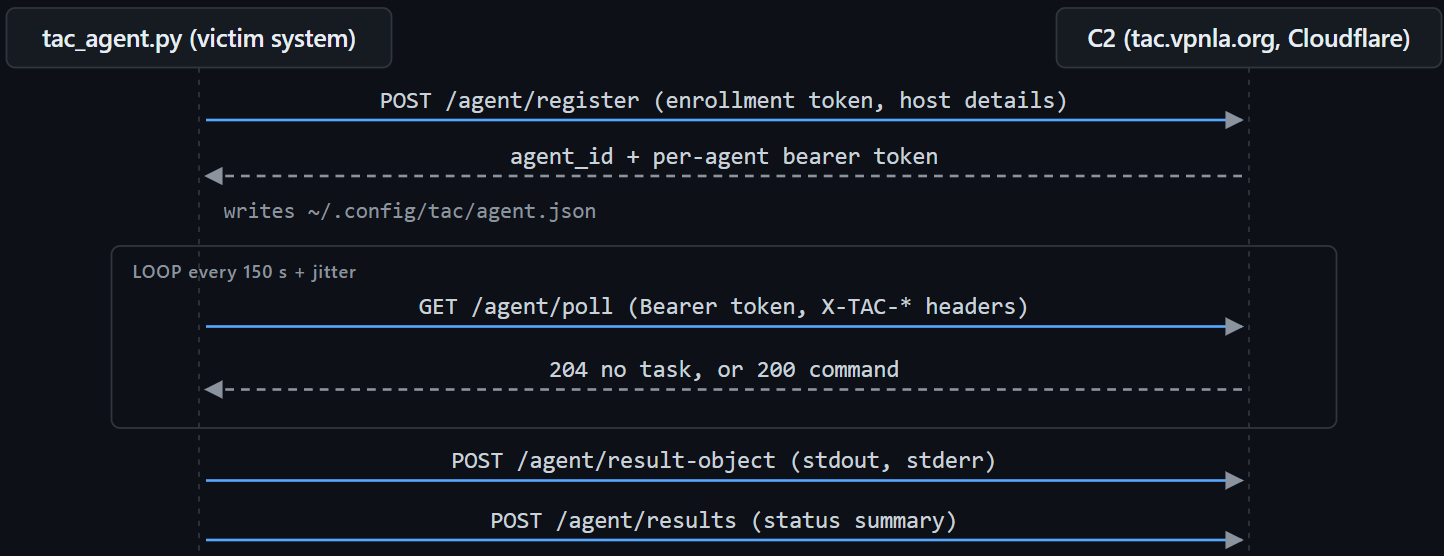
TAC Agentのペイロードを分析したところ、このインプラントはシェルコマンドの実行、広範なシステム偵察、ファイルのアップロード/ダウンロードに対応しており、自己更新も可能であることがわかりました。
このエージェントには永続化機能がないため、攻撃者はスタートアップサービスを設定して常駐させようとします。
GreyNoiseは、インプラントのコメントやログ、エラーメッセージが中国語だったと指摘しています。他の証拠と合わせれば、攻撃者の出所を特定する手がかりになる可能性があります。
自動化された運用の可能性を示す発見もありました。ツールの有無を確認する処理が欠けており、その結果が返るため、自動化されたプランナーが攻撃を進めるために必要に応じてコマンドを修正できる可能性があります。
GreyNoiseは全体で、ポート22に対するスキャンを2750万件、SSHセッションの試行を2010万件記録しました。ただし、これらがSSHoleの攻撃だと確認されたわけではありません。
ネットワークセキュリティ企業のPrevidianのセンサーも、SSHoleの悪用成功を確認しました。テレメトリーデータによると、9カ国13個の攻撃元IPアドレスから20件の試行がありました。
攻撃的セキュリティ企業のwatchTowerは11月6日、SSHoleがボットネットや暗号資産マイニングに関連する攻撃で悪用されているのを観測したと発表しました。
システム管理者は、できるだけ早くOpenSSHを更新するか、SSHoleの影響を受けるシステムでSSHのパスワード認証を無効にしてください。
あわせて、/etc/shadowのパスワードフィールドが*のアカウントで、想定外のパスワードログインが成功していないかを確認することも推奨されます。不正なSSH鍵や、TAC Agentのファイル、スタートアップサービスの有無も点検してください。