世界最大の暗号資産取引所Binanceは、新たに登場した地下サイバー犯罪フォーラムで「ShinyHunters」のハンドル名を使う攻撃者が主張した新たなセキュリティ侵害を否定しました。
この攻撃者は、恐喝グループShinyHuntersのなりすましとみられます。Binanceのユーザー3億3,500万人分の記録だと主張するデータを売りに出していました。
盗まれたとされる情報には、本人確認(KYC)書類、社内インフラに関する情報、ユーザーのアカウントパスワード、暗号資産ウォレットの秘密鍵、取引履歴、メールアドレス、電話番号が含まれるとしています。
攻撃者はこのデータに対して90万ドルを要求し、Binanceに残された選択肢は「支払うか、流出させるか」の「2つだけ」だと主張しています。
これに対し、Binanceの広報担当者はBleepingComputerに対し、侵害の証拠は見つかっておらず、詐欺である可能性が高いと述べました。
広報担当者は「この出品に関連して、Binanceのシステム、顧客のKYCデータ、アカウント認証情報、ウォレットの秘密鍵、社内インフラ情報が侵害されたという証拠は確認していません」と述べています。
「過去の同様の出品では、Binanceのシステムへの侵害ではなく、ユーザー自身の端末から収集されたインフォスティーラー(情報窃取型マルウェア)のデータが使われていることがよくありました」
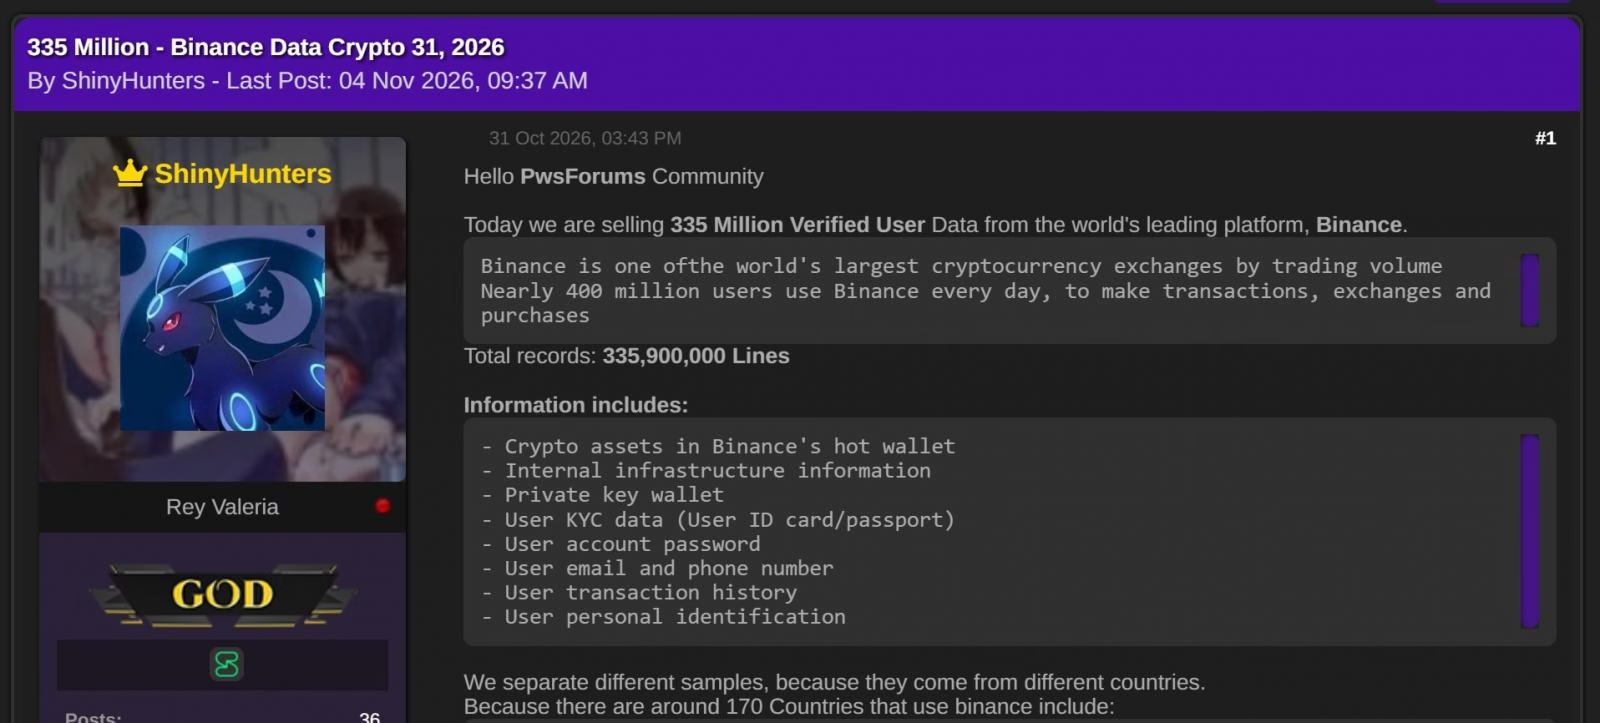
Binanceは、この侵害の主張が同取引所のユーザーデータの保管方法と矛盾する点もいくつか説明しました。BleepingComputerが聞いたところでは、Binanceはユーザーの外部ウォレットの秘密鍵を保持しておらず、パスワードも平文では保存していません。また、攻撃者がフォーラムの投稿で言及した一部の法域では、すでに事業を行っていないということです。
フォーラムの他のユーザーも、攻撃者の主張に懐疑的な見方を示しました。売りに出されたデータが本物かどうかを疑い、「すべてのウォレットの秘密鍵を握っているなら、なぜそれを売る必要があるのか」と問いかけています。
Binanceは今回の侵害の主張を否定する一方で、パスワード、2FAコード、シードフレーズ、秘密鍵は決して他人に教えないよう、また、フィッシングの試みにも警戒するよう利用者に呼びかけています。
この件は、先週Binanceが認めた 事案に続くものです。北朝鮮のハッカーが偽の採用面接で従業員をだましてマルウェアをインストールさせ、同社のウォレットインフラを侵害して約63億4,000万ドル相当の暗号資産を盗み出したというものです。
FBIは、この侵害が北朝鮮政府支援のハッキング集団TraderTraitorによるものだと断定しました。TraderTraitorは、Lazarus Group、Jade Sleet、APT38としても追跡されています。
TraderTraitorは過去にも大規模な暗号資産窃取事件に関与したとされています。2025年2月のBybitハッキングでの15億ドルの窃取もその一つです。