米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は火曜日、深刻度の高いCisco BroadWorksの脆弱性が実際の攻撃で悪用され始めていると警告しました。
Cisco BroadWorksは、クラウド型ユニファイドコミュニケーション(UC)ソフトウェアのプラットフォームです。通信事業者やマネージドサービスプロバイダー(MSP)が、法人顧客向けにブランド化したクラウドPBX、音声、コラボレーションの各サービスを提供するための基盤エンジンとして使われています。
この脆弱性はCVE-2026-20320として追跡されています。Open Client Interface(OCI)のXMLパーサーにおけるXML外部エンティティ(XXE)参照の不適切な制限が原因です。認証されていないリモートの攻撃者が、細工したXMLメッセージを送信することで、脆弱なシステムから機密性の高い設定情報を読み取れる可能性があります。
Ciscoは8月にこのバグを修正した際、次のように説明していました。「この脆弱性は、外部エンティティの解決がデフォルトで許可されているため、XMLエントリが適切に解析されないことに起因します。攻撃者は、細工したXMLメッセージをOpen Client Interface – Provisioning(OCI-P)サービスに送信することで、この脆弱性を悪用できる可能性があります」
CISAは火曜日、CVE-2026-20320が悪用されていると指摘し、悪用が確認された脆弱性(KEV)カタログに追加しました。拘束力のある運用指令(BOD)26-04に基づき、連邦文民行政機関(FCEB)に対し、2週間後の11月24日までにシステムを保護するよう命じています。
BOD 26-04の対象は連邦機関のみですが、CISAは民間企業を含むすべてのセキュリティチームに対し、進行中の攻撃からネットワークを守るため、この脆弱性へのパッチ適用を優先するよう強く求めました。
CISAは次のように警告しています。「この種の脆弱性は、悪意あるサイバー攻撃者が頻繁に使う攻撃経路であり、連邦政府機関に重大なリスクをもたらします。BOD 26-04が適用されるのはFCEB機関のみですが、CISAはすべての組織に対し、リスクに基づく脆弱性管理を取り入れ、KEVカタログに掲載された脆弱性の修正を優先するよう推奨します」
自律型AI攻撃の標的に
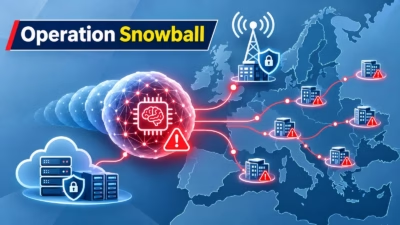
CISAは、CVE-2026-20320を悪用した実際の攻撃について詳細を明らかにしていません。一方、脅威インテリジェンス企業のMalbear Labsは、週末に公表した報告で、中国語を話す攻撃者がこの脆弱性を悪用したと明らかにしました。攻撃者はジェイルブレイク(制限解除)したAIモデル「DeepSeek Flash」を利用し、欧州の通信事業者と、そのデータセンターやクラウドインフラを使っていた13の組織を狙ったということです。
攻撃の中心となったのは、この通信事業者のBroadWorks XSP(eXtended Services Platform)でした。Malbear Labsは、全ユーザーの加入者設定を保存するBroadWorks Provisioning Serverも、認証なしでディレクトリ一覧を閲覧できる状態で露出していたことを確認しています。
Malbear Labsは次のように述べています。「エージェントは、BroadWorksのOCI XMLパーサーに存在する認証不要のXXE、CVE-2026-20320を悪用しました。ポート2208に細工したOCIリクエストを送ると、XMLパーサーがサーバーのファイルシステムから任意のファイルを読み取ります。事前の認証は必要ありません」
「エージェントはXSPホストから、システムIDの秘密鍵、3組のSSL認証情報、さらに3つの秘密鍵を入手し、証明書との一致も確認しました。システムID鍵は、BroadWorksプラットフォームが自身のコンポーネント間の認証に使うものです。この鍵を持っていれば、コンポーネント間の通信でXSPになりすませます」
CISAは2021年11月以降、103件のCisco製品の脆弱性を悪用が確認された脆弱性のリストに追加しています。このうち7件は、ランサムウェアグループにも悪用されています。