
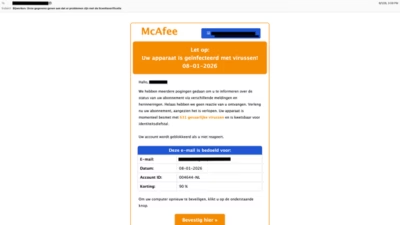
フィッシング攻撃、正規メールインフラとURL偽装を悪用しセキュリティフィルターを回避
フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
Virus Bulletinが実施した2026年第3四半期のVBSpamテストによると、サイバー犯罪者は信頼できるように見える送信者、複数段階のリダイレクトチェーン、そして難読化されたURLを組み合わせて使う手口を強めており、メールセキュリティツールの回避を図っているといいます。 今回16日間にわたって実施されたテス