脅威アクターがMicrosoft Teamsの外部チャット作成機能を悪用し、従業員を狙って組織への初期アクセスを試みていることが、Arctic Wolfの新たな調査で明らかになりました。
研究者らによると、この機能が悪用された事例は400件以上に上ります。いずれも、ITサポートを装う「極めて一貫した」手口が使われていました。
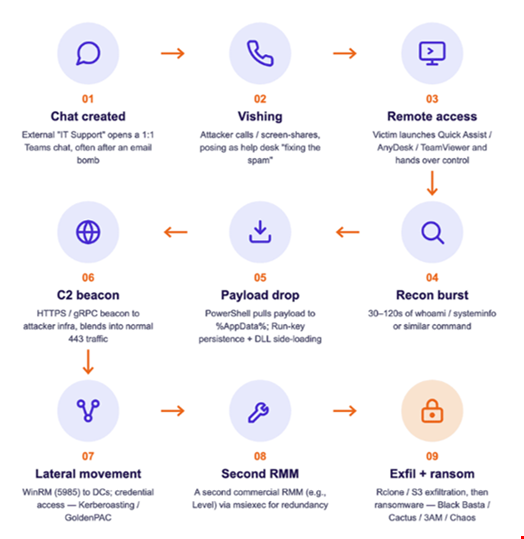
攻撃の流れは非常に素早く、被害者が最初のソーシャルエンジニアリングのメッセージに応じてから、ペイロードが実行されるまでに要する時間は15分足らずです。
攻撃者は短時間のうちに複数の被害者を狙うことも多く、自動化を使っている可能性があります。
Arctic Wolfの研究者らは、10月26日付で公開したレポートで次のように述べています。「調査した活動全体を通じて、攻撃者はメール爆弾、説得力のあるITサポートへのなりすまし、新規作成したテナントとドメイン、そして迅速なソーシャルエンジニアリングを組み合わせていました。一見ありふれたチャットから被害者をリモートアクセスやペイロードの実行へと誘導し、場合によってはさらに広範な侵害にまで至っています」
研究者らは、これらの攻撃の実行者を特定していません。ただし、Teamsの外部チャットを初期アクセスの手段として使う手口は、Black Bastaをはじめとするランサムウェアグループも用いてきたと指摘しています。
脅威アクターは本物らしく見えるTeamsのIDを用意
Arctic Wolfによると、Microsoft Teamsの外部チャット機能は、ソーシャルエンジニアリングを仕掛ける有効な手段になっています。攻撃者が自らを正規のユーザーのように見せかけられるためです。
Teamsの外部アクセスは初期設定で有効になっています。双方のテナントが外部アクセスを許可していれば、別のMicrosoft 365テナントにいるTeamsユーザーなら誰でも、組織の従業員を検索し、チャットや通話ができます。
確認された事例では、脅威アクターは新規作成または取得したMicrosoft 365テナントを使い、外部のTeams IDを用意していました。ケースの30〜40%では、既定のonmicrosoft[.]comテナントドメインが使われています。このドメインは検証が不要で、数分でプロビジョニングできます。
攻撃者は通常、サポート、IT、管理者、ネットワーク、ヘルプデスクといった語をテナント名に選び、末尾に数字の365を付けることもありました。ITサポート担当者のように見せるためです。
さらに「IT Service Desk – Liam」のような架空の名前を使い、組織のサービスデスクに所属する実在の担当者からのメッセージに見せかけていました。
少数の事例では、信頼性を高めるために、送信者のテナント名に実在する企業名が含まれていました。
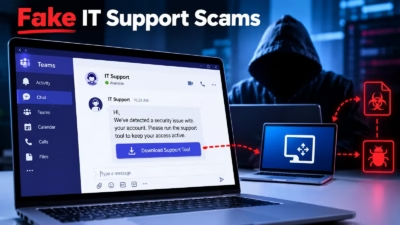
「かなりの数」の攻撃では、標的のメールボックスに数分間でニュースレターや購読確認のメールが数百通届く「メール爆弾」が仕掛けられていました。
その直後、攻撃者はTeamsで「ITサポート」を名乗るメッセージを送り、自分たちが引き起こしたばかりの問題を解決すると持ちかけます。
最初の接触後、攻撃者が次に狙うのは、正規のリモート監視・管理(RMM)ツールを通じて、キーボードを直接操作できるアクセスを得ることです。大半の事例で最も多く使われたのは、Windowsに標準搭載されているためインストール不要のクイックアシストでした。
最初の通話の後も持続的なアクセスを確保したい場合、攻撃者はAnyDeskやScreenConnectといった市販のRMMツールに切り替えます。
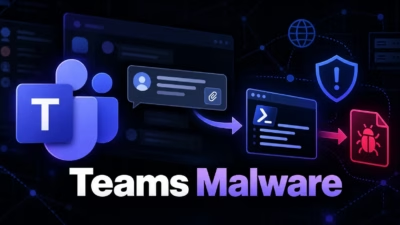
こうしたRMMツールを使うと、攻撃者はPowerShellのペイロードを実行し、ランサムウェア攻撃などを目的に組織のネットワーク内を横展開できます。
一部の事例では、ユーザーがPowerShellコマンドを実行し、ダウンロードしたファイルを起動するよう指示されていました。
セキュリティチームがTeamsを悪用した攻撃から身を守る方法
Arctic Wolfの研究者らは、初期アクセスを狙ったTeams外部チャット機能の悪用に対し、防御側が取るべき対策を複数挙げています。主な内容は次のとおりです。
- Teams管理センターの[ユーザー]→[外部アクセス]で「特定の外部ドメインのみを許可」を選び、組織が実際に連携しているパートナーのドメインだけを追加する
- 管理対象外のアカウントやTeamsの個人向けアカウントとのチャットをブロックし、管理対象外のユーザーが自組織のユーザーに会話を開始できる設定を無効にする
- 試用版のみのテナントとのフェデレーションをブロックする。攻撃者は設定の手間が少ない無料版や試用版のテナントを好んで使う
- 「セキュリティチームにブロック対象ドメインの管理を許可する」を有効にし、セキュリティチームがブロックを適用できるようにする
- クイックアシストの利用を承認されたIT担当ロールに限定またはブロックし、許可されていないRMMツールはブロックまたはアンインストールする
- 従業員に脅威の見分け方を教育する。本物のITサポートがどのように連絡してくるかを具体的に示し、「外部」タグと実際の送信者ドメインを確認するよう訓練する
- Teamsに備わるエンドユーザー向けのセキュリティ報告機能を周知する。数回のクリックで、不審なメッセージや外部ユーザーを報告できる
翻訳元: https://www.infosecurity-magazine.com/news/exploit-teams-chat-breach/