攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。
Proofpointが「UNK_CondorFiltration」として追跡しているこの攻撃活動は、チリの小売業と金融機関を中心に狙い、攻撃フレームワーク「TeamFiltration」を悪用していました。
TeamFiltrationはもともと、正規のMicrosoft 365とEntra IDのペネトレーションテスト向けに作られたフレームワークです。アカウントの列挙、パスワードスプレー、データ収集、OneDriveを使った永続化を自動化できます。
Dictionaries& Encyclopedias
このフレームワークは以前にも、2024年12月から8万件超のEntra IDアカウントを標的にしたアカウント乗っ取り活動「UNK_SneakyStrike」で使われていました。
今回の攻撃では、1,487個のAWS EC2の送信元IPアドレスから、5,714件の固有アカウントに対して32,825件の認証イベントが発生しています。
観測されたイベント全体の78.3%は、チリの大手小売企業に集中しました。チリの複数の銀行も標的になっています。
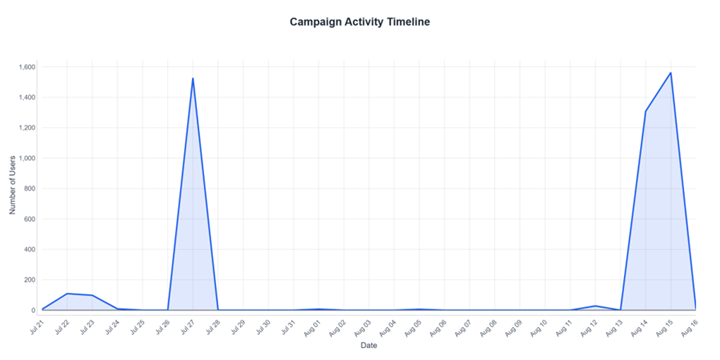
攻撃は7月21日から8月16日にかけて3回に分けて行われました。最も規模が大きかった波は8月15日にピークを迎え、約1,560件のアカウントが標的になりました。
侵害が確認された7件はすべて、この小売企業を狙った最終の波で発生しています。
最も重大なのは、攻撃者が一般従業員のアカウントを1件も侵害できなかった点です。
侵害された ID はすべて、管理されていない機能アカウントまたはサービスアカウントでした。チケット対応、取引先への支払い承認、POS業務、社内申請処理といった業務プロセスに使われていたアカウントも含まれます。
Proofpointの調査では、侵害された7件のアカウントに、それ以前の正規のログイン履歴は一切ありませんでした。これらは作成後に忘れ去られ、推測しやすい初期パスワードや更新されないパスワードのまま放置されていた可能性が高いとみられます。
うち6件は7分以内に侵害されました。同じプロビジョニングの手順で作成された共通のパスワードが使われていたことを強く示唆するパターンです。
人間のユーザーは通常、定期的なパスワード変更を求められます。これに対し、使われなくなったマシン連携のIDは、初期の認証情報を無期限に保持し続けることがあります。命名規則が予測しやすく、管理責任者も不明確で、MFAの適用対象から外されがちなことから、Microsoft 365環境では価値の高い攻撃対象となっています。
Proofpointはこの攻撃を検知しました。2026年7月下旬に、TeamFiltrationに特有のハードコードされたMicrosoft Teamsのユーザーエージェント文字列を確認したことがきっかけです。
標的となったMicrosoft 365アカウント
TeamFiltrationは、この種の侵入に特に有効です。パスワードスプレーを試す前に、Microsoft Teams APIを通じてアカウントの存在を確認できるためです。
さらに、AWSのインフラを切り替えながらログイン試行を分散させ、IPアドレスベースのブロックの効果を弱めることもできます。
認証に成功すると、Teamsのチャット、メール、OneDriveやSharePointのデータ、Microsoft Graphのリソースにアクセスできます。
OneDriveを使った永続化にも対応しています。ファイルの閲覧やダウンロードのほか、悪意あるそっくりなファイルへの差し替えも可能性があります。
今回確認された攻撃では、侵害されたアカウントが、AWS上のインフラからMicrosoft Teams、Microsoft Office、OneDriveにアクセスしていました。
サインインのテレメトリだけではデータ窃取を証明できません。ただしProofpointは、この活動がTeamFiltrationの自動的なデータ窃取機能と一致していると説明しています。
あるアカウントでは、最初の侵害から90秒以内に、より広範な侵害後の偵察が行われました。
攻撃者はその後、ドイツのVPNノード149.88.104.19に切り替え、企業のVPNポータルへの認証を試みました。この試行は、MFAまたは条件付きアクセスに阻まれて失敗しています。
同じアカウントはその後、Azure Portal、OfficeHome、SharePoint Online、SharePoint Online Web Client Extensibilityにアクセスしました。
Azure PortalではMFA登録を促す中断が発生しました。アクセス時点で、侵害されたアカウントにMFAが設定されていなかったことを直接示す事象です。
防御側は、人間以外のIDを最優先の特権資産として扱う必要があります。
組織はまず、稼働中のサービスアカウントと機能アカウントをただちに棚卸しし、責任を負う管理者を割り当てるべきです。使われていないIDは無効化し、継承された初期パスワードやデフォルトのパスワードは更新します。技術的に可能な範囲で、フィッシング耐性のあるMFAも適用してください。
セキュリティチームは、古いTeamFiltrationのユーザーエージェントを使ったMicrosoft 365のサインインを調査する必要があります。あわせて、AWS発の認証の急増を確認し、ログイン成功後のTeams、OneDrive、SharePoint、Azure Portal、Microsoft Graphへの不審なアクセスも調べてください。
Cross-sitescripting protection
今回の攻撃は、企業のID セキュリティが高度なゼロデイ攻撃ではなく、誰も存在を覚えていないアカウントひとつで破られうることを示しています。
IOC(侵害指標)
| 種類 | 指標 | 説明 |
| ユーザーエージェント | Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Teams/1.3.00.30866 Chrome/80.0.3987.165 Electron/8.5.1 Safari/537.36 | TeamFiltrationのデフォルト設定にハードコードされています。最新の正規のTeamsクライアントでは確認されていません。 |
| IPレンジ | 3.101.0.0/1618.144.76.0/2413.52.201.0/24 | 主要なスプレー攻撃用インフラです。すべてamazon.com(AWS EC2)に名前解決されます。 |
注記: IPアドレスとドメインは、誤って名前解決やハイパーリンク化が行われるのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査を1件あたり21分短縮。即座にIOCの文脈を把握し、迅速な対応を実現しましょう。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/microsoft-365-accounts-targeted/