
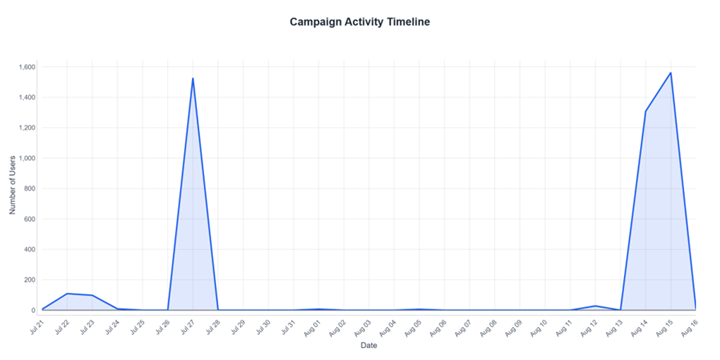
ハッカーが5,700件のMicrosoft 365アカウントを標的に、MFA未設定の放置されたサービスアカウントを悪用
攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。 Proofpointが「UNK_CondorFilt
攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。 Proofpointが「UNK_CondorFilt
読了時間:4分オピニオン企業は、人間の境界を守るために多額の投資をしています。セキュリティチームはフィッシング耐性のある多要素認証(MFA)を導入し、厳格な条件付きアクセスポリシーを適用し、想定外のIPアドレスからのログインをすべて精査します。しかし、人間の従業員を厳しく監視する一方で、エンジニアリングチームは自律型の
ハッカーがMicrosoft 365(M365)内の見落とされがちなマシンアカウントを悪用し、チリの組織から企業データを窃取していることが分かりました。どの組織のM365環境にも、人間に紐づくアカウントはもちろん存在しますが、それだけでなく共有の機能アカウントや、アプリケーション・自動化プロセスに属するアカウントも存在
開発者がクラウドリソース――データベース、ストレージバケット、仮想マシンなど――を作成する際には、クラウドプロバイダーに対して認証するための認証情報が必要です。Google Cloudの場合、これはしばしばサービスアカウントキーを意味します。これは、そのユーザーが誰であり、何を許可されているかを証明するJSONファイ
AIエージェントが業務のあらゆる場面に組み込まれるようになるにつれ、これらは新たなカテゴリーのインサイダーリスクも生み出しつつあります。従来型のインサイダーとは異なり、こうした非人間のIDはマシン並みの速度で行動し、継続的に稼働し、人間による直接の監視なしに複数のシステムに
このHelp Net Securityのビデオでは、Orchidの共同創業者兼CEOであるRoy Katmor氏が、誰にもレビューされない認証情報をAIエージェントが保持している理由を解説します。組織はAIスタジオでエージェントを構築し、それを企業向けツールに接続し、実務をこなすためのアカウントを付与します。エージェ
NIS2指令は、サプライチェーンリスク管理、インシデント報告、取締役会レベルの説明責任にわたって、組織に直接的な義務を課しています。10月にはEU全域で新たな法的拘束力を持つ期限が到来し、加盟各国は国内法への移行段階から施行段階へと移っていきます。オーストリアでは国内実施法が採択され次第施行され、ポー
執筆者: Ido Shlomo(Token Security 共同創業者兼CTO) Connor Moucka容疑者はSnowflakeの脆弱性を突いたわけではありませんでした。同容疑者と共犯者たちは、何年も前から使われていた有効な顧客の認証情報を使ってログインし、165を超えるSnowflake顧客組織に侵入しまし
午前2時にバックアップジョブが起動します。1時間後にはスキャナーが同じAWSアカウントを巡回し、4時にはデプロイパイプラインがロールを引き受け、ログ収集エージェントは夜通し動き続けます。これらの動作にはそれぞれ、マシンに発行された認証情報が紐づいています。 攻撃者がこうした認証情報の一つを手に入れれ
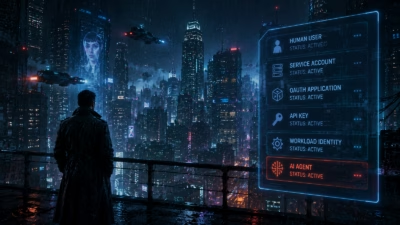
執筆者: Grady Summers(Netwrix CEO) セキュリティは人間を前提に構築されてきました。AIエージェントはその前提の綻びを露呈させつつあります。 映画「ブレードランナー」がレプリカントが人々の間を歩き回る未来を描いてから44年。今、セキュリティチームは自分たち自身の「非人間労働力」を管理する立場
すべての記事を読み込みました