「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。
このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わせた恒常的な金融詐欺へと転用され得ることを示しています。
攻撃者が悪用したのは、Palo Alto Networks GlobalProtectのポータルおよびゲートウェイに影響する認証バイパスの脆弱性「CVE-2026-0257」です。
Vulnerabilityscanning service
この脆弱性が存在する設定では、認証されていない攻撃者が不正なVPNセッションを確立できる可能性があります。
Palo Alto Networksは悪用の事実を確認しています。同社は、修正済みのPAN-OSまたはPrisma Accessのリリースを適用し、不要な場合はAuthentication Overrideを無効にするよう推奨しています。
回収されたツール群からは、自動化されたワークフローが判明しました。このワークフローは、公開されているVPNインフラのフィンガープリントを取得し、認証オーバーライド用の素材を生成します。
続いて、その素材をGlobalProtectの認証エンドポイントに送信し、割り当てられたIPアドレス、ルート、DNS設定、IPsecパラメータといったトンネル構成情報を収集していました。
侵入手順そのものに技術的な目新しさはありませんでしたが、自動化の規模は際立っています。masscanのログには22ファイルにわたり2億7,750万のアドレスをスキャンした記録が残っており、そこから81組織の標的リストが作成されていました。
攻撃者の活動は、境界の突破にとどまりませんでした。ブラジルのSaaS、CRM、金融、サポート、教育の各プラットフォームに対しては、SQLインジェクションによる攻撃を仕掛け、少なくとも9つの環境から生のデータベースダンプを入手しています。
複数のケースでは、時間ベースのSQLインジェクションから一歩進み、Microsoft SQL Serverのxp_cmdshell機能を悪用してOSコマンドを実行していました。
これにより、SQL Serverのサービスアカウント権限でPowerShellを実行できるようになり、内部探索、認証情報の窃取、横展開、秘匿的なデータ持ち出しへの道が開かれました。
実際に侵入が確認された事例の1件では、SAM、SYSTEM、SECURITYの各レジストリハイブに加え、Active Directoryのntds.ditデータベースが入手されていました。これらはオフラインでの認証情報解読やドメイン全体の掌握に利用され得ます。
ツールキットにはほかにも、KerberoastingとAS-REP Roastingのコンポーネント、Evil-WinRMの活動、トークン偽装ツール、リバーストンネル、Redisモジュールのロード用ユーティリティ、ローカル権限昇格やアプリケーションサーバーへのアクセスに関連するエクスプロイトが含まれていました。
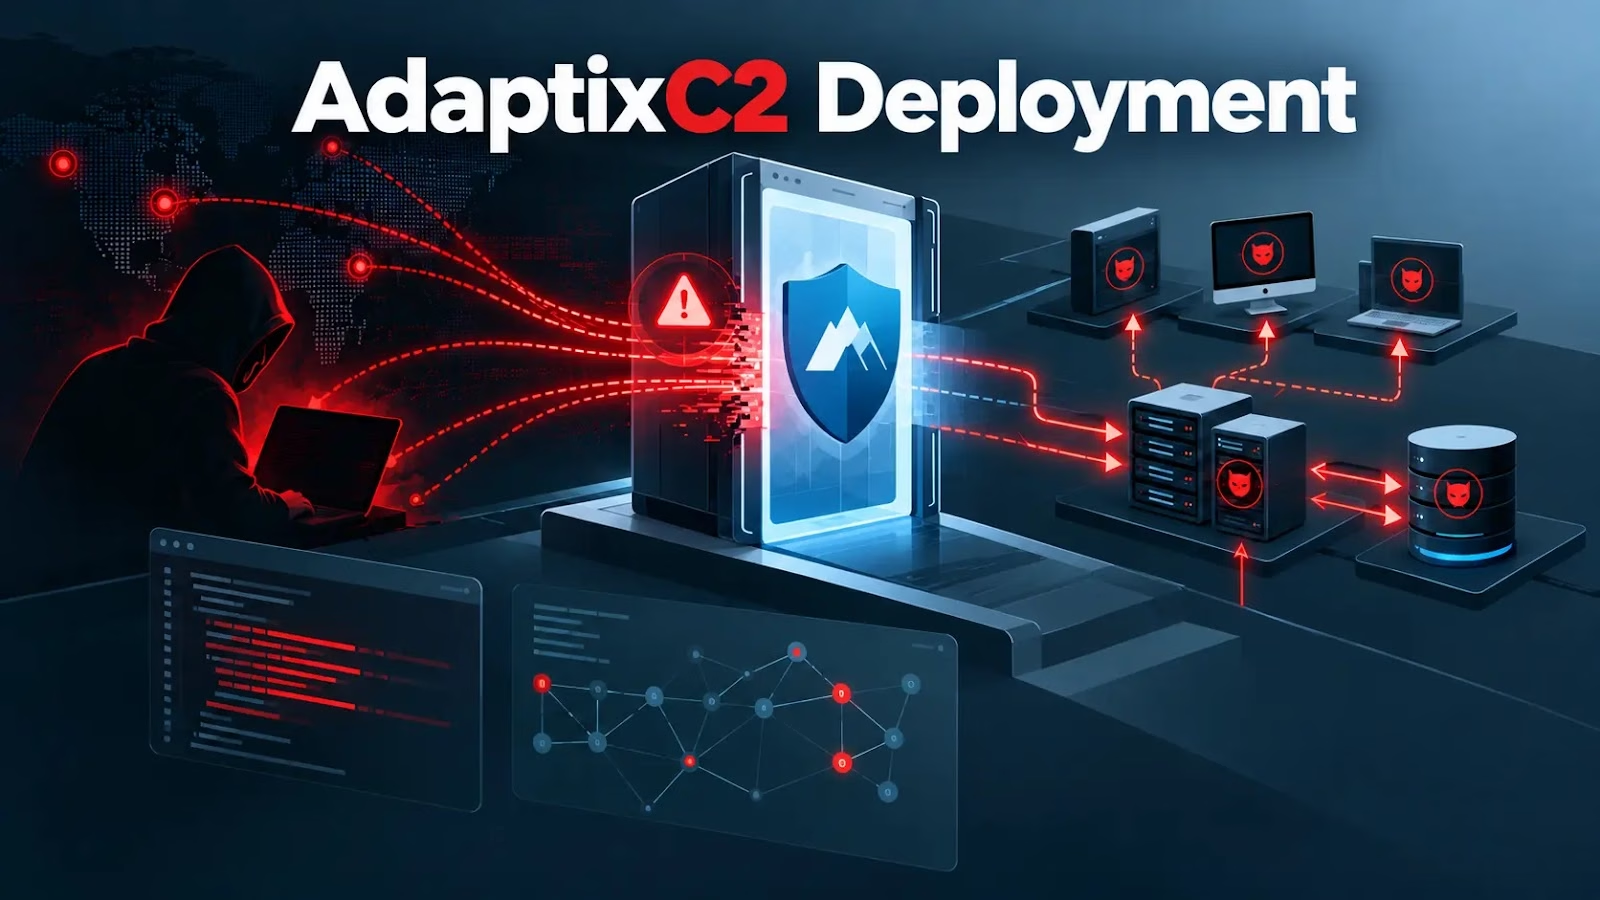
AdaptixC2の展開
運用面での大きな特徴は、持ち出し経路の冗長化です。STRUは、クラウド上でホストされ侵害されたWindowsサーバーから、DNSトンネリングが継続的に行われていることを確認しました。エンコードされたデータの送信には、47万件を超えるDNSクエリが使われていました。
STRUの分析によると、攻撃者はこの脆弱性を利用し、4カ国にある7台のGlobalProtectゲートウェイからアクセスを獲得していました。
Vulnerabilityscanning service
さらに、M365環境に対しては、アカウントロックアウトを避けるため、地域性や季節性に合わせたパターンを用いて、低速かつ低頻度のパスワードスプレー攻撃を実行しています。
通信の内容から、エネルギー料金請求の環境で、債務者の記録とSHA-1のパスワードハッシュが流出していたとみられます。
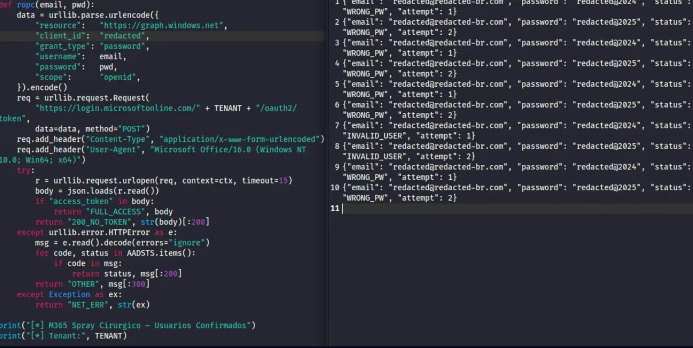
攻撃者は、クラウドストレージへのrcloneベースの同期も準備していました。データベース、認証情報、設定ファイル、文書などの機密ファイルを転送する設定です。3つ目の手段としては、SQL Serverのバックアップファイルを段階的にSFTP転送する方法も使われていました。
コマンド&コントロール(C2)には、91[.]92[.]241[.]187に関連するインフラ上で、オープンソースのAdaptixC2フレームワークを展開していました。
AdaptixC2はモジュール型のレッドチーム向けフレームワークとされ、この作戦で回収されたGopherリスナーとエージェントのコンポーネントをサポートしています。
STRUは、WindowsおよびLinux向けのビーコンの痕跡、リフレクティブシェルコード、カスタムローダーを発見しました。このローダーは、ペイロードの復号、AMSIとETWのパッチ適用、プロセスインジェクション、解析環境の検知、実行後の自己削除を行うよう設計されています。
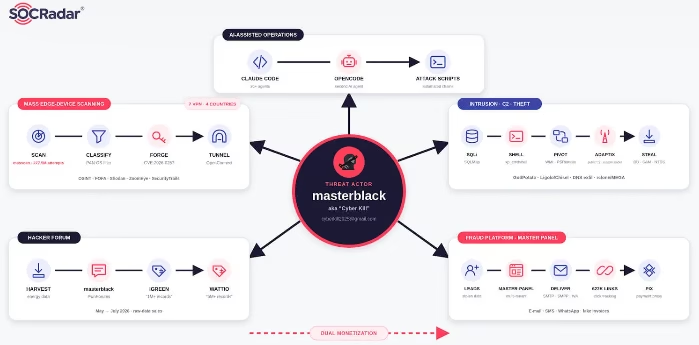
犯罪のビジネスモデルも注目に値します。攻撃者は「masterblack」というペルソナで、盗み出した企業やエネルギー分野の情報を地下フォーラムで販売しました。その後、同じ記録を再利用して、マルチテナント型のフィッシング・請求書詐欺エンジンにデータを投入していたのです。
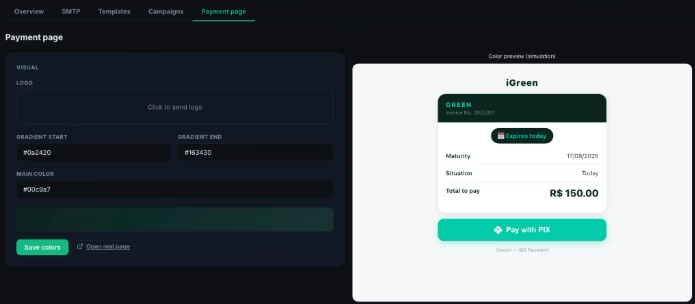
このパネルは、9月中旬にオフラインになるまでに、240万通を超えるメールとSMSを生成し、62万2,666件のパーソナライズされたフィッシングリンクを保持していました。
プラットフォームでは、ドメインを使わないMicrosoft 365のOAuthデバイスコード型ルアー、電話で誘導するビッシング、パスワードスプレー、現地向けにローカライズした請求書テンプレートを駆使し、従来のメールセキュリティ対策をかいくぐっていました。
インフラの露出を追跡した結果、作戦の各段階は、メールアドレスcyberkill2025[@]gmail.comに行き着きました。このアドレスは、偵察サービスの登録、AI支援の開発ワークスペース、攻撃ツール、流出したデータベースの記録など、あらゆる場所に現れていました。
攻撃者の運用上のセキュリティ不備により、研究者らは一連の流れをたどることができました。85[.]120[.]216[.]8にある露出したエクスプロイトサーバーから、ワークステーションのバックアップを経由し、詐欺パネルのインフラとyzs[.]fiドメインにたどり着いています。
Operation Masterは、より大きな変化を浮き彫りにしています。従来はスパイ活動やランサムウェアのためのアクセス手段だった脆弱性が、詐欺のエコシステムに繰り返し投入できる素材として、実戦的に運用され始めているのです。
Vulnerabilityscanning service
GlobalProtectを運用する組織は、公開されているポータルとゲートウェイを早急に洗い出し、Palo Alto Networksの修正済みリリースを適用する必要があります。
あわせて、Authentication Overrideの設定と証明書の使い回しを見直し、VPNセッションログから不正な接続を調べてください。DNSトンネリングのパターン、異常なxp_cmdshellの動作、rcloneの実行、AdaptixC2に関連する痕跡も調査対象とすべきです。
ベンダーのアドバイザリによると、PanoramaとCloud NGFWはCVE-2026-0257の影響を受けません。
SOCのアラート調査を1件あたり21分短縮。即時のIOCコンテキストでSOCを強化し、迅速な対応を実現します: SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/adaptixc2-deployment/