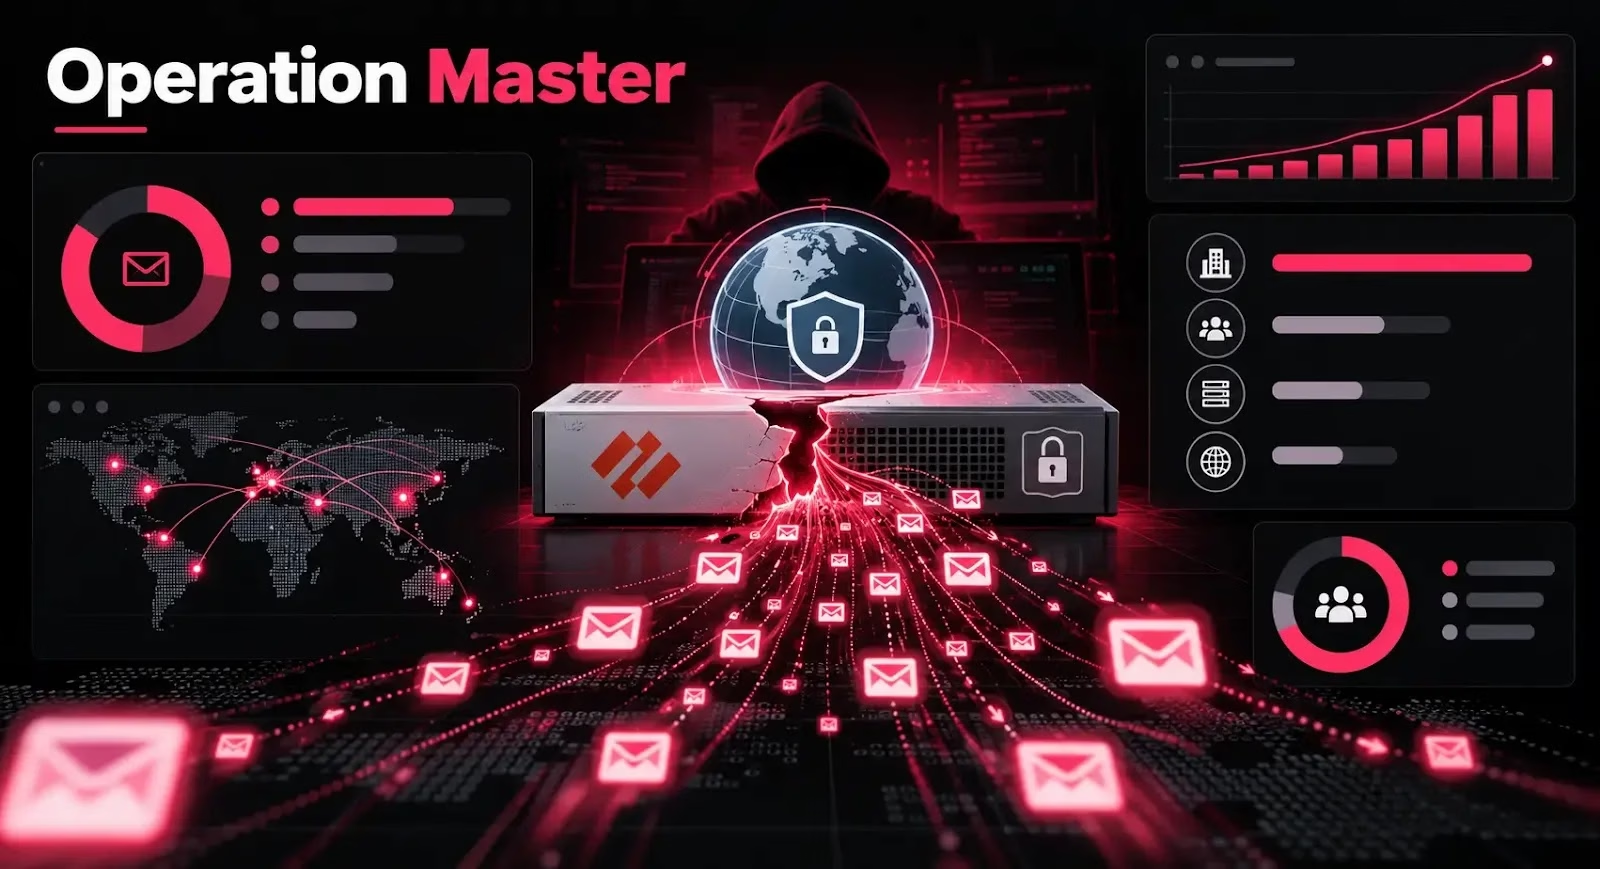
「Operation Master」の背後にいるハッカーは、Palo Alto Networks製GlobalProtectの認証バイパス脆弱性を悪用して企業ネットワークに侵入し、請求データを盗み出したうえで、大規模な請求書詐欺を実行しました。
攻撃グループは4カ国の7つのゲートウェイを通じて、VPNアクセスを確保しました。その後、盗んだ顧客情報を使い、偽の請求書を本物らしく見せかけていました。
Palo Alto Networksは、パッチ未適用の機器に対する悪用の試みを確認しています。ただし、この脆弱性自体が詐欺メッセージを送信したわけではありません。Webアプリケーションへの攻撃や盗んだアカウントも併用した、より広範な作戦の侵入口の一つでした。
SOCRadarによると、攻撃者は記録された22回の実行で、約2億7,750万件のアドレスをスキャンしました。自動化ツールで公開状態のゲートウェイを絞り込み、手作業での確認を経て、81組織を対象とする優先リストを作成しています。
復元されたVPNの出力には、割り当てられたアドレス、DNS設定、ルートが含まれていました。研究者は、不正なセッションが実際に機能していたことを裏付けるものだと説明しています。
攻撃者はWebアプリケーションに対するSQLインジェクションも使用しました。データベースへのアクセスが、SQL Serverのxp_cmdshell機能によるコマンド実行につながったケースもあります。
SOCRadarは、少なくとも9つのデータベースインスタンスからデータが盗まれたことを確認しました。エネルギー料金請求システムからは、24,558件の債務者レコードが回収されています。攻撃グループはDNSクエリを使ってデータを外部に持ち出していました。ファイル窃取用として、クラウド同期ツールrcloneも別途用意していました。
攻撃者は継続的に制御を維持するため、AdaptixC2を展開しました。研究者は、少なくとも2つのWindowsサーバーのIDが実際に制御されていた証拠を確認しています。
Windowsの認証情報ファイルやActive Directoryのデータベースも回収されました。ただし、盗まれたすべてのファイルを特定のホストに結び付けられたわけではありません。
盗まれた情報は、「master-panel」と呼ばれるマルチテナント型の詐欺プラットフォームに使われました。このプラットフォームでは、なりすます公共事業会社ごとに、ブランディング、送信者情報、支払いページを変更できます。
メッセージの受信者は、氏名、支払期限、請求額などの情報を含む、個別化された請求書リンクに誘導されました。
SOCRadarが9月16日に取得したスナップショットでは、送信されたメールは2,468,335通でした。9月14日のスナップショットでは、送信されたSMSは621,434通と記録されています。
このプラットフォームは、622,666件の個別化リンクを生成し、317,696件のクリックイベントを記録しました。これらの数値は異なるスナップショットに基づくため、合算してメッセージの総数とすることはできません。SOCRadarによると、メールの一部は侵害されたMicrosoft 365のメールボックスから送信されました。SMSでは、一括送信用のゲートウェイが使われていました。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで試す
翻訳元: https://cyberpress.org/globalprotect-flaw-fuels-fraud/