
自律型AIエージェントがオンライン小売業者をハッキング、1ターゲットあたり25ドルで60万件のクレジットカード情報を窃取
金銭目的の脅威アクターがオープンソースのAIエージェントを武器化し、数百のオンライン小売業者に侵入する事件が発生しました。1ターゲットあたりわずか25ドルというコストで、2026年7月に始まったこの継続的なキャンペーンにより、60万件を超えるクレジットカード情報が抜き取られています。 Gambit Securityの
金銭目的の脅威アクターがオープンソースのAIエージェントを武器化し、数百のオンライン小売業者に侵入する事件が発生しました。1ターゲットあたりわずか25ドルというコストで、2026年7月に始まったこの継続的なキャンペーンにより、60万件を超えるクレジットカード情報が抜き取られています。 Gambit Securityの
Check Pointが、音声メール文字起こし通知を装ったフィッシングメールを検出。7,800以上の組織が被害に悪意のあるSVG添付ファイルが被害者のメールアドレスを自動入力し、偽のログインページへ誘導して認証情報を窃取SVG形式はフィルターを回避。企業には通知内容の確認と、SVGをアクティブコンテンツとして扱う
執筆者: Sila Ozeren Hacioglu(Picus Security社 セキュリティリサーチエンジニア) PaperCut NGまたはMFを運用している方であれば、8月最終週の出来事が、AIによって脆弱性発見が加速した時代の脆弱性対応がどのようなものかを物語っていたことをご存じでしょう。 8月27日、Pa
おそらくロシア語圏の脅威アクターが、何百ものAIエージェントを使って脆弱なPaperCut NG/MFサーバーを標的とするグローバルな悪用キャンペーンを開発・展開したことが分かりました。 これらのAIエージェントには、PaperCut Softwareに影響する2件のセキュリティ脆弱性CVE-2026-81578とC
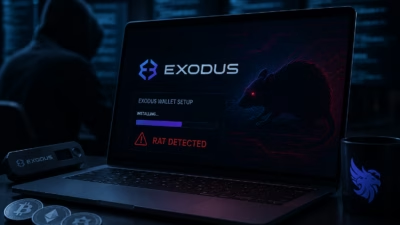
セキュリティ企業のHuntressに所属する研究者らは、被害者をだまして人気の暗号資産ウォレットアプリ「Exodus」を実際にインストールさせながら、そのウォレットを二度と起動できないよう無効化し、隠れたスパイツールの隠れ蓑として利用するマルウェアキャンペーンを発見しました。 同社によると、2026年
Palo Alto NetworksのUnit 42脅威インテリジェンスチームによると、「Spring Ring」と名付けられた組織的なボイスフィッシング(vishing)キャンペーンが、Microsoft Teams上に偽のITサポートアカウントを設置し、従業員を騙してマルウェアをインストールさせた
TerminalFixは被害者を騙して悪意あるPowerShellコマンドを実行させ、最終的に侵害ネットワークへのリバーストンネル確立に至る多段階攻撃を仕掛けます。 攻撃者は偽のCAPTCHAプロンプトを使って被害者を騙し、悪
Microsoft Teamsを悪用して社内IT担当者になりすます協調型ソーシャルエンジニアリングキャンペーンが確認され、少なくとも10組織にわたる150人以上の従業員が標的になりました。 「Spring Ring」と名付けられたこのキャンペーンは2026年1月から4月にかけて活動しており、ボイスフィッシング、リモー
VMware vCenter Syslog Serverに存在する深刻な脆弱性(CVE-2026-59310)が最近パッチ適用されたばかりですが、この脆弱性を悪用してリバースSSHツールを展開し、永続化とリモートアクセスを確立する攻撃キャンペーンが確認されています。 これまでに47か国、361件のIPアドレスで侵害が
ScreenConnectが「SMOKE#SCREEN」キャンペーンによって組織的に悪用されています。攻撃者は実行ウィンドウを隠し、インストーラーを削除し、悪意ある活動を通常のソフトウェア更新に見せかけることで、完全に機能する正規署名済みのScreenConnectエージェントをWindowsおよびmacOSのエンド
すべての記事を読み込みました