
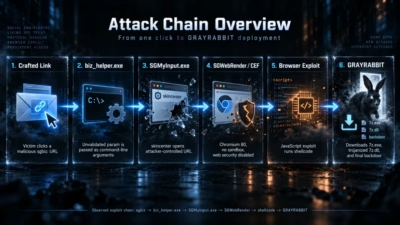
中国系ハッカー、Sogou入力メソッドのワンクリックRCE脆弱性を悪用しGRAYRABBITバックドアを展開
UNC3569として追跡されている中国系の脅威アクターが、TencentのWindows版Sogou入力メソッドに存在する深刻なワンクリックリモートコード実行(RCE)脆弱性を悪用し、標的システムにGRAYRABBITバックドアを展開していることが判明しました。自動化パッチ適用ソリューション CVE-2026-519
UNC3569として追跡されている中国系の脅威アクターが、TencentのWindows版Sogou入力メソッドに存在する深刻なワンクリックリモートコード実行(RCE)脆弱性を悪用し、標的システムにGRAYRABBITバックドアを展開していることが判明しました。自動化パッチ適用ソリューション CVE-2026-519
Proofpointが、Chromiumの2件の欠陥とWindowsの1件のバグを連鎖させるエクスプロイトキット「BlueMoon」の詳細を報告中国と関係の深いTA412を含む4つの集団が、NGO、航空宇宙、製造業の標的に対して大々的に使用エクスプロイトは「パッチギャップ」ゼロデイであり、すべての欠陥は現在修正済

まだパッチが当たっていないChromium脆弱性に対する概念実証(PoC)悪用コードの最近のGoogleによるリリースは、サイバーセキュリティコミュニティ全体に重大な懸念を引き起こしました。 セキュリティ研究者Lyra Rebaneによって2022年後期に最初に報告されたこの欠陥は、3年以上経った今も解決されておらず