サイバー脅威の状況は、長年にわたって変化を続けてきました。しかし今日では、その変化のスピードが以前にも増して加速しているという実感が広がっています。これは主にAIによるものです。この技術は、脅威アクターに対して、これまで以上に高度な攻撃をより速く、より大規模に仕掛ける手段を与えているだけではありません。企業がAI導入を急ぐ中で、攻撃対象となる領域そのものを拡大させてもいるのです。多くの場合、こうした導入のスピードは、安全に管理・統制するために不可欠なガバナンス整備の速度を上回ってしまっています。
こうした状況を背景に、中小企業(SMB)の経営層やIT責任者は、効果的なサイバーセキュリティの重要性を理解しています。彼らは保護され、業務を継続でき、レジリエンスを備えた状態を望んでいます。しかし、無尽蔵の予算があるわけではありません。理解しやすく、導入しやすく、運用しやすいセキュリティを求めているのです。これには、AIと自動化が意味のある部分でセキュリティチームを支援しつつ、文脈や判断力を要する意思決定には人間の目を残すという、これまでとは異なる運用モデルが必要になります。適切なバランスと適切なパートナーを見出すことこそが、態勢強化とレジリエンス向上の鍵となります。
AIが脅威の状況を変えつつある
AIは目覚ましい形でゲームのルールを変えつつあります。経営層は、生産性向上やプロセス効率化の可能性に目を見張っています。顧客体験を変革し、ビジネスの意思決定を加速させ、新市場を開拓する可能性にも期待が寄せられています。ESET SMB Cyber Readiness Index 2026によれば、中小企業の大半(73%)がAIを事業に統合しつつあることが分かりました。
しかし、機会があるところにはリスクも存在します。そして大半の企業はそのことを認識しています。AIが企業活動の中で重要性を増すにつれ、それ自体が攻撃対象領域の一部にもなっていきます。カスタマーサービス用のチャットボットかもしれませんし、DevOpsチームが導入するコーディング支援ツールかもしれません。あるいは、経理部門が定型的な記帳業務に利用するエージェント群かもしれません。AIが機密データやシステムにアクセスできる場所、過剰な権限が付与されている場所、そして意思決定や行動を自律的に行える場所には、いずれも潜在的なセキュリティリスクが存在します。こうしたリスクは、見えないところで増殖しがちです。前述のレポートによれば、全企業の40%が適切なAIポリシーを持っていません。
偶発的なデータ漏えいや暴走するAIエージェントも懸念材料ですが、悪意ある第三者による脅威はそれ以上に大きいと言えるでしょう。AIスキルのリポジトリは、リスクが拡大している領域の一つです。スキルはブラウザのプラグインのように機能しますが、対象はAIエージェントです。そして、その中にはデータを窃取したり、権限を悪用したり、マルウェアをダウンロードしたり、意図しない動作を実行したりするよう設計されたものが増えています。ESETは、2026年3月から5月にかけて、複数の主要リポジトリにまたがる90万件のスキルを分析しました。その結果、25,000件を超える不審なスキルを発見し、さらに3,000件以上が悪質なものとしてタグ付けされました。中には、データを外部に送信したりマルウェアを実行したりするものもありました。また、機密システムを操作したり、プロンプトインジェクションによって指示を書き換えたり、エージェントの挙動を変化させたりするものもありました。
残念ながら、スキルは氷山の一角に過ぎません。ユーザーはチャットボット経由で悪意あるリンクに遭遇し、フィッシングサイトへ誘導されたりマルウェアをインストールさせられたりする可能性があります。あるいは、攻撃者がダウンロード元やAIエージェントが連携するその他のコンポーネントを汚染しており、それが乗っ取りや詐欺、マルウェア感染といった脅威につながるケースもあります。
プロンプトインジェクションも別の脅威であり、OWASPによって、あらゆるLLM関連の脅威の中で最も危険なものと位置付けられたばかりです。攻撃者は、悪意ある指示(プロンプト)を直接与えるか、AIが後で取得・読み込むコンテンツの中に潜ませることで、AIを操ります。これにより、あらゆるコンテンツが潜在的な攻撃ベクトルとなり得るのです。
AIが脅威をさらに加熱させる
AIは攻撃対象になるだけではありません。脅威アクターが攻撃に用いる強力なツールでもあります。英国政府のセキュリティ専門家が2025年3月に警告したように、この技術は「サイバー侵入活動の各要素をより効果的かつ効率的にする方向にほぼ確実に作用し続け、サイバー脅威の頻度と強度の増加につながる」とされています。同レポートは、特に注目すべき領域として次のような点を挙げています。
- 被害者の偵察: AIは、ソーシャルメディアアカウントや企業サイトなどの情報源を調べ上げて標的候補を絞り込む作業を自動化・高度化できます。さらに、人間関係を可視化してフィッシングや詐欺に役立てたり、試すべき攻撃経路を見つけ出したりすることも可能です。何より重要なのは、これらすべてを、1、2年前には不可能だったスピードと規模で実行できる点です。
- 脆弱性調査とエクスプロイト開発: ここ数か月で最もインパクトの大きいAI活用事例の一つです。この技術によって、実質的にエクスプロイト化までの猶予期間が大幅に短縮され、脅威アクターは新種の脆弱性を発見し、多くのネットワーク防御担当者がパッチの検証・適用を終える前に、新たに発見された欠陥に対するエクスプロイトを開発できるようになっています。この事態は、英国の金融当局や、ニューヨークの関連当局など、各方面から警鐘を鳴らされています。
- ソーシャルエンジニアリング: 非常に説得力があり、流暢で誤りのないメッセージを作成し、被害者を悪意あるリンクのクリックや、金銭・個人情報・ログイン情報の提供に誘導します。AIによる被害者偵察と組み合わさることで、現地の言語による大規模かつ高度にパーソナライズされたフィッシングキャンペーンを実現する強力なツールになり得ます。
- 基本的なマルウェア開発: AIはスキルの低い脅威アクターにとっての参入障壁を下げつつあり、キャンペーンのアイデアを実際に動くコードに落とし込むために必要な知識量を減らしています(生成されるマルウェア自体は比較的単純なものですが)。ESETは、他の場面でもAIの利用を確認しています。例えば、初のAI搭載AndroidスパイウェアであるPromptSpyです。この脅威は、実行時にGoogleの Geminiを悪用し、永続化を実現します。
- 窃取データの処理: AIは、窃取したデータの中から大量の情報を迅速に分類・整理・抽出し、サイバー犯罪者にとって収益化・利用しやすい形に加工します。
機械並みの速度で自律的にタスクを遂行するよう設定できるAIエージェントの利用は、脅威グループの生産性をさらに押し上げる可能性があります。ネットワーク防御側にとって、この新しい状況に対応するには、すでに手一杯のチームに対してすべての警告を解釈させ、すべての判断を単独で下させることのない体制が求められます。
中小企業が複雑さに苦しむ理由
残念ながら、セキュリティチームはすでに劣勢に立たされています。管理を求められるシステムやツールの数は増え続けており、その複雑さへの対応に苦慮しています。さらに、これらのソリューションを導入・最適化・監視し、最良の結果を引き出すためのノウハウも必要とされます。これは大企業にとってすら難題であり、時間・スキル・リソースが相対的に乏しい中小企業が特に苦戦しているのも当然のことです。
この問題を解決するには、既存の導入済みシステムの上にさらに技術を積み重ねればよいというわけではありません。それではかえって複雑さが増し、知識とリソースがさらに限界まで引き伸ばされるだけです。中小企業が求めているのは、調査すべきダッシュボードやアラートを増やすことではありません。物事をシンプルにしてくれるセキュリティです。AI主導のツールが反復的な分析と優先順位付けを担い、人間の専門家が曖昧なケースを調査して対応を導く。その結果として、理解しやすく、導入しやすく、運用しやすい強固な保護が実現します。
中小企業が抱える課題は、次のようにまとめられます。
- 判断すべきツール、アラート、ダッシュボード、技術的な意思決定が多すぎる。セキュリティが複雑すぎて、組織が適切に保護されているかどうか、何を優先すべきかを把握しづらい
- サイバー専門家を一切抱えていないことも多い、手薄なチーム。小規模な社内チームですべてのアラートを調査するのは望み薄
- 24時間365日の監視体制がなく、夜間や週末、休暇中に脅威が入り込んでしまう。滞留時間(ダウェルタイム)が長引き、重大な業務停止のリスクが高まる
- セキュリティオペレーション(SecOps)に対する自信とノウハウの不足から来るアラート疲れ。チームは誤検知の追跡に時間を浪費する一方、見逃し(偽陰性)が発生する
- インシエントに起因する業務の停止と事業への影響。中小企業が恐れているのは技術的なインシデントそのものだけではありません。それに伴う収益損失、ダウンタイム、顧客離れ、レピュテーション毀損こそが、夜も眠れない悩みの種なのです
- 誤った設定でのセキュリティ導入。検知の死角を生み、サイバー態勢に影響を及ぼしかねない
- 拙速なAI導入によって生じるガバナンスの空白が、データ漏えい、不適切な出力、シャドーAI、その他の事業リスクにつながる
- より良い意思決定を後押しするどころか、かえって仕事を増やしてしまうセキュリティ
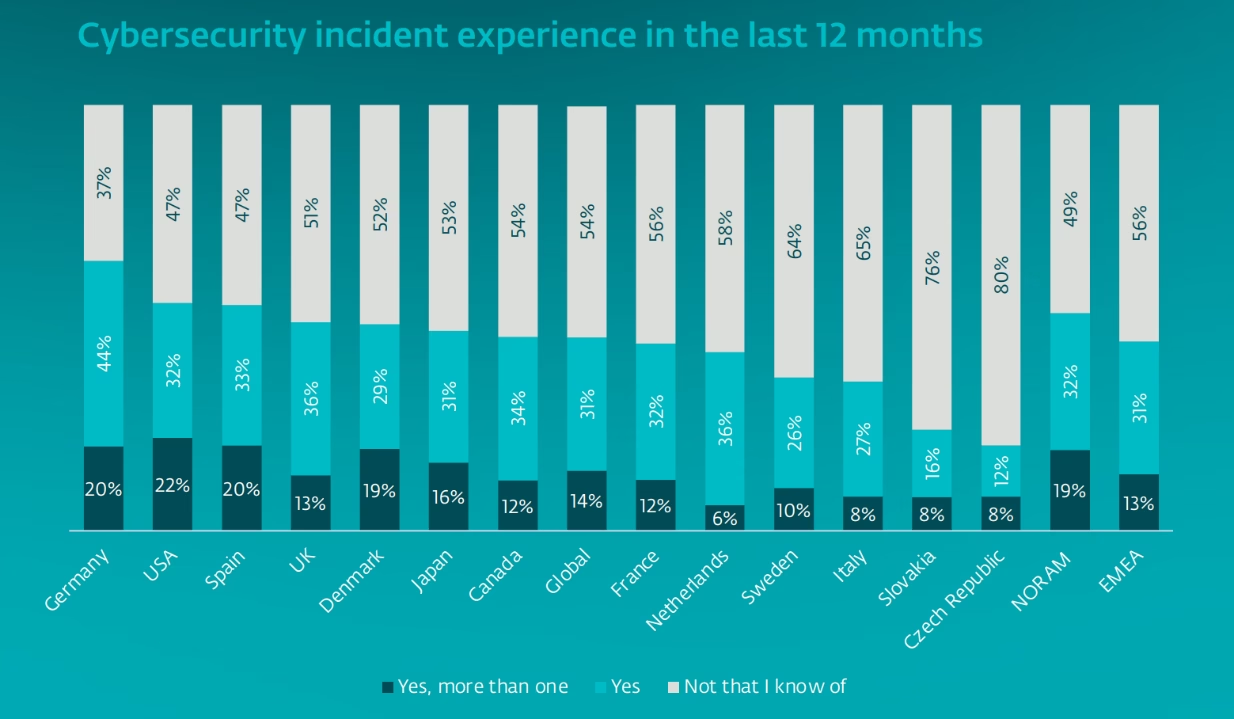
こうした状況を踏まえると、セキュリティは理解しやすく、手間なく使えるものであるだけでなく、業務レジリエンスという中核的な要件を支えるものでなければなりません。当社のデータによれば、世界の中小企業の半数近く(45%)が昨年サイバーセキュリティインシデントを経験しています。そして5社に2社(40%)が、業務の停止を最大の懸念事項として挙げています。実際、これは重大または致命的な影響と最も頻繁に結び付けられる結果となっています。
侵害がますます避けられないものになりつつあるとすれば、中小企業にとっての鍵は、侵入をできるだけ早く発見し、攻撃に耐え、最低限の業務継続性を保ちながらできるだけ速やかに復旧することです。こうしたレジリエンスを最もうまく実現できている企業は、AIへの投資額が最も大きい企業でも、セキュリティスタックの規模が最も大きい企業でもありません。技術と事業成果を結び付けることに、より鋭くフォーカスしている企業です。つまり、プレッシャーの中でもより良い判断を下し、業務継続性を確保する助けとなるセキュリティに投資している企業なのです。
これは、現金準備が乏しく、セキュリティ予算が限られ、ほんの短いダウンタイムでさえ収益に過大な影響を及ぼしかねない経済的不確実性の高い今、なおさら重要な意味を持ちます。
今後の展望
ESETのデータによれば、中小企業はサイバーセキュリティを真剣に受け止めています。セキュリティへの投資も進めています。しかし多くの企業にとって、その投資は依然として社内での管理を主眼としたものにとどまっています。態勢面では遅れが見られ、脅威を効果的に防止・検知・対応するためのプロセスや統制が整っていない組織が少なくありません。定期的に見直される文書化されたインシデント対応計画を策定している企業はごくわずかです。
だからこそ、従来型の脅威に対応する包括的かつ予防中心の能力に加え、脅威を監視して迅速な封じ込めと復旧を可能にする追加の防御層を提供してくれる、信頼できるセキュリティパートナーが必要になります。AIは、この防御層が小規模なチームだけでは対応しきれない規模で活動を処理し、優先順位付けする助けとなります。専門の外部チームが、そこで浮かび上がった事象を調査し、対応を導くことで、顧客自身の社内IT部門を拡張するような役割を果たせます。
こうすることで、顧客は自らの環境と意思決定の主導権を保持したままでいられます。同時に、セキュリティは理解しやすく運用しやすいものになります。大規模な社内セキュリティチームを維持する必要なく、最大限の保護をサービスとして提供する強力なセキュリティというわけです。
こうした能力を提供するセキュリティパートナーは、エンドポイントやクラウドサーバーからコラボレーションツール、ID、そしてもちろんAIに至るまで、攻撃対象領域全体をカバーできなければなりません。つまり、AIとの対話、エージェント、AIが生成する出力、AIコンポーネント、機密データ、そしてより広範なAIエコシステムに対する保護が必要です。信頼できるセキュリティパートナーであれば、AIと自動化を活用して顧客側の運用負荷を軽減し、脅威の検知と対応を加速させるはずです。専門家は調査を監督し、重大な意思決定に事業上の文脈をもたらす役割を担います。
リスクを減らし、業務を守り、自信を高める
朗報は、こうしたことがすべて今日実現可能だということです。従来型の業務の複雑さと能力面のギャップを乗り越えるために設計されたセキュリティ。専門家によってサービスとして提供され、圧倒されることなく自信とレジリエンスを築ける。適切なパートナーを得られれば、中小企業は企業レベルの保護の恩恵を受け、企業全体の攻撃対象領域にわたるリスクを低減できます。
それによって、新たな事業機会と効率性を生み出すAIのより安全な導入が後押しされます。そして、インシデントの最中であっても機能し続ける業務運営により、顧客を失望させることは決してなくなります。チームが本当に重要なことに集中できるシンプルなセキュリティ。未知の脅威さえも止められるという自信を持って。