
ClickFix攻撃、侵害されたWebサイトとPolygonブロックチェーンを悪用してバンキングマルウェアを展開
巧妙なClickFixキャンペーンが少なくとも31の正規ビジネスサイトを侵害し、Polygonブロックチェーンを使ってコマンド&コントロール(C2)サーバーの所在を特定するPowerShellバックドアを配布していることが分かりました。 研究者らによると、この攻撃活動は少なくとも2025年11月から続いていたとみられ
巧妙なClickFixキャンペーンが少なくとも31の正規ビジネスサイトを侵害し、Polygonブロックチェーンを使ってコマンド&コントロール(C2)サーバーの所在を特定するPowerShellバックドアを配布していることが分かりました。 研究者らによると、この攻撃活動は少なくとも2025年11月から続いていたとみられ
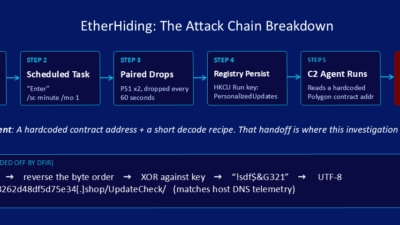
新たに発見されたEtherHidingキャンペーンは、Polygonブロックチェーンを堅牢なコマンド&コントロール(C2)機構として悪用し、被害端末に展開したペイロードを変更することなく攻撃インフラをローテーションできるようにしています。 少なくとも2025年11月から活動しているこの攻撃は、これまでに正規の企業サイ
要約 bazinga.bizに繰り返しアクセスすると、広告ページ、あるいはCloudKey、SentinelGate、Meridianを名乗る偽の認証画面が表示されました。確認された認証ページはいずれも同一のClickFixコマンドを配信していました。 そのコマンドはupdate.shをダウンロードし、永続化用のLau
攻撃者は、Polygonブロックチェーン技術を悪用して悪意ある活動を隠蔽・自動化する「EtherHiding」と呼ばれる手法を用いたClickFixキャンペーンを通じて、少なくとも31組織を侵害しています。GuidePoint SecurityのResearch and Intelligence Team(GRIT)が
セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する
Aeternumと名付けられた新種のマルウェア活動が、Polygonブロックチェーンをコマンド&コントロール(C2)チャネルとして利用していることが確認されました。これにより、従来のボットネットよりもインフラの除去が困難になっています。 感染デバイスは単一のサーバーやドメインに依存せず、パブリックブロックチェーン上に
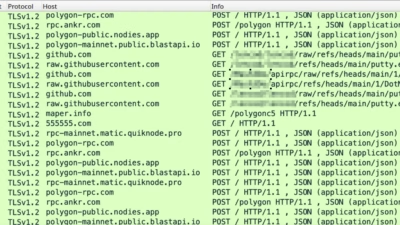
「Aeternum」と呼ばれる新たに分析されたマルウェア攻撃キャンペーンが、公開ブロックチェーンであるPolygonをコマンド&コントロール(C2)チャネルとして悪用していることが判明しました。これにより攻撃者は、従来型のサーバーやドメインに依存せずボットネットへの命令を配信できるようになります。Installing
ランサムウェア「DeadLock」の運営者は、ブロックチェーンを基盤としたサービスに依存する分散型インフラを利用し、被害者との通信やデータ漏洩活動を保護していることが判明しました。 この脅威アクターは2025年半ばに出現し、二重恐喝(データの窃取・漏洩とファイル暗号化)の手口を用いて被害者に身代金の支払いを迫っていま

Qrator Labsが発表したところによれば、Aeternum C2と呼ばれる...

長年にわたり、ボットネットは共通の弱点を抱えていました:一元化されたコマンド・ア...
すべての記事を読み込みました